

Në konferencën DEF CON 33 u paraqit një metodë sulmi ndaj shtesave të shfletuesit, të cilat vendosin elemente të tyre të ndërfaqes në faqen e vizituar. Zbatimi i sulmit ndaj shtesave me menaxherët e fjalëkalimeve mund të çojë në rrjedhjen e informacionit të ruajtur në menaxherët e fjalëkalimeve, siç janë parametrat e autentifikimit, të dhënat e kartave të kreditit, informacioni personal dhe fjalëkalimat njëherësh për autentifikimin me dy faktorë. Problemi prek të gjithë menaxherët e fjalëkalimeve të testuar, përfshirë 1Password, Bitwarden, LastPass, KeePassXC-Browser, NordPass, ProtonPass dhe Keeper.
Metoda e sulmit bazohet në faktin se shtesat e shfletuesit paraqesin një dialog për kërkesën e automatizimit të fjalëkalimit drejtpërdrejt në faqen e shfaqur, duke integruar elementet e tyre në DOM (Modelin e Objektit Dokumentit) të kësaj faqe. Nëse sulmuesi ka mundësinë të ekzekutojë kodin e tij JavaScript në faqe, për shembull, duke shfrytëzuar një dobësi XSS në faqen e internetit, ai mund të manipulojë të gjithë elementet në DOM, përfshirë shtesat e shfletuesit të vendosura.
Përveç të tjerave, ekziston mundësia për të bërë dialogun e konfirmimit transparent dhe për të përputhur hapësirën e butonit në këtë dialog me butonin e dialogut të rremë të krijuar nga sulmuesi që stimulon përdoruesin të klikoje. Si dialogë të tillë të rremë mund të përdoren kërkesa fiktive për autorizimin e punës me Cookies, bannerat reklamues ose format me CAPTCHA. Duke vendosur dialogun e rremë nën dialogun transparent të menaxherit të fjalëkalimeve dhe duke përputhur vendndodhjen e butonave në ekran, mund të arrihet që kliku i përdoruesit të shkojë në butonin e konfirmimit të plotësimit të parametrave të autentifikimit në dialogun e menaxherit të fjalëkalimeve, edhe pse përdoruesi do të besonte se kishte klikuar, për shembull, në butonin e mbylljes së dritares me reklamën.
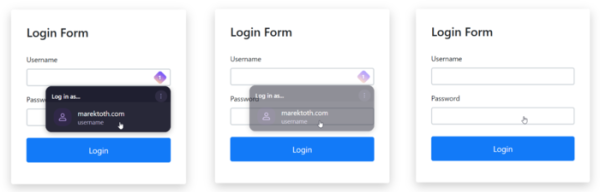
Sulmi përbëhet nga hapat e mëposhtëm:
- Krijimi i një elementi ngacmues në faqe, i cili stimulon kryerjen e një kliku.
- Shtimi i një forme web në faqe për kyçje ose përplotësim të të dhënave personale.
- Vendosja e transparencës për formën web (‘opacity: 0.001’ në CSS).
- Përdorimi i metodës focus() për të vendosur fokusin e hyrjes në fushën në formë, duke çuar në aktivizimin e dialogut të automatizimit të menaxherit të fjalëkalimeve.
- Kërkimi i dialogut të menaxherit të fjalëkalimeve që është shfaqur në DOM dhe vendosja e transparencës për të.
- Pritja e klikimit të përdoruesit në një element të dukshëm të bezdisshëm në faqe, i cili, me një përputhje të duhur të elementeve të dukshëm dhe të pa dukshëm, do të çojë në klikimin e butonit në dialogun e qartë dhe plotësimin e fushave nga menaxheri i fjalëkalimeve.
- Ekstraktimi i të dhënave nga forma web e plotësuar dhe dërgimi i tyre në serverin e sulmuesit.
Duke qenë se plotësimi automatik i parametrave të autentifikimit në menaxherin e fjalëkalimeve aktivizohet vetëm për faqet në të cilat këta parametra janë ruajtur, për të organizuar një sulm është e nevojshme të ketë mundësinë për të nisur kodin tuaj JavaScript në faqen target apo në nën-domenin e saj. Kështu, për sulmin është e nevojshme ose të fitohet një nën-domen në të njëjtin domen si faqja e sulmuar, ose të gjendet një dobësi XSS në faqe që lejon inkorporimin e kodit tuaj në përmbajtjen e dukshme për përdoruesin.
Vërehet se shumë përdorues përdorin një menaxher fjalëkalimi si për ruajtjen e parametrave të hyrjes ashtu edhe për krijimin e fjalëkalimeve një herëshe për autentifikimin me dy faktorë, e cila lejon përdorimin e metodës së sulmit të shqyrtuar gjatë plotësimit automatik të fjalëkalimeve një herëshe. Si një shembull, është demonstruar një sulm ndaj faqes issuetracker.google.com, e cila ka një dobësi XSS. Për të marrë parametrat e hyrjes dhe kodin për autentifikimin me dy faktorë, mjafton të dërgohet përdoruesit një lidhje që shfrytëzon dobësinë XSS dhe të arrihen tre klikime përmes zëvendësimit të kërkesave të rreme bezdisshmërisë (leja e trajtimit të Cookie-ve, leja e personalizimit dhe pajtimi me politikën e mbrojtjes së privatësisë).
Përveç faqeve me dobësi XSS, sulmi mund të bëhet ndaj shërbimeve që ofrojnë nën-dodhe për të gjithë ata që dëshirojnë — shumica e menaxherëve të fjalëkalimeve, në konfigurimin e tyre të paracaktuar, përfundojnë plotësimin e parametrave të hyrjes jo vetëm për domenin kryesor, por edhe për nën-domenet.
Sulmi gjithashtu mund të përdoret për të identifikuar të dhënat personale të ruajtura në menaxherët e fjalëkalimeve të përdoruesit dhe parametrat e kartave të kreditit. Në këtë rast, për rrjedhjen e të tilla të dhënash nuk është e nevojshme ekzekutimi i kodit JavaScript në kontekstin e një site të huaj, mjafton të lurekosh viktimën në një faqe në sitin e sulmuesit — në rastin e të dhënave personale, plotësimi i formave web kryhet në bazë të types së tyre (adresa, numri i kartës së kreditit, emri i plotë), pa lidhje me domen. Më e rrezikshmja është rrjedhja e parametrave të kartave të kreditit, pasi menaxherët e fjalëkalimeve futin jo vetëm numrin e kartës, por edhe datën e skadimit dhe kodin verifikues.
Kërkuesi që identifikoi problemin testoi 11 shtesa të shfletuesve me menaxherë fjalëkalimesh, që totalizojnë 39.7 milioninstalime aktive, dhe të gjitha rezultuan të paprotectuara nga ky lloj sulmi. Disa prodhues lanë përditësime (NordPass 5.13.24, ProtonPass 1.31.6, RoboForm 9.7.6, Dashlane 6.2531.1, Keeper 17.2.0, Enpass 6.11.6, Bitwarden 2025.8.1), në të cilat u përpoqën të bllokonin shënimin e sulmit përmes një rrugëtimi alternativ. Shtesat e tjera (KeePassXC-Browser, 1Password, iCloud Passwords, Enpass, LastPass, LogMeOnce) ende nuk kanë ndonjë përmirësim. Për të testuar shfaqjen e dobësisë në menaxherët e tjerë të fjalëkalimeve, është publikuar një set i faqeve testuese.
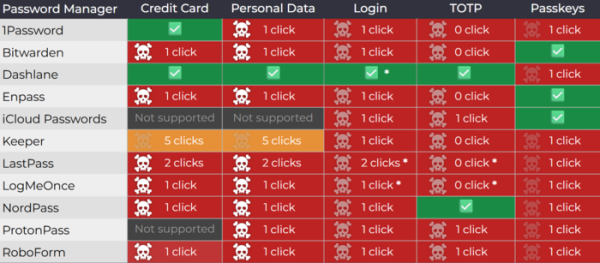
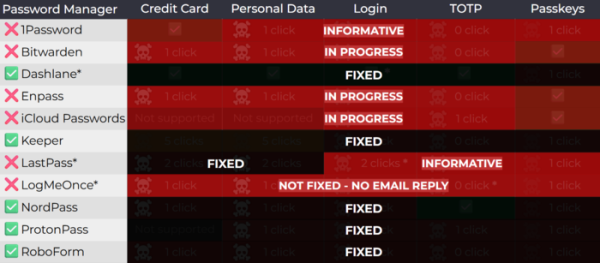
Pozita e zhvilluesve të 1Password, që nuk lanë ndonjë përmirësim, është se dobësia është themelore dhe nuk lidhet drejtpërdrejt me një shtesë të caktuar shfletuesi, kështu që përpjekjet për ta eliminuar atë nga ana e shtesës bllokojnë vetëm disa vektorë sulmi, por nuk eliminojnë problemin vetë, të cilin duhet ta zgjidhin në shfletues ose duke kërkuar një konfirmim të veçantë para plotësimit automatik të fushave. Behet e ditur se në 1Password tashmë mbështetet rrjeti i kërkesave të konfirmimit para plotësimit automatik të parametrave të pagesave, dhe në daljen e ardhshme do të shtohet një mundësi për të paraqitur kërkesën e tillë për të gjithë llojet e të dhënave të plotësimit automatik (për shkak të uljes së komoditetit, një mundësi të tillë nuk do ta aktivizojnë si parazgjedhje).
Ndër metodat e mbrojtjes të propozuara nga autori i hulumtimit përmendet ndjekja e ndryshimeve të stilit të elementeve që zëvendësohen në faqe duke përdorur API-në MutationObserver, bllokimi i ndryshimeve përmes Shadow DOM në modalitetin "closed", monitorimi i transparencës së elementeve, përdorimi i API-t të Popover për të shfaqur dialogët, kontrolli i mbivendosjes së shtresave, dhe çaktivizimi përkohësisht i përpunimit të ngjarjeve të treguesit (pointer-events:none) në të gjitha elementet flotante gjatë shfaqjes së dialogut të menaxherit të fjalëkalimeve. Në këtë rast, për të bllokuar plotësisht këtë klasë sugjerohet që në nivelin e shfletuesit të zbatohet një API e veçantë për mbrojtjen nga klikdhekingu.
Si një metodë universale mbrojtjeje në shfletuesit e bazuar në motorin Chromium, përdoruesit rekomandohet të aktivizojnë modalitetin e konfirmimit të aksesit të shtesës në faqen e internetit (Cilësimet e shtesës → "akses në faqen" → "në klikim"), ku shtesa merr qasje në faqen e internetit vetëm pas klikimit mbi ikonën në anën e djathtë të panelit të barit të adresave. Si një mënyrë alternative për mbrojtje, përmendet gjithashtu çaktivizimi i plotësimit automatik të formave dhe kopjimi manual i fjalëkalimeve përmes shkëmbimit, por në këtë rast ka një problem me rrjedhjen e të dhënave nga shkëmbimi i përbashkët dhe rreziku i mosvëmendjes ndaj përpjekjeve të phishing.
Burimi: opennet.ru
