

Një grup studiuesish nga katër universitete amerikane ka zhvilluar teknikën e sulmit Pixnapping (CVE-2025-48561), e cila u lejon aplikacioneve Android pa privilegje, që nuk kërkojnë leje shtesë, të përcaktojnë përmbajtjen e shfaqur në ekran nga aplikacione të tjera. Si shembull praktik i përdorimit të sulmit, u demonstrua identifikimi i kodeve të autentikimit me dy faktorë që shfaqen nga aplikacioni Google Authenticator. Gjithashtu u tregua se si sulmi mund të përdoret për të nxjerrë të dhëna konfidenciale që shfaqen në ekran gjatë punës me Gmail, Signal, Venmo dhe Google Maps.
Për të përcaktuar përmbajtjen e ekranit, është përdorur një metodë analize piksel më piksel, e zbatuar në vitin 2023 nga e njëjta skuadër studiuesish në sulmin me kanal anësor GPU.zip dhe e përshkruar fillimisht që në vitin 2013. Thelbi i metodës është se, për shkak të optimizimeve të pranishme në GPU, vizatimi i një pikseli me ngjyrë që përputhet me ngjyrën tashmë të shfaqur në ekran kryhet më shpejt sesa vizatimi i një pikseli me ngjyrë tjetër. Duke vlerësuar ndryshimin në kohë gjatë vizatimit të pikselëve, mund të rindërtohet përmbajtja që ndodhet tashmë në ekran dhe të krijohet një lloj pamjeje ekrani.
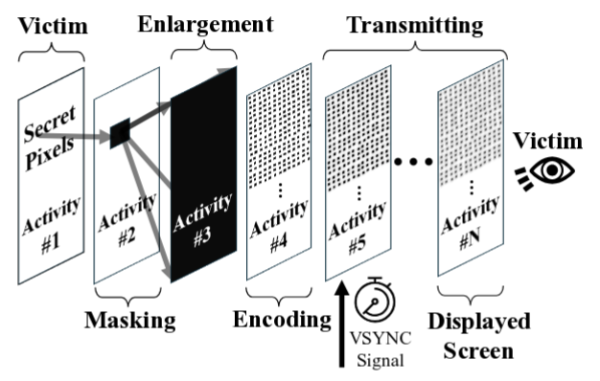
Sulmi Pixnapping konsiston në thirrjen e aplikacionit të synuar, shfaqjen e dritares së vet mbi të dhe kalimin piksel më piksel të përmbajtjes me analizë të kohës së ekzekutimit të operacioneve grafike mbi secilin piksel. Një kalim i tillë bën të mundur që me probabilitet të lartë të përcaktohet se cilët pikselë kanë ngjyrën e bardhë të sfondit dhe cilët marrin pjesë në shfaqjen e karaktereve. Për të fshehur manipulimet me pikselët nga përdoruesi, mbivendosen shtresa me maska — gjatë sulmit, në ekran vazhdon të shfaqet vizualisht përmbajtja e dritares së aplikacionit nga i cili kryhet sulmi.
Për të aktivizuar aplikacionin e sulmuar dhe për të futur pikselët nga dritarja e tij në pipeline-in e vizatimit, kryhet kalimi mes aktiviteteve Android me ndihmën e kërkesave intent. Mbi dritaren e aplikacionit të sulmuar shfaqen dritare gjysmëtransparente që izolojnë pikselë të veçantë dhe nisin ekzekutimin e operacioneve grafike mbi ta me ndihmën e API Window Blurs. Për matjen e saktë të kohës së vizatimit të pikselit përdoren thirrje callback të lidhura me VSync.
Kufizimi i metodës së propozuar më parë GPU.zip ishte performanca e ulët — gjatë një sulmi ndaj shfletuesit, përcaktimi i emrit me të cilin përdoruesi ishte identifikuar në Wikipedia në një skedë tjetër kërkonte 30 minuta në GPU AMD Ryzen 7 4800U dhe 215 minuta në GPU Intel i7-8700, me saktësi 97-98%. Që metoda të futej brenda intervalit 30-sekundësh të rifreskimit të kodeve në Google Authenticator, ajo u përmirësua dhe u optimizua. Numri i verifikimeve për çdo piksel u ul nga 64 në 16, ndërsa vonesa midis përpunimit të pikselëve u zvogëlua nga 1.5 sekonda në 70 milisekonda. Skanimi nuk kryhej në gjithë ekranin, por vetëm në zonën ku Google Authenticator shfaq kodin.
Metoda u testua në smartfonët Pixel 6, 7, 8 dhe 9 me versionet Android 13-16 për të identifikuar njëqind kode gjashtëshifrore të autentikimit me dy faktorë, të gjeneruara në Google Authenticator. Saktësia e përcaktimit të kodeve në këta smartfonë ishte përkatësisht 73%, 53%, 29% dhe 53%, ndërsa koha e identifikimit ishte 14.3, 25.8, 24.9 dhe 25.3 sekonda. Në smartfonin Samsung Galaxy S25, studiuesit nuk arritën të qëndronin brenda intervalit 30-sekundësh për shkak të zhurmës së shkaktuar nga funksionimi i aplikacioneve të tjera, por në këtë pajisje u demonstruan variante sulmi ndaj aplikacioneve të tjera, për të cilat nuk kishte kufizime kohore. Mekanizmat e përdorur në sulm nuk janë specifikë për modele të veçanta smartfonësh dhe sulmi potencialisht prek çdo pajisje Android.
Google në patch-et e shtatorit për dobësitë shtoi në Android një mbrojtje fillestare ndaj sulmit, e bazuar në ndalimin e përdorimit të operacionit të turbullimit për një numër të madh shtresash. Në përgjigje, studiuesit gjetën një mënyrë për ta anashkaluar këtë kufizim, ndaj Google planifikon të zbatojë një mbrojtje më të plotë në përditësimin e dhjetorit për Android. Prodhuesit e GPU-ve ende nuk kanë njoftuar synimin për të eliminuar këtë kanal rrjedhjeje, megjithëse metoda e sulmit njihet prej më shumë se 12 vitesh.
Burimi: opennet.ru
