

Një grup studiuesish nga Universiteti Ruhr në Bochum (Gjermani) prezantoi një teknikë sulmi (), që mundëson përgjimin e thirrjeve zanore të enkriptuara në rrjetet celulare 4G/LTE, të cilat përdorin teknologjinë VoLTE për transmetimin e trafikut zanor ().
.
Për të mbrojtur thirrjet telefonike nga përgjimi, në VoLTE për kanalin midis klientit dhe operatorit përdoret enkriptim i bazuar në . Specifikimi kërkon që për çdo seancë të gjenerohet një rrjedhë çelësi unike, por siç zbuluan studiuesit, 12 nga 15 stacionet bazë të testuara nuk e përmbushin këtë kusht dhe ripërdorin të njëjtën rrjedhë çelësi për dy thirrje radhazi në të njëjtin kanal radio, ose përdorin metoda të parashikueshme për gjenerimin e një sekuence të re.
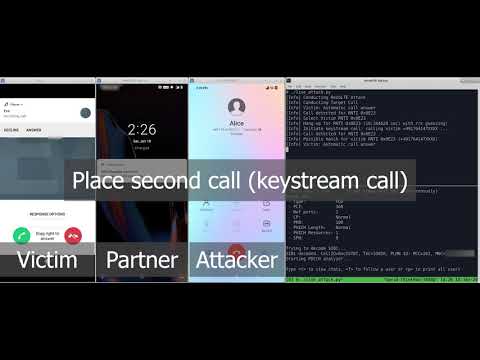
Ripërdorimi i rrjedhës së çelësit i lejon sulmuesit të deshifrojë trafikun e enkriptuar të regjistruar që përmban bisedën. Për të deshifruar përmbajtjen e një thirrjeje zanore, sulmuesi fillimisht përgjon dhe ruan trafikun radio të enkriptuar midis viktimës dhe stacionit bazë të cenueshëm. Pas përfundimit të thirrjes, sulmuesi e telefonon përsëri viktimën dhe përpiqet ta vazhdojë bisedën sa më gjatë të jetë e mundur, pa i dhënë mundësi viktimës ta mbyllë telefonatën. Gjatë kësaj bisede, përveç regjistrimit të trafikut radio të enkriptuar, ruhet edhe sinjali zanor burimor i paenkriptuar.
Për të deshifruar thirrjen e parë të viktimës, sulmuesi, bazuar në trafikun e enkriptuar të përgjuar gjatë thirrjes së dytë dhe në të dhënat origjinale zanore të regjistruara në telefonin e sulmuesit, mund të llogarisë vlerën e rrjedhës së çelësit, e cila përcaktohet me anë të operacionit XOR midis të dhënave të hapura dhe atyre të enkriptuara. Meqenëse rrjedha e çelësit ripërdoret, duke aplikuar te të dhënat e enkriptuara të thirrjes së parë rrjedhën e çelësit të llogaritur për thirrjen e dytë, sulmuesi mund të marrë qasje në përmbajtjen e saj origjinale. Sa më gjatë të ketë zgjatur biseda e dytë e sulmuesit me viktimën, aq më shumë informacion nga thirrja e parë mund të deshifrohet. Për shembull, nëse sulmuesi ka arritur ta zgjasë bisedën për 5 minuta, ai do të mund të deshifrojë po aq, pra 5 minuta.
Për të kapur trafikun e enkriptuar në transmetimin ajror të rrjeteve LTE, studiuesit përdorën një analizues sinjali , ndërsa për të marrë rrjedhën origjinale të zërit gjatë thirrjes së sulmuesit u përdorën smartfonë Android, të kontrolluar përmes ADB dhe . Kostoja e pajisjeve të nevojshme për kryerjen e sulmit vlerësohet në 7000 dollarë.
Prodhuesit e stacioneve bazë u njoftuan për problemin në dhjetor të vitit të kaluar dhe shumica tashmë kanë publikuar patch-e për eliminimin e cenueshmërisë. Megjithatë, disa operatorë mund t’i kenë injoruar përditësimet. Për të verifikuar ekspozimin ndaj problemit në rrjetet LTE dhe 5G një aplikacion i posaçëm mobil për platformën Android 9 (për funksionim kërkohet akses root dhe një smartfon me çipa Qualcomm, si Xiaomi Mi A3, One Plus 6T dhe Xiaomi Mix 3 5G). Përveç përcaktimit të pranisë së cenueshmërisë, aplikacioni mund të përdoret edhe për kapjen e trafikut dhe shikimin e mesazheve të shërbimit. Trafiku i kapur ruhet në formatin PCAP dhe mund të dërgohet në serverin HTTP të specifikuar nga përdoruesi për analizë të mëtejshme me mjete standarde.
Burimi: opennet.ru
