

Metoda e sulmit TunnelVision është paraqitur për publikun, e cila, kur ka qasje në rrjetin lokal ose kontroll mbi rrjetin wireless, lejon redirektimin e trafikëve të viktimës në hostin e sulmuesit në mënyrë që të anashkalohen VPN-të (në vend të dërgimit përmes VPN, trafiku do të dërgohet në formë të hapur pa tunelizim në sistemin e sulmuesit). Çështjes i nënshtrohen të gjitha klientët VPN, të cilët nuk përdorin hapësira të izoluara emrash të nënsiatës (network namespace) kur drejtojnë trafikun në tunel ose nuk vendosin rregulla të filtrit të paketave që ndalojnë rrugëzimin e trafikëve VPN përmes interfaceve fizike të rrjetit.
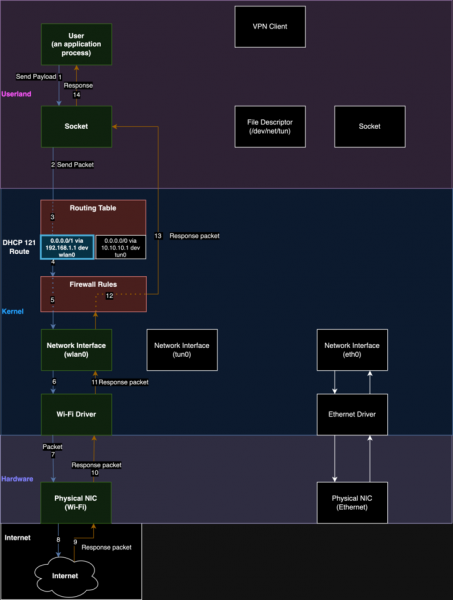
Natyra e sulmit është që sulmuesi mund të niste serverin e tij DHCP dhe ta përdorë atë për të transmetuar informacion te klienti për të ndryshuar rrugëzimin. Në veçanti, sulmuesi mund të shfrytëzojë opsionin 121 (RFC-3442, miratuar në vitin 2002) të ofruar në protokollin DHCP, i cili është i dedikuar për transmetimin e informacionit mbi rrugët statike, për të bërë ndryshime në tabelën e rrugëzimit në makinën e viktimës dhe për të drejtuar trafikun në mënyrë të anashkaluar. VPN. Redirektimi bëhet përmes caktimit të një serie rrugësh për nënrrjetet me prefiksin /1, të cilat kanë prioritet më të lartë se ruta e përdorur si standard me prefiksin /0 (0.0.0.0/0); si rezultat, trafiku, përveç atij që caktuar për VPN-in virtual, do të dërgohet përmes interfaceve fizike të rrjetit në hostin e sulmuesit në rrjetin lokal.
Sulmi mund të realizohet në çdo sistem operativ që mbështet opsionin 121 të DHCP, duke përfshirë Linux, Windows, iOS dhe macOS, pavarësisht nga protokolli VPN i përdorur (Wireguard, OpenVPN, IPsec) dhe grupi i algoritmeve të enkriptimit. Platforma Android nuk është e prekur nga sulmi, pasi nuk e përpunon opsionin 121 në DHCP. Megjithatë, sulmi lejon qasje në trafik, por nuk ofron mundësinë për të ndërhyrë në lidhjet dhe për të identifikuar përmbajtjen e dërguar duke përdorur protokolle të sigurta në nivelin e aplikacionit, siç janë TLS dhe SSH; për shembull, sulmuesi nuk mund të identifikojë përmbajtjen e kërkesave HTTPS, por mund të kuptojë në cilat servera dërgohen ato.
Për mbrojtjen nga sulmet, është e mundur të ndalohet në nivelin e filtrit të paketave dërgimi i pacaketeve adresuara në ndërfaqen VPN përmes ndërfaqeve të tjera rrjetore; të bllokohen paketat DHCP me opsionin 121; të përdoret VPN brenda një makine virtuelle të veçantë (ose konteineri), e izoluar nga rrjeti i jashtëm, ose të aplikohen regjime të veçanta të konfigurimit të tunelave që përdorin hapësira emëror në Linux (network namespace). Për eksperimente me realizimin e sulmit është publikuar një grup skriptesh.
Vlen të theksohet se ideja e ndryshimit lokal të rrugëzimit nuk është e re dhe më parë zakonisht është përdorur në sulmet që synonin zëvendësimin e serverit DNS. Në një sulm të ngjashëm, TunnelCrack, ku përcjellja e trafikut u realizua përmes zëvendësimit të portës së paracaktuar, problemi preku të gjithë klientët VPN të verifikuar për iOS, 87.5% të klientëve VPN për macOS, 66.7% për Windows, 35.7% për Linux dhe 21.4% për Android. Në kontekstin e VPN dhe DHCP, ky metod është përmendur më herët, për shembull, i është kushtuar një nga referatet në konferencën e vitit të kaluar USENIX 2023 (studimi tregoi se 64.6% e 195 klientëve VPN të testuar ishin të ekspozuar ndaj sulmit).
Për zëvendësimin e rrugëve, më parë u propozua përdorimi i një USB të veçuar, i cili simulohej si një adaptator rrjeti, i cili kur lidhet me kompjuterin, përmes DHCP shpall veten si portë. Përveç kësaj, nëse ka kontroll mbi portën (për shembull, kur viktima lidhet me një rrjet wireless të kontrolluar nga sulmuesi), është zhvilluar një teknikë për zëvendësimin e pacaketave në tunel, të perceptuara në kontekstin e ndërfaqes së rrjetit VPN.
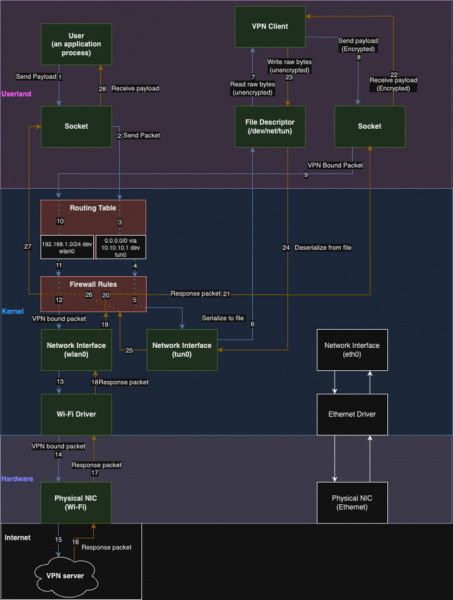
Rrjedhat e të dhënave duke përdorur VPN:
Rrjedhat e të dhënave pas përfundimit të sulmit:
Burimi: opennet.ru
