

Kompania Google rreth ndryshimit të qasjes për trajtimin e përmbajtjes së përzier në faqet e hapura përmes HTTPS. Më parë, kur ekzistonin komponentë në faqet e hapura me HTTPS, të cilët ngarkoheshin pa enkriptim (në protokollin http://), shfaqej një tregues i veçantë. Në të ardhmen, është vendosur të bllokohet ngarkimi i burimeve të tilla si parazgjedhje. Kështu, faqet e hapura me "https://" do të garantojnë se përmbajnë vetëm burime të ngarkuara përmes një kanali të mbrojtur.
Vihet re se aktualisht mbi 90% e faqeve hapen nga përdoruesit e Chrome duke përdorur HTTPS. Prania e përmbajtjeve që ngarkohen pa enkriptim krijon kërcënime të sigurisë përmes modifikimit të përmbajtjes së pambrojtur kur ka kontroll mbi kanalin e komunikimit (p.sh., kur lidhemi nëpërmjet Wi-Fi të hapur). Treguesi i përmbajtjes së përzier është njohur si joefikas dhe mashtrues për përdoruesin, pasi nuk ofron një vlerësim të qartë të sigurisë së faqes.
Aktualisht, llojet më të rrezikshme të përmbajtjes së përzier, si skenaret dhe iframe-të, tashmë bllokohen si parazgjedhje, por imazhet, skedarët audio dhe videot mund të ngarkohen ende përmes http://. Nëpërmjet zëvendësimit të imazheve, sulmuesi mund të përfshijë cookie që gjurmojnë veprimet e përdoruesit, të përpiqet të shfrytëzojë dobësitë në trajtuesit e imazheve ose të bëjë falsifikim, duke zëvendësuar informacionin e paraqitur në imazh.
Zbatimi i bllokimit është i ndarë në disa faza. Në Chrome 79, e cila është planifikuar për më 10 dhjetor, do të shfaqet një cilësim i ri që do të lejojë çaktivizimin e bllokimit për faqe të caktuara. Ky cilësim do të aplikohet për përmbajtjen e përzier që tashmë po bllokohet, si skenaret dhe iframe-të, dhe do të thirret përmes menusë që shfaqet kur klikohet mbi simbolin e mbylljes, duke zëvendësuar treguesin e mëparshëm për të çaktivizuar bllokimin.
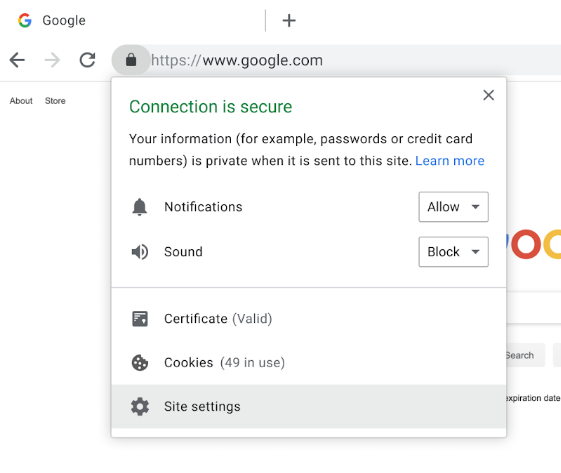
Në Chrome 80, e cila pritet të lëshohet më 4 shkurt, do të aplikohet një skemë e butë bllokimi për skedarët audio dhe video, e cila do të nënkuptojë zëvendësimin automatik të lidhjeve http:// me https://, duke e ruajtur funksionalitetin, nëse burimi problematik është gjithashtu i disponueshëm për HTTPS. Imazhet do të vazhdojnë të ngarkohen pa ndryshime, por nëse ngarkohen në http:// në faqet https://, një tregues për lidhjen e pambrojtur do të shfaqet për të gjithë faqen. Për zëvendësimin automatik në https ose bllokimin e imazheve, zhvilluesit e faqeve do të mund të përdorin veçoritë CSP upgrade-insecure-requests dhe block-all-mixed-content. Në lëshimin e Chrome 81, i planifikuar më 17 mars, do të aplikohet zëvendësimi automatik i imazheve nga http:// në https:// në rastin e ngarkimit të përzier.
Përveç kësaj, kompania Google po punon për integrimin në një nga lëshimet e ardhshme të shfletuesit Chrome të komponentës së re Password Checkup, më parë në formën e . Integrimi do të sjellë një mjet në menaxherin e brendshëm të fjalëkalimeve të Chrome për analizimin e sigurisë së fjalëkalimeve të përdorura nga përdoruesi. Kur përdoruesi përpiqet të hyjë në çdo faqe, do të kryhet një kontroll i emrit të përdoruesit dhe fjalëkalimit me një bazë të të dhënave të llogarive të komprometuara duke çuar në një paralajmërim në rast se ka probleme. Kontrolli bëhet përmes një baze që mbulon më shumë se 4 miliard llogari të komprometuara, të cilat janë përfshirë në rrjedhjet e bazave të të dhënave të përdoruesve. Një paralajmërim do të shfaqet gjithashtu gjatë përpjekjes për të përdorur fjalëkalime triviale, si 'abc123' (sipas Google, 23% e amerikanëve përdorin fjalëkalime të tilla), ose gjatë përdorimit të të njëjtit fjalëkalim në disa faqe.
Për të ruajtur privatësinë kur merret me një API të jashtme, kalohen vetëm dy bajtët e parë të hash-it nga lidhja e emrit të përdoruesit dhe fjalëkalimit (për hashing përdoret algoritmi ). Hash-i i plotë është i koduar me një çelës që gjenerohet në anën e përdoruesit. Hash-et origjinale në bazën e të dhënave të Google gjithashtu janë të koduara shtesë dhe lihen për indeksim vetëm dy bajtët e parë të hash-it. Verifikimi përfundimtar i hash-eve që bien nën prefiksin dy-bajtësh të dërguar bëhet në anën e përdoruesit duke përdorur teknikën kriptografike '«, në të cilën asnjëra palë nuk e di përmbajtjen e të dhënave që po kontrollohen. Për të mbrojtur nga përcaktimi i përmbajtjes së bazës së të dhënave me llogari të komprometuara përmes provave me kërkesa për prefiks të rastësishëm, të dhënat e dhëna enkriptohen në lidhje me një çelës të gjeneruar në bazë të lidhjes së kontrolluar të emrit të përdoruesit dhe fjalëkalimit.
Burimi: opennet.ru
