

Korporata Google publikoi «Sa efektiv është higjiena themelore e llogarisë për të parandaluar vjedhjen e saj» për atë që mund të bëjë pronari i llogarisë, në mënyrë që të mos vjedhë nga kriminelët. Po ju paraqesim përkthimin e kësaj studimi.
E vërteta është se mënyra më efektive, e cila përdoret në vetë Google, nuk u përfshi në raport. Më duhej ta shkruaja vetë këtë metodë në fund.
Çdo ditë mbrojmë përdoruesit nga qindra mijëra përpjekje për të komprometuar llogaritë. vijnë nga bota automatike e robotëve me akses në sisteme të huaja të hackimit të fjalëkalimeve, por gjithashtu ka sulme phishing dhe të targetuara. Më parë ne we kemi folur se si , siç është shtimi i numrit të telefonit, mund të ju ndihmojnë të jeni më të sigurt, por tani duam ta demonstrojmë këtë në praktikë.
Sulmi phishing është një përpjekje për të mashtruar përdoruesin në një mënyrë që ai t'i dorëzojë vetë informacionin kriminelit, i cili do të jetë i dobishëm në procesin e hackimit. Për shembull, duke kopjuar ndërfaqen e një aplikacioni legjitim.
Sulmet me robotë automatike janë përpjekje masive për hackim që nuk janë të orientuara në përdorues të veçantë. Zakonisht realizohen me softuer të hapur dhe janë të aksesueshëm edhe për 'hackerë' të papërgatitur. Kriminelët nuk dinë asgjë për veçoritë e përdoruesve të veçantë — ata thjesht fillojnë programin dhe 'kapin' të gjitha llogaritë e dobëta rreth tyre.
Sulmet e targetuara janë hackime të llogarive specifike, kur për çdo llogari dhe pronarin e saj mbledhim informacion shtesë, mund të jenë përpjekje për të kapur dhe analizuar trafikun, si dhe përdorimin e mjeteve më të komplikuara të hackimit.
(Shënim i përkthyesit)
Ne bashkëpunuam me hulumtues të Universitetit të New York-ut dhe Universitetit të Kalifornisë, për të zbuluar se sa efektive është higjiena themelore e llogarive në parandalimin e 'vjedhjeve' të tyre.
Një studim vjetor mbi dhe u paraqit të mërkurën në një mbledhje ekspertësh, politikanësh dhe përdoruesish të quajtur .
Hulumtimet tona tregojnë se thjesht shtimi i numrit të telefonit në llogarinë tuaj Google mund të bllokojë deri në 100% të sulmeve nga bota automatike, 99% të sulmeve masive të phishing dhe 66% të sulmeve të targetuara, të cilat ndodhën gjatë hetimit tonë.
Mbrojtja automatike proaktive e Google ndaj "vjedhjes" së llogarive
Ne zbatojmë mbrojtje automatike proaktive për të siguruar më mirë të gjithë përdoruesit tanë nga thyerja e llogarive. Ja se si funksionon: nëse zbulojmë një përpjekje të dyshimtë për t'u kyçur (për shembull, nga një vend ose pajisje e re), ne do t'ju kërkojmë provat shtesë se kjo vërtet është e juaja. Kjo konfirmim mund të jetë kontrolli që keni akses në një telefon të besueshëm, ose përgjigjja e një pyetjeje për të cilën vetëm ju e dini përgjigjen e saktë.
Nëse ju keni hyrë në telefonin tuaj ose keni dhënë numrin e telefonit në cilësimet e llogarisë, ne mund të sigurojmë të njëjtin nivel mbrojtjeje si me verifikimin në dy hapë. Ne zbuluam se kodi SMS, i dërguar në numrin e telefonit për rikuperim, ndihmon për të bllokuar 100% të botëve automatike, 96% të sulmeve masive të phishing dhe 76% të sulmeve të targetuara. Ndërsa kërkesat në pajisje për të konfirmuar operacionin, që përbën një zëvendësim më të sigurt se SMS, ndihmuan për të parandalur 100% të botëve automatike, 99% të sulmeve masive të phishing dhe 90% të sulmeve të targetuara.
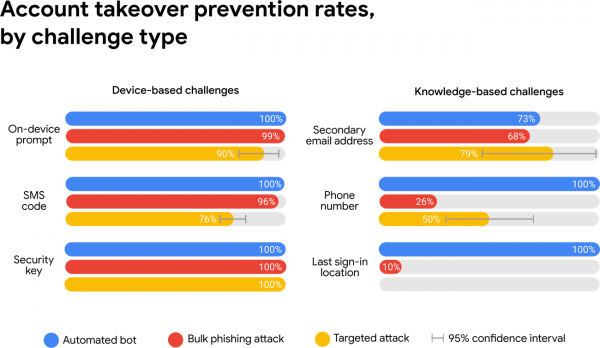
Mbrojtja e bazuar si në pronësinë e disa pajisjeve ashtu edhe në njohjen e disa të dhënave ndihmon në përballimin e botëve automatike, ndërsa mbrojtja e bazuar në pronësinë e disa pajisjeve mbetet për parandalimin e phishing dhe madje edhe sulmeve të targetuara.
Nëse në llogarinë tuaj nuk është konfiguruar një numër telefoni, ne mund të përfitojmë nga metoda më të dobëta mbrojtjeje, të bazuara në njohuritë që keni për veten tuaj, si vendi i fundit ku keni hyrë në llogari. Kjo funksionon mirë ndaj botëve, por niveli i mbrojtjes nga phishing mund të bjerë deri në 10%, dhe mbrojtja nga sulmet e targetuara është praktikisht e paprezent. Kjo ndodh sepse faqet e phishing dhe sulmuesit, gjatë sulmeve të targetuara, mund t'ju detyrojnë të zbulojnë çdo informacion shtesë që Google mund të kërkojë për verifikim.
Duke marrë parasysh përfitimet e kësaj mbrojtjeje, mund të pyesim pse nuk kërkojmë ta përdorim për çdo hyrje në sistem. Pjesa e përgjigjes është se kjo do të krijonte vështirësi të tjera për përdoruesit (sidomos për ata që nuk janë të përgatitur — shënim i përkthyesit.) dhe do të rrisë rrezikun e bllokimit të llogarive. Gjatë eksperimentit, u zbulua se 38% e përdoruesve nuk kishin akses në telefonin e tyre gjatë hyrjes në llogari. Po ashtu, 34% e përdoruesve nuk arritën të kujtojnë adresën e tyre shtesë të emailit.
Nëse keni humbur aksesin në telefonin tuaj ose nuk mund të hyni, gjithmonë mund të ktheheni në një pajisje të besueshme nga e cila keni hyrë më parë për të aksesuar llogarinë tuaj.
Të kuptojmë sulmet "hacking me pagesë"
Aty ku shumica e mjeteve automatike të mbrojtjes bllokojnë shumicën e bots dhe sulmeve phishing, sulmet e përcaktuara bëhen më të dëmshme. Në kuadër të përpjekjeve tona të vazhdueshme për , ne vazhdimisht zbulojmë grupe të reja kriminale "hacking me pagesë", të cilat kërkojnë deri në 750 dollarë amerikanë për të hackuar një llogari. Këta sulmues shpesh mbështeten në email-e phishing që pretendonin të ishin anëtarë të familjes, kolegë, zyrtarë qeveritarë ose madje Google. Nëse objekti nuk dorëzohet gjatë përpjekjes së parë për phishing, sulmet e mëtejshme vazhdojnë për më shumë se një muaj.
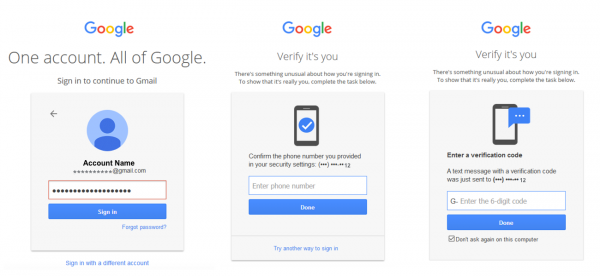
Një shembull i sulmit phishing "njeri në mes", i cili kontrollon saktësinë e fjalëkalimit në kohë reale. Pas kësaj, në faqen e phishing, viktimat iu ofrohen të futin kodet e autentifikimit SMS për të aksesuar llogarinë e viktimës.
Sipas vlerësimeve tona, vetëm një në një milion përdorues është në një rrezik të tillë të lartë. Sulmuesit nuk janë të fokusuar në individë të rastësishëm. Edhe pse studimet tregojnë se mbrojtja jonë automatike mund të ndihmojë në vonesën dhe madje parandalimin e deri në 66% të sulmeve të përcaktuara që kemi studiuar, ne vazhdojmë të rekomandojmë që përdoruesit me rrezik të lartë të regjistrohen në programin tonë . Siç u vu re gjatë hetimit tonë, përdoruesit që përdorin ekskluzivisht çelësa sigurie (pra kështu — autentifikimin me dy hapa përmes kodave që u dërgohen përdoruesve — shën. përk.), u bënë viktima të phishing-ut të targetuar.
Shpenzoni pak kohë për të mbrojtur llogarinë tuaj
Ju përdorni rripat e sigurimit për të mbrojtur jetën dhe shëndetin tuaj gjatë udhëtimeve në automjete. Dhe me ndihmën e do të jeni në gjendje të siguroni sigurinë e llogarisë tuaj.
Siç tregojnë hulumtimet tona, një nga gjërat më të thjeshta që mund të bëni për të mbrojtur llogarinë tuaj Google — është të vendosni një numër telefoni. Për përdoruesit me rrezik të lartë, si gazetarët, aktivistët shoqërorë, liderët e biznesit dhe ekipet e fushatave politike, programi ynë do të ndihmojë në sigurimin e nivelit më të lartë të sigurisë. Ju gjithashtu mund të mbrojni llogaritë tuaja në shërbime të tjera (jo Google) nga sulmet me fjalëkalime, duke instaluar zgjatjen .
Është interesante se Google nuk ndjek këshillat që vetë i jep përdoruesve të tij. për autentifikimin me dy faktorë për më shumë se 85,000 punonjës të tij. Sipas përfaqësuesve të korporatës, që nga fillimi i përdorimit të tokenëve harduerikë, nuk është regjistruar asnjë vjedhje llogarie. Krahasojeni me shifrat e paraqitura në këtë raport. Kështu, është e dukshme se përdorimi i tokenëve harduerikë për autentifikimin me dy faktorë është mënyra e vetme e sigurt për të mbrojtur si llogaritë ashtu edhe informacionin (ndonjëherë edhe paratë).
Për mbrojtjen e llogarive Google përdoren tokenet e krijuara sipas standardit FIDO U2F, p.sh. . Dhe për autentifikimin me dy faktorë në sistemet operative Windows, Linux dhe MacOS përdoren .
(Shënim i përkthyesit)
Burimi: habr.com
