

Zhvilluesit e Firefox njoftuan për zgjerimin e përdorimit të modalitetit DNS mbi HTTPS (DoH, DNS over HTTPS), i cili do të aktivizohet automatikisht për përdoruesit nga Kanadaja (më parë DoH përdorej automatikisht vetëm për SHBA). Aktivizimi i DoH për përdoruesit nga Kanadaja do të ndahet në disa faza: më 20 korrik DoH do të aktivizohet për 1% të përdoruesve nga Kanadaja dhe nëse nuk ka probleme të papritura, mbulimi do të arrijë në 100% deri në fund të shtatorit.
Përkthimi i përdoruesve kanadezë të Firefox në DoH bëhet me ndihmën e organizatës CIRA (Autoriteti Kanadez i Regjistrimit të Internetit), i cili rregullon zhvillimin e internetit në Kanada dhe është përgjegjës për domenin më të lartë të nivelit «ca». Organizata CIRA gjithashtu ka bashkëpunuar me programin TRR (Resolutori i Besueshëm i Kërkesave) dhe është përfshirë në numrin e ofruesve të DNS-over-HTTPS të disponueshëm në Firefox.
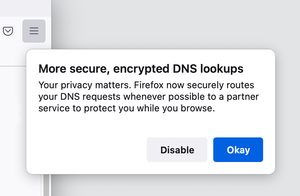
Pasi DoH të aktivizohet në sistemin e përdoruesit, do të shfaqet një paralajmërim që lejon, nëse dëshirohet, për të hequr dorë nga kalimi në DoH dhe për të vazhduar përdorimin e skemës tradicionale të dërgimit të kërkesave të pazhvendosura në serverin DNS të ofruesit. Të dhënat e ofruesit ose çaktivizimi i DoH mund të ndryshohen në konfigurimet e lidhjes rrjet. Përveç serverëve DoH të CIRA, mund të zgjidhen shërbime si Cloudflare dhe NextDNS.
Ofruesit e DoH të ofruar në Firefox përzgjidhen në përputhje me kërkesat për DNS-resolvues të besueshëm, sipas të cilave operatori DNS mund të përdorë të dhënat e marra për zgjidhjen vetëm për të siguruar funksionimin e shërbimit, nuk duhet të ruajë regjistrat më gjatë se 24 orë, nuk mund të transmetojë të dhënat te palët e treta dhe është i obliguar të zbulon informacione mbi metodat e përpunimit të të dhënave. Shërbimi gjithashtu duhet të japë angazhime për të mos censuruar, për të mos filtruar, për të mos ndërhyrë dhe për të mos bllokuar trafikun DNS, përveç rasteve të parashikuara nga ligji.
Të kujtojmë se DoH mund të jetë e dobishme për të eliminuar rrjedhjen e informacionit rreth emrave të hosteve të kërkuar përmes serverëve DNS të ofruesve, për të luftuar sulmet MITM dhe zëvendësimin e trafikut DNS (p.sh., kur lidhet me Wi-Fi publik), si dhe për t'u kundërvënë bllokimeve në nivelin DNS (DoH nuk mund të zëvendësojë VPN në fushën e anashkalimit të bllokimeve të realizuara në nivelin DPI) ose për të organizuar punën në rast të pamundësisë për të bërë apel të drejtpërdrejtë tek serverët DNS (p.sh., gjatë punës përmes proxy). Në situata normale, kërkesat DNS dërgohen drejtpërdrejt në serverët DNS të përcaktuar në konfigurimin e sistemit, ndërsa në rastin e DoH, kërkesa për përcaktimin Adresa IP e host-it inkapsulohet në trafik HTTPS dhe dërgohet në serverin HTTP, ku rezolva e trajton kërkesat përmes Web API. Standardi ekzistues DNSSEC përdor enkriptimin vetëm për autentikimin e klientit dhe serverit, por nuk mbron trafikun nga përgjerimi dhe nuk garanton konfidencialitetin e kërkesave.
Burimi: opennet.ru
