

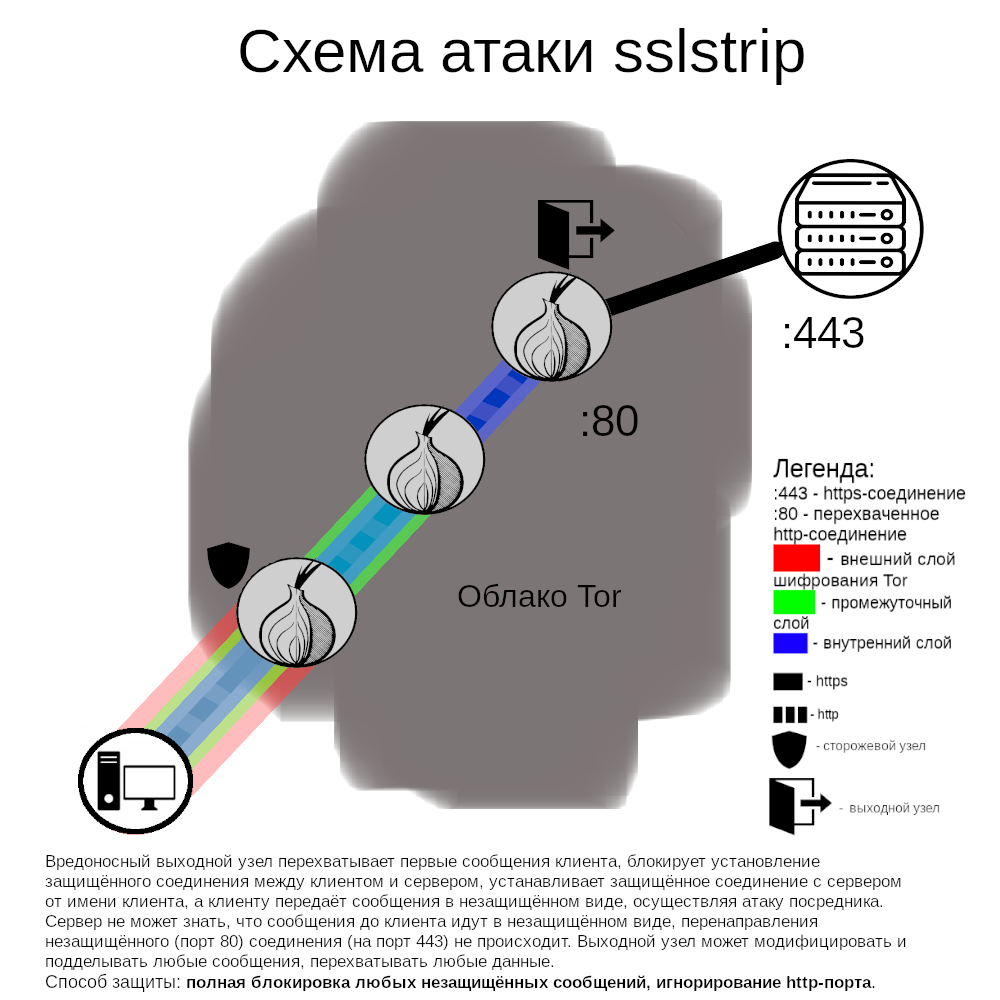
Thelbi i asaj që ndodhi
Në maj 2020 u zbulua një grup nyjesh dalëse që ndërhynin në lidhjet hyrëse. Në veçanti, ato linin të paprekura pothuajse të gjitha lidhjet, por përgjonin lidhjet me një numër të vogël bursash kriptomonedhash. Nëse përdoruesit vizitonin versionin HTTP të sajtit (pra, të pakriptuar dhe të paautentifikuar), nyjet keqdashëse pengonin ridrejtimin drejt versionit HTTPS (pra, të enkriptuar dhe të autentifikuar). Nëse përdoruesi nuk e vinte re zëvendësimin (për shembull, mungesën e ikonës së drynit në shfletues) dhe fillonte të dërgonte informacion të rëndësishëm, ky informacion mund të përgjohej nga sulmuesi.
Projekti Tor i përjashtoi këto nyje nga rrjeti në maj 2020. Në korrik 2020 u zbulua një tjetër grup retransmetuesish që kryenin një sulm të ngjashëm, pas së cilës edhe ata u përjashtuan. Ende nuk është e qartë nëse ndonjë përdorues është sulmuar me sukses, por duke u nisur nga shkalla e sulmit dhe nga fakti që sulmuesi e përsëriti përpjekjen (rasti i parë preku 23% të gjerësisë së përgjithshme të brezit të nyjeve dalëse, i dyti — rreth 19%), është e arsyeshme të supozohet se keqbërësi i konsideroi kostot e sulmit të justifikuara.
Ky incident është një kujtesë e mirë se kërkesat HTTP nuk janë të enkriptuara dhe nuk autentifikohen, prandaj mbeten ende të cenueshme. Tor Browser përfshin shtesën HTTPS-Everywhere, e krijuar posaçërisht për të parandaluar sulme të tilla, por efektiviteti i saj kufizohet nga lista, e cila nuk përfshin të gjitha sajtet në botë. Përdoruesit, kur vizitojnë versionin HTTP të sajteve, do të jenë gjithmonë në rrezik.
Parandalimi i sulmeve të tilla në të ardhmen
Mënyrat për të parandaluar sulmet ndahen në dy pjesë: e para përfshin masat që mund të ndërmarrin përdoruesit dhe administratorët e sajteve për të forcuar sigurinë e tyre, ndërsa e dyta ka të bëjë me identifikimin dhe zbulimin në kohë të nyjeve keqdashëse të rrjetit.
Veprimet e rekomanduara nga ana e sajteve:
1. Aktivizimi i HTTPS (certifikatat falas ofrohen nga Let’s Encrypt)
2. Shtimi i rregullave të ridrejtimit në listën HTTPS-Everywhere, në mënyrë që përdoruesit të mund të vendosin paraprakisht një lidhje të sigurt dhe të mos mbështeten te ridrejtimi pas krijimit të një lidhjeje të pasigurt. Për më tepër, nëse administrata e shërbimeve të internetit dëshiron të shmangë plotësisht ndërveprimin me nyjet dalëse, ajo mund të ofrojë versionin onion të faqes.
Aktualisht, projekti Tor po shqyrton mundësinë e çaktivizimit të plotë të HTTP-së së pasigurt në Tor Browser. Disa vite më parë, një masë e tillë do të ishte e paimagjinueshme (shumë burime ofronin vetëm HTTP të pasigurt), por HTTPS-Everywhere dhe versioni i ardhshëm i Firefox-it kanë një mundësi eksperimentale për të përdorur HTTPS si parazgjedhje për lidhjen e parë, me opsionin për t’u kthyer te HTTP kur është e nevojshme. Ende nuk është e qartë se si një qasje e tillë do të ndikojë te përdoruesit e Tor Browser, prandaj fillimisht do të testohet në nivelet më të larta të sigurisë së shfletuesit (ikona e mburojës).
Nga ana e rrjetit Tor, ka vullnetarë që monitorojnë sjelljen e relays dhe raportojnë incidente, falë të cilëve nyjet keqdashëse mund të përjashtohen nga serverët rrënjë të katalogut. Megjithëse raporte të tilla zakonisht shqyrtohen shpejt dhe nyjet keqdashëse çaktivizohen menjëherë pas zbulimit, burimet për monitorim të vazhdueshëm të rrjetit nuk janë të mjaftueshme. Nëse keni arritur të zbuloni një relay keqdashës, mund ta raportoni te projekti; udhëzimi është i disponueshëm në këtë lidhje.
Qasja aktuale ka dy probleme themelore:
1. Gjatë shqyrtimit të një relay të panjohur, është e vështirë të provohet se ai është keqdashës. Nëse nuk janë vërejtur sulme nga ana e tij, a duhet të lihet në vend? Sulmet masive, që prekin shumë përdorues, zbulohen më lehtë, por nëse sulmet prekin vetëm një numër të vogël faqesh dhe përdoruesish, sulmuesi mund të veprojë në mënyrë parandaluese. Vetë rrjeti Tor përbëhet nga mijëra relays të vendosura në mbarë botën, dhe kjo larmi (si edhe decentralizimi që rrjedh prej saj) është një nga pikat e tij të forta.
2. Gjatë shqyrtimit të një grupi relays të panjohura, është e vështirë të provohet lidhja mes tyre (domethënë, nëse po kryejnë një sulm Sybil). Shumë operatorë vullnetarë të relay-ve zgjedhin të njëjtat rrjete të lira për hostim, si Hetzner, OVH, Online, Frantech, Leaseweb etj., dhe nëse zbulohen disa relay të rinj, do të jetë e vështirë të përcaktohet qartë nëse janë shfaqur disa operatorë të rinj apo vetëm një që menaxhon të gjithë relay-t e rinj.
Burimi: linux.org.ru
