

Projekti GNU prezantoi versionin e parë testues të GNU Anastasis, një protokoll dhe aplikacione me implementimin e tij, të destinuara për ruajtjen e sigurt të çelësave të enkriptimit dhe kodeve të aksesit. Projekti po zhvillohet nga zhvilluesit e sistemit të pagesave GNU Taler si përgjigje ndaj nevojës për një mjet për rikuperimin e çelësave të humbur pas një dështimi në sistemin e ruajtjes ose për shkak të një fjalëkalimi të harruar, me të cilin ishte enkriptuar çelësi. Kodi i projektit është shkruar në gjuhën C dhe shpërndahet nën licencën GPLv3.
Ideja kryesore e projektit është që çelësi të ndahet në pjesë, dhe çdo pjesë të enkriptohet dhe të vendoset te një ofrues i pavarur ruajtjeje. Ndryshe nga skemat ekzistuese të ruajtjes së çelësave, të lidhur me angazhimin e shërbimeve me pagesë ose miqve/ Familjarëve, metoda e propozuar në GNU Anastasis nuk bazohet në besimin e plotë ndaj ruajtjes apo nevojës për të mbajtur mend një fjalëkalim të komplikuar, me të cilin është enkriptuar çelësi. Mbrojtja e kopjeve rezervë të çelësave përmes fjalëkalimeve nuk shqyrtohet si një zgjidhje, pasi fjalëkalimi gjithashtu duhet të ruhet diku ose të mbahet mend (çelësat do të humbasin për shkak të amnezisë ose vdekjes së pronarit).
Ofruesi i ruajtjes në GNU Anastasis nuk mund ta shfrytëzojë çelësin pasi ka akses vetëm në një pjesë të çelësit, dhe për të mbledhur të gjitha komponentët e çelësit në një të vetëm, kërkohet autenticiteti nga çdo ofrues, duke përdorur metoda të ndryshme autentikimi. Autenticiteti mbështetet përmes SMS, postës elektronike, marrjes së një letre tradicionale, video-thirrjeve, njohjes së përgjigjes mbi një pyetje sekrete të paracaktuar dhe mundësisë për të kryer një transfertë nga një llogari bankare të caktuar më parë. Këto kontrole konfirmojnë që përdoruesi ka akses në postën elektronike, numrin e telefonit dhe llogarinë bankare, si dhe mund të marrë letra në adresën e caktuar.
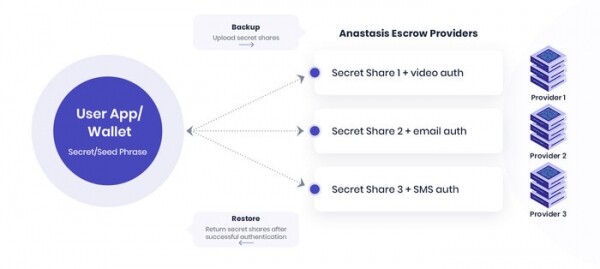
Kur ruajtjen e çelësit, përdoruesi zgjidh vetë ofruesit dhe metodat e autentikimit që do të përdoren. Para se të dërgohen të dhënat te ofruesi, pjesët e çelësit kriptohen duke përdorur një hash që llogaritet në bazë të përgjigjeve të formuluara për disa pyetje të lidhura me identitetin e pronarit të çelësit (emri dhe mbiemri, data dhe vendi i lindjes, numri i sigurimit shoqëror etj.). Ofruesi nuk merr informacion për përdoruesit që kryejnë backup, përveç të dhënave të nevojshme për autentikimin e pronarit. Ofruesi mund të paguhet një shumë të caktuar për ruajtjen (mbështetje për pagesat e tilla është shtuar tashmë në GNU Taler, por dy ofruesit testues aktualë punojnë falas). Për të menaxhuar procesin e rivendosjes, është zhvilluar një mjet me ndërfaqe grafike mbi bibliotekën GTK.
Burimi: opennet.ru
