

Kompania Stamus Networks publikoi një version të distribucionit të specializuar SELKS 10, i dedikuar për implementimin e sistemeve të zbulimit dhe parandalimit të sulmeve rrjetësore, si dhe organizimin e reagimeve ndaj kërcënimeve të zbuluara dhe monitorimin e sigurisë së rrjetit. Përdoruesve u ofrohet një zgjidhje e plotë për menaxhimin e sigurisë rrjetësore, e cila mund të përdoret menjëherë pas shkarkimit. Distribucioni mbështet funksionimin në modalitetin Live dhe nisjen në mjedise virtualizimi ose kontejneresh. E arriturat e projektit shpërndahen nën licencën GPLv3. Janë formuar dy imazhe iso për shkarkim: me ndërfaqe grafike Xfce (3.5 GB) dhe që funksionon në modalitetin konsol (2.7 GB).
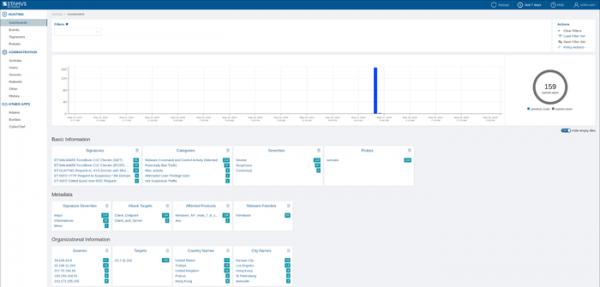
Distribucioni është ndërtuar mbi një bazë paketa Debian dhe përdor sistemin e hapur të zbulimit të sulmeve Suricata. Të dhënat që vijnë nga burime të ndryshme përpunohen me ndihmën e platformës Logstash dhe ruhen në depo ElasticSearch. Për të ndjekur gjendjen aktuale dhe incidentet e zbuluara është ofruar një ndërfaqe web, e cila implementohet mbi ndërfaqen Kibana. Për menaxhimin e rregullave dhe vizualizimin e aktiviteteve të lidhura me to përdoret ndërfaqja web Stamus CE. Në paketë përfshihet gjithashtu sistemi për kapjen, ruajtjen dhe indeksimin e paketave rrjetësore Arkime, ndërfaqja për vlerësimin e ngjarjeve që kanë ndodhur EveBox dhe analizatori i të dhënave CyberChef.
Përmirësimet kryesore:
- Në ndërfaqen e përdoruesit janë transferuar mundësi shtesë nga platforma komerciale SSP (Stamus Security Platform), e cila zhvillohet paralelisht. Është realizuar një punë për thjeshtimin e ndërfaqes web dhe për përmbledhjen e informacionit mbi zbulimin e kërcënimeve, kërkimin e aktiviteteve të dyshimta dhe analizimin e provave.

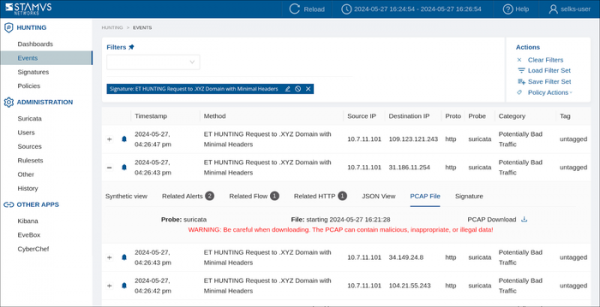
- Është shtuar mundësia e kapjes selektive të paketeve që lidhen me ngjarjet e zbuluara dhe eksportimi i tyre nga ndërfaqja për analizimin e aktiviteteve të dyshimta në formatin PCAP. Dëmet e eksportuara përmbajnë të dhëna të plota mbi seancën rrjetësore, të asocuar me kërcënimin e zbuluar. Dëmi mund të përdoret për analizimin e incidentit si në vetë SELKS, ashtu dhe në mjete të tjera të jashtme, si Wireshark.

- Sistemi për kapjen, ruajtjen dhe indeksimin e paketave rrjetore Arkime është përditësuar në versionin 5.0, ku është shtuar mbështetje për kërkimin e informacionit në mënyrë të njëkohshme për disa objekte në burime të hapura (OSINT), është ndryshuar dizajni i seksionit me informacion të detajuar, është angazhuar një sistem unifikues konfigurimi, është shtuar mbështetje për metodat e formimit të gjurmëve të trafikut JA4 dhe JA4+ dhe është realizuar mundësia e importit të dump-eve PCAP të ruajtura.
- Në vend të SQLite për ruajtjen e të dhënave është përdorur sistemi i menaxhimit të bazave të të dhënave PostgreSQL.
- Baza paketash është përditësuar në Debian 12.
Burimi: opennet.ru
