

Kërkuesi i sigurisë në Izrael, Ido Hoorvitch (Ido Hoorvitch nga Tel Aviv), publikoi rezultatet e një eksperimenti për të studiuar besueshmërinë e fjalëkalimeve që përdoren për të organizuar qasjen në rrjetet wireless. Gjatë hulumtimit mbi paketat e kapura me identifikatorët PMKID, arriti të përzgjidhte fjalëkalimet për akses në 3663 nga 5000 (73%) rrjete wireless të studiuara në Tel Aviv. Në përfundim, doli në përfundimin se shumica e pronarëve të rrjeteve wireless vendosin fjalëkalime të pasigurta, të cilat janë të ndjeshme ndaj përzgjedhjes përmes hash-eve, dhe rrjetet e tyre wireless mund të sulmohen duke përdorur mjete standarde si hashcat, hcxtools dhe hcxdumptool.
Ido përdori një kompjuter portativ me Ubuntu Linux për të kapur paketa rrjetesh wireless, e vendosi atë në një çantë dhe eci nëpër qytet derisa arriti të kapte paketat me identifikatorët PMKID të pesë mijë rrjeteve wireless të ndryshme. Pas kësaj, ai përdori një kompjuter me 8 GPU NVIDIA QUADRO RTX 8000 48GB për të përzgjedhur fjalëkalimet nga hash-et e nxjerra nga identifikatori PMKID. Performanca e përzgjedhjes në këtë rast server ishte pothuajse 7 milion hash-e në sekondë. Për krahasim, performanca në një laptop të zakonshëm është rreth 200 mijë hash-e në sekondë, e cila është e mjaftueshme për të përzgjedhur një fjalëkalim prej 10 shifrash për rreth 9 minuta.
Për të përshpejtuar përzgjedhjen, u kufizua përzgjedhja në sekuenca që përfshinin vetëm 8 letra të vogla, si dhe 8, 9 ose 10 shifra. Ky kufizim ishte i mjaftueshëm për të identifikuar fjalëkalimet për 3663 nga 5000 rrjeteve. Fjalëkalimet më të zakonshme ishin ato prej 10 shifrash, të përdorura në 2349 rrjete. Fjalëkalimet me 8 shifra ishin përdorur në 596 rrjete, ato me 9 në 368, ndërsa fjalëkalimet me 8 letra të vogla në 320. Riprocesimi i përzgjedhjes duke përdorur fjalorin rockyou.txt, me një madhësi prej 133 MB, arriti të përzgjedhë menjëherë 900 fjalëkalime.
Mendohet se situata me besueshmërinë e fjalëkalimeve në rrjetet wireless në qytete dhe vende të tjera është në mënyrë të ngjashme dhe shumica e fjalëkalimeve mund të përzgjidhen brenda disa orësh dhe duke shpenzuar rreth $50 për një kartë wireless që mbështet modalitetin e monitorimit të RF (në eksperiment u përdor karta ALFA Network AWUS036ACH). Sulmi mbi bazën e PMKID është i zbatueshëm vetëm për piketat e qasjes që mbështesin roaming, por siç tregoi praktika, shumica e prodhuesve nuk e çaktivizojnë atë.
Për sulmin u përdor një metodë tipike e thyerjes së rrjeteve pa kabllo me WPA2, e njohur që nga viti 2018. Ndryshe nga metoda tradicionale, e cila kërkon kapjen e kadrove të handshake gjatë lidhjes së përdoruesit, metoda që bazohet në kapjen e PMKID nuk është e lidhur me lidhjen e një përdoruesi të ri dhe mund të realizohet në çdo moment. Për të marrë të dhënat e mjaftueshme për të filluar zbërthimin e fjalëkalimit, nevojitet vetëm kapja e një kadri me identifikuesin PMKID. Këto kade mund të merren si në modin pasiv, duke ndjekur aktivitetin e lidhur me roamingun, ashtu edhe duke e iniciuar me forcë transmetimin e kadrove me PMKID në eter, duke dërguar një kërkesë autentifikimi në pikën e qasjes.
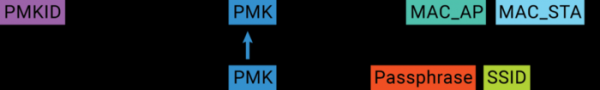
PMKID përfaqëson një hash, i gjeneruar duke përdorur fjalëkalimin, adresën MAC të pikës së qasjes, adresën MAC të klientit dhe emrin e rrjetit pa kabllo (SSID). Të tre parametrat e fundit (MAC e AP, MAC e Stacionit dhe SSID) janë fillimisht të njohur, gjë që lejon përdorimin e metodës së provës me fjalor për të përcaktuar fjalëkalimin, njësoj siç mund të zbërthehen fjalëkalimet e përdoruesve në sistem kur ndodhin rrjedhje të hash-eve të tyre. Prandaj, siguria e qasjes në rrjetin pa kabllo varet plotësisht nga qëndresa e fjalëkalimit të vendosur.
Burimi: opennet.ru
