

Kompania Epic Games lançoi versionin paraprak të ri të Epic Games Launcher, ku është realizuar mbështetje e premtuar më parë për platformën Linux. Në këtë version të ri është përditësuar edhe dizajni, është shkurtuar koha e nisjes, është shtuar biseda me zë e integruar, është propozuar një faqe e vetme për menaxhimin e nisjes së lojërave, është mundësuar vendosja e aplikacioneve dhe lojërave tuaja në panel, është zgjeruar kërkimi dhe është siguruar monitorimi i shpejtësisë dhe aktivitetit të shkarkimeve.
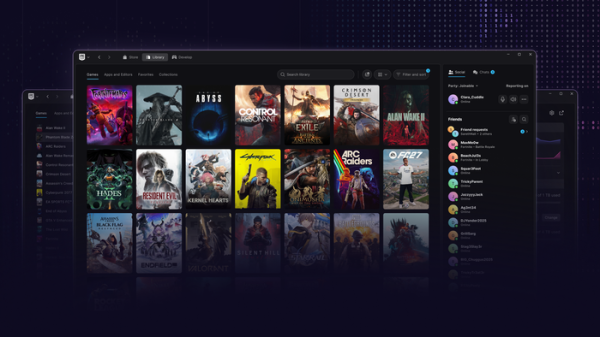
Përveç kësaj, është njoftuar mbi përgatitjen e versionit online të lojës Fortnite për Linux. Në kuadër të këtij projekti po modernizohet sistemi i mbrojtjes EAC (Easy Anti-Cheat) për shpërndarjet Linux dhe po krijohen kontakte me mbështetësit për të zbatuar mundësitë e nevojshme për sistemet anti-cheat në Linux. Theksohet se realizimi i vjetër i EAC për Linux nuk ofron nivelin e duhur të mbrojtjes anti-cheat, për shkak të cilit shumë zhvillues lojërash nuk e shtojnë mbështetje për Linux. Në versionin e ri të EAC, përveç modulit të vet të bërthamës, janë aktive mekanizmat standard të sigurisë të ofruar nga bërthama Linux, dhe vetë anti-cheat aktivizohet si një shërbim systemd.
Në mesin e kërkesave që duhet të përmbushen në shpërndarjet për të përdorur EAC:
- Ngarkimi në modalitetin Secure Boot të bërthamës, shoferëve dhe moduleve të bërthamës, të nënshkruara me çelësa të miratuar. Një nivel i duhur i ngarkesës të verifikuar tashmë është siguruar në Ubuntu, Fedora, Bazzite, Bluefin, Debian, openSUSE, SUSE, Rocky Linux dhe AlmaLinux.
- Aktivizimi i TPM 2.0 në BIOS për krijimin e një logu të verifikueshëm të ngarkesës.
- Përdorimi i ngarkuesve, si systemd-boot dhe GRUB, që mbështesin modalitetin e ngarkesës së matur (measured boot), që lejon të konfirmohet besueshmëria e konfigurimeve dhe komponentëve që ngarkohen.
- Aktivizimi në BIOS dhe bërthamë i teknologjisë IOMMU, që parandalon qasjen e pajisjeve hardware cheat në memorien e lojës.
- Aktivizimi në bërthamë i modalitetit Lockdown, i cili kufizon qasjen e përdoruesit root në bërthamë dhe bllokon rrugët e kalimit të UEFI Secure Boot (kufizohet qasja në /dev/mem, /dev/kmem, /dev/port, /proc/kcore, debugfs, modalitetin e mirëmbajtjes kprobes, mmiotrace, tracefs, BPF, PCMCIA CIS (Struktura e Informacionit të Kartës), disa interfacing ACPI dhe regjistrat MSR të CPU, bllokohen thirrjet kexec_file dhe kexec_load, ndalohet kalimi në modalitetin e gjumit, limitizohet përdorimi i DMA për pajisjet PCI, ndalohet importimi i kodit ACPI nga variablat EFI, nuk lejohet manipulimi me portet e hyrjes/daljes).
- Ndërprerja në thelbin e mekanizmit Kexec, i përdorur për të nisur një bërthamë të re nga një e vjetër pa e rinisur plotësisht sistemin.
- Në përkrahje të LSM-hooks (Moduli i Sigurisë Linux) brenda BPF për lidhjen e programeve eBPF, të cilat kontrollojnë qasjen dhe ndjekin funksionimin e proceseve (për të bllokuar leximin dhe modifikimin e memorjes së lojës, si dhe për të verifikuar aktivitetin e sistemeve anti-cheat).
Zhvilluesit e Ubuntu kanë filluar tashmë diskutimin e kërkesave të publikuara, duke marrë parasysh përvojën e kaluar negative në shkeljen e privatësisë së përdoruesve në Windows (EAC ekzekutonte fshehurazi kod në një tërësi të mbrojtjes zero, duke transferuar të dhëna jashtë pa u pyetur përdoruesi dhe qëndronte në sistem pas fshirjes së lojës). serverët Nga shqetësimet gjithashtu përmendet rritja e sipërfaqes së sulmit nga softueri keqbërës dhe lidhja me kompaninë kineze Tencent (e cila zotëron 40% të aksioneve të Epic Games), e cila mund të jetë e interesuar për spiunimin e përdoruesve. Propozohet që të mos shpërndahen paketat me EAC përmes depozita kryesore, të informohen përdoruesit për rreziqet e mundshme dhe të ofrohet një konfigurim i veçantë për ngarkimin për ata që kanë nevojë për ekzekutimin e EAC.
Burimi: opennet.ru
