

Projekti Firezone është duke zhvilluar një server VPN për të organizuar qasjen në hostet brenda një rrjeti të izoluar nga pajisjet e përdoruesit që ndodhen në rrjetet e jashtme. Projekti synon të arrijë një nivel të lartë mbrojtjeje dhe të thjeshtojë procesin e implementimit të VPN. Kodi i projektit është shkruar në gjuhët Elixir dhe Ruby, dhe shpërndahet nën licencën Apache 2.0.
Projekti është duke u zhvilluar nga një inxhinier i automatizimit të sigurisë nga kompania Cisco, i cili përpiqet të krijojë një zgjidhje që automatizon punën me konfigurimin e hosteve dhe përjashton shfaqjen e problemeve që ishin hasur gjatë organizimit të qasjes së sigurt në VPC të cloud-it. Firezone mund të konsiderohet si një alternativë e hapur ndaj OpenVPN Access Server, ndërtuar mbi WireGuard në vend të OpenVPN.
Për instalimin ofrohen pakot rpm dhe deb për versionet e ndryshme CentOS, Fedora, Ubuntu dhe Debian, e cila nuk kërkon varësi të jashtme, pasi të gjitha varësitë e nevojshme janë përfshirë përmes mjetit Chef Omnibus. Për të funksionuar kërkohet vetëm një shpërndarje me bërthamë Linux që nuk është më e vjetër se 4.19 dhe një moduli i bërthamës i ndërtuar me VPN WireGuard. Sipas autorit, nisja dhe konfigurimi i serverit VPN mund të realizohet brenda disa minutave. Përbërësit e ndërfaqes web kryhen nga një përdorues pa privilegje, dhe qasja është e mundur vetëm përmes HTTPS.
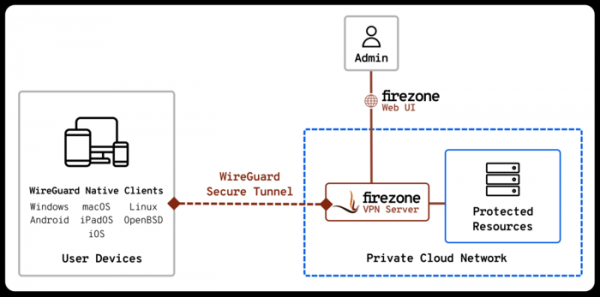
Për organizimin e kanaleve të komunikimit në Firezone përdoret WireGuard. Firezone gjithashtu ka të integruara funksione të një firewally që përdor nftables. Në formën aktuale, firewalli kufizohet në mjete për bllokimin e trafikëve të daljes në hoste ose subnet të caktuar në rrjete të brendshme ose të jashtme. Menaxhimi kryhet përmes ndërfaqes web ose në modin e komandës me ndihmën e utilitarit firezone-ctl. Ndërfaqja web është ndërtuar mbi Admin One Bulma.
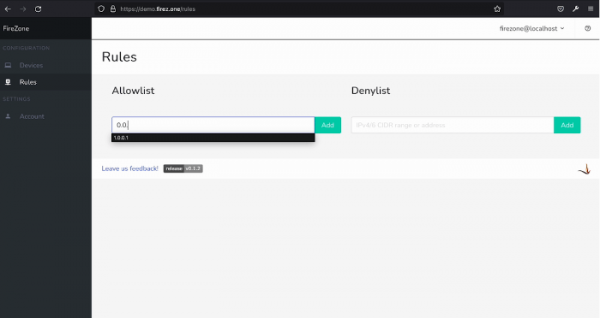
Aktualisht, të gjithë përbërësit e Firezone funksionojnë në një server, por projekti është fillimisht i dizajnuar me vëmendje në modularitet dhe në të ardhmen është parashikuar të shtohet mundësia e ndarjes së përbërësve për ndërfaqen web, VPN dhe firewally në hoste të ndryshëm. Në planet gjithashtu përmendet integrimi i një bllokuesi reklamash që funksionon në nivelin DNS, mbështetje për lista bllokimi të hosteve dhe subnet-ve, mundësi autentikimi përmes LDAP / SSO dhe mundësi të tjera për menaxhimin e përdoruesve.
Burimi: opennet.ru
