

Janë publikuar informacione mbi një metodë phishing-u që lejon krijimin e iluzionit tek përdoruesi se po punon me një formë legjitime autentikimi, duke rikrijuar ndërfaqen e shfletuesit në një zonë që shfaqet mbi dritaren aktuale përmes iframe. Nëse më parë, kërcënuesit përpiqeshin të mashtronin përdoruesit duke regjistruar domain të ngjashme ose duke manipuluar parametrat në URL, kjo metodë e propozuar përdor mjete HTML dhe CSS për të vizatuar në krye të dritares së sk pop-up elemente që riprodhojnë ndërfaqen e shfletuesit, duke përfshirë gjithashtu titullin me butonat e kontrollit të dritares dhe shiritin e adresës, i cili përmban një adresë që nuk përputhet me adresën reale të përmbajtjes.
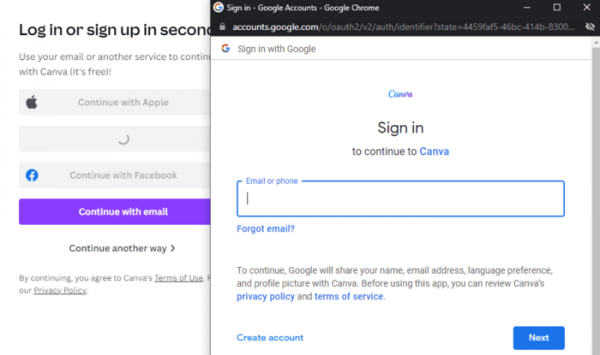
Duke pasur parasysh se shumë faqe përdorin forma autentikimi përmes shërbimeve të palëve të treta, që mbështesin protokollin OAuth, dhe këto forma shfaqen në një dritare të veçantë, gjenerimi i një ndërfaqeje fallso të shfletuesit mund të mashtrojë edhe një përdorues të përvojë dhe të kujdesshëm. Metoda e propozuar, për shembull, mund të përdoret në faqe të hakuara ose të pabesueshme për mbledhjen e të dhënave mbi fjalëkalimet e përdoruesve.
Një kërkues, i cili ka vënë re këtë problem, publikoi një paketë të gatshme modelesh që simulojnë ndërfaqen e Chrome në tema të errëta dhe të ndritshme për macOS dhe Windows. Dritarja e sk pop-up krijohet përmes iframe, që shfaqet mbi përmbajtjen. Për të rritur realizmin, përmes JavaScript lidhen trajtues që lejojnë lëvizjen e dritares fallso dhe klikimin mbi butonat e kontrollit të dritares.
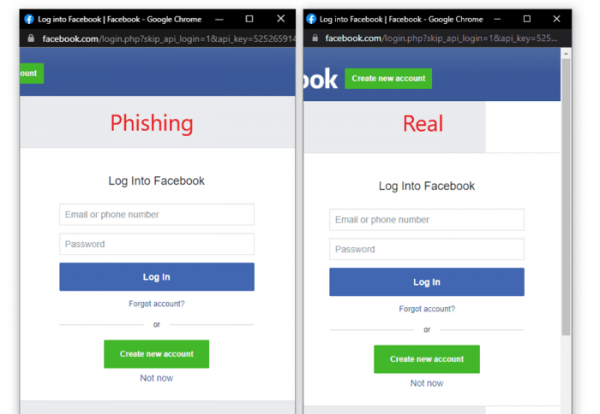

Burimi: opennet.ru
