

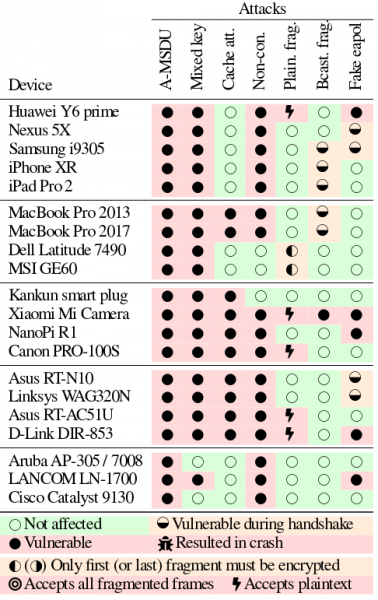
Mathy Vanhoef, autori i sulmit KRACK ndaj rrjeteve wireless, ka zbuluar informacion rreth 12 dobësive që prekin pajisje të ndryshme pa kabllo. Problemet e identifikuara paraqiten nën emrin kodor FragAttacks dhe përfshijnë praktikisht të gjitha kartat dhe piketat wireless në përdorim — nga 75 pajisje të testuara, secila ishte e prekshme nga të paktën një nga metodat e sulmit të propozuara.
Problemet ndahen në dy kategori: 3 dobësi janë identifikuar drejtpërdrejt në standardet Wi-Fi dhe mbulojnë të gjitha pajisjet që mbështesin standardet e zakonshme IEEE 802.11 (problemet e ndjekin që nga viti 1997). 9 dobësi lidhen me gabime dhe mungesa në implementimet e veçanta të stekëve wireless. Kategoria e dytë paraqet rrezikun kryesor, pasi organizimi i sulmeve në mungesat e standardeve kërkon konfigurime specifike ose kryerjen e veprimeve të caktuara nga viktima. Të gjitha dobësitë shfaqen pavarësisht nga përdorimi i protokollit për sigurimin e Wi-Fi, përfshirë përdorimin e WPA3.
Shumica e metodave të zbuluara të sulmit lejojnë një kureshtar të realizojë zëvendësimin e kornizave L2 në një rrjet të mbrojtur, çka ofron mundësinë për t'u futur në trafikun e viktimës. Si skenari më realist të sulmit përmendet zëvendësimi i përgjigjeve DNS për të drejtuar përdoruesin në serverin e sulmuesit. Gjithashtu ilustrohet përdorimi i dobësive për të anashkaluar përkthimin e adresave në një router wireless dhe organizimin e aksesit të drejtpërdrejtë në pajisjen në rrjetin lokal ose injorimin e kufizimeve të firewall-it. Pjesa e dytë e dobësive, e cila lidhet me përpunimin e kornizave të fragmentuara, ofron mundësinë për të nxjerrë informacione rreth trafikut në rrjetin wireless dhe për të kapur të dhënat e përdoruesit që transmetohen pa përdorimin e enkriptimit.
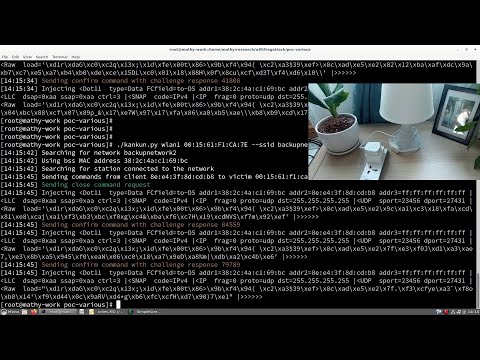
Një kërkues ka përgatitur një demonstrim që tregon se si mund të shfrytëzohen dobësitë për të kapur një fjalëkalim që dërgohet gjatë shfletimit të një faqeje nëpërmjet HTTP pa enkriptim. Po ashtu, është treguar se si të sulmohet një prizë e mençur që menaxhohet përmes Wi-Fi dhe si ta përdorësh atë si një pikë për vazhdimin e sulmit ndaj pajisjeve të rinovuara në rrjetin lokal që kanë dobësi të patrajtuara (për shembull, mundi të sulmohet një kompjuter i rinovuar me Windows 7 brenda rrjetit përmes një anashkalimi NAT).
Për të shfrytëzuar dobësitë, sulmuesi duhet të jetë brenda arritjes së pajisjes të targetuar pa tel, për të dërguar një grup kornizash të përgatitura posaçërisht viktimës. Problemet prekin si pajisjet kliente dhe kartelat pa tel, ashtu edhe pikët e qasjes dhe routerat Wi-Fi. Në mënyrë të përgjithshme, si një masë mbrojtëse, është e mjaftueshme të përdoret HTTPS në kombinim me enkriptimin e trafikut DNS përmes DNS over TLS ose DNS over HTTPS. Për mbrojtje, është e përshtatshme gjithashtu përdorimi i VPN.
Katër dobësi në realizimet e pajisjeve pa tel përshkruhen si më të rrezikshmet, pasi lejojnë që me metoda triviale të arrihet në mënyrën e zëvendësimit të kornizave të paenkriptuara.
- Dobësitë CVE-2020-26140 dhe CVE-2020-26143 lejojnë zëvendësimin e kornizave në disa pikë qasje dhe karta pa tel në Linux, Windows dhe FreeBSD.
- Dobësia VE-2020-26145 lejon trajtimin e fragmenteve të gjerë të paenkriptuara si korniza të plota në macOS, iOS, FreeBSD dhe NetBSD.
- Dobësia CVE-2020-26144 lejon trajtimin e kornizave të ribashkuara të paenkriptuara A-MSDU me EtherType EAPOL në Huawei Y6, Nexus 5X, FreeBSD dhe LANCOM AP.
Dobësi të tjera në realizimet kryesisht lidhen me problemet që ndodhin gjatë trajtimit të kornizave të fragmentuara:
- CVE-2020-26139: lejon ridrejtimin e kornizave me flamurin EAPOL, të dërguara nga një dërgues i paautorizuar (preket 2/4 pikë qasje të verifikuara, si dhe zgjidhje të bazuara në NetBSD dhe FreeBSD).
- CVE-2020-26146: lejon ribashkimin (reassembling) e fragmenteve të enkriptuara pa verifikimin e rendit të numrave të sekuencës.
- CVE-2020-26147: lejon ribashkimin e fragmenteve të enkriptuara dhe të paenkriptuara.
- CVE-2020-26142: lejon trajtimin e kornizave të fragmentuara si korniza të plota (preket OpenBSD dhe moduli pa tel ESP12-F).
- CVE-2020-26141: mungon kontrolli TKIP MIC për paketat e fragmentuara.
Probleme në specifikimet:
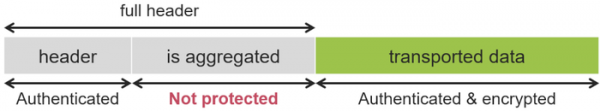
- CVE-2020-24588 — një sulm ndaj paketave të agreguara (flag «is aggregated» nuk është i mbrojtur dhe mund të zëvendësohet nga sulmuesi në paketat A-MSDU në WPA, WPA2, WPA3 dhe WEP). Një shembull i aplikimit të sulmit është përmendja e ridrejtimit të përdoruesit në një server DNS të dëmshëm ose anashkalimin e NAT-it.

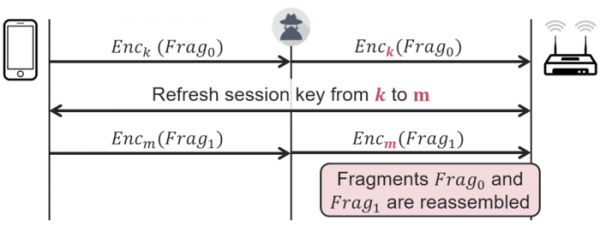
- CVE-2020-245870 — një sulm ndaj përzierjes së çelësave (lejohet rindërtimi i fragmenteve të enkriptuara me çelësa të ndryshëm në WPA, WPA2, WPA3 dhe WEP). Sulmi lejon përcaktimin e të dhënave të dërguara nga klienti, për shembull, përcaktimin e përmbajtjes së Cookie gjatë një kërkese HTTP.

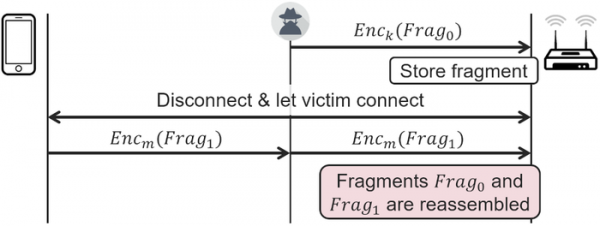
- CVE-2020-24586 — një sulm ndaj caches së fragmenteve (standartet që mbulojnë WPA, WPA2, WPA3 dhe WEP nuk kërkojnë heqjen e fragmenteve tashmë të akumuluara në cache pas një lidhjeje të re në rrjet). Lejon përcaktimin e të dhënave të dërguara nga klienti dhe realizimin e zëvendësimit të të dhënave të tij.
Për testimin e shkallës së ndjeshmërisë së problemeve të pajisjeve të tyre, është përgatitur një mjet i veçantë dhe një imazh Live i gatshëm për krijimin e një USB të bootueshëm. Në Linux, problemet shfaqen në rrjetin wireless mac80211, në disa drejtues wireless dhe në firmuerët e ngarkuar në kartat wireless. Për eliminimin e dobësive, është propozuar një grup patch-i që mbulon stekun mac80211 dhe drejtuesit ath10k/ath11k. Për disa pajisje, si kartat wireless të Intel, kërkohet gjithashtu instalimi i një përditësimi të firmuerit.
Testet e pajisjeve tipike:
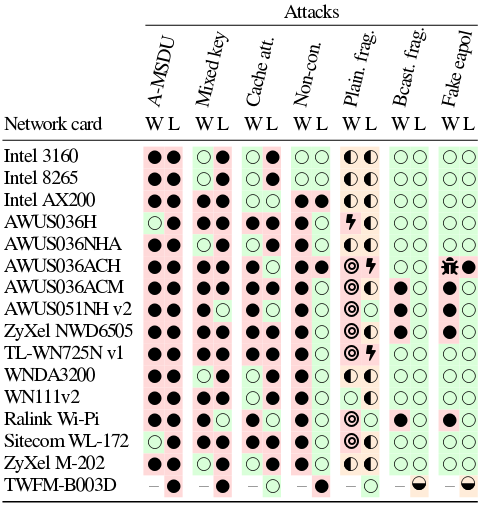
Testet e kartave wireless në Linux dhe Windows:
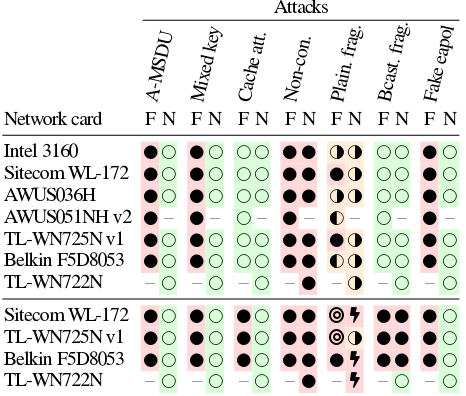
Testet e kartave wireless në FreeBSD dhe NetBSD:
Prodhuesit janë njoftuar për problemet që 9 muaj më parë. Ky periudhë e gjatë embargoje shpjegohet me përgatitjen e koordinuar të përditësimeve dhe vonesat në përgatitjen e ndryshimeve të specifikimeve nga organizatat ICASI dhe Wi-Fi Alliance. Fillimisht ishte planifikuar zbulimi i informacionit më 9 mars, por duke u përputhur me rreziqet, u vendos të shtyhej publikimi për dy muaj të tjerë për t'u dhënë më shumë kohë përgatitjes së patch-eve duke marrë parasysh natyrën e ndërlikuar të ndryshimeve të bëra dhe vështirësitë që lindin nga pandemia COVID-19.
Të ndërlikuar, megjithëse ndodhi embargol, kompania Microsoft në azhurnimin e marsit të Windows eliminoi para kohe disa dobësi. Zbulimi i informacionit u shty për një javë nga data origjinale dhe kompania Microsoft nuk arrin ose nuk dëshiron të bëjë ndryshime në azhurnimin e planifikuar për publikim, çka krijoi një kërcënim për përdoruesit e sistemeve të tjera, pasi hakerët mund të merrnin informacion mbi dobësitë përmes inxhinierisë inverse të përmbajtjes së azhurnimeve.
Burimi: opennet.ru
