

Duket se udhëheqësit e GitHub po mendojnë seriozisht për sigurinë e softuerit. Fillimisht ishte depoja e të dhënave në Spitzberg dhe mbështetje financiare për zhvilluesit. Tani iniciativa GitHub Security Lab, e cila parashikon angazhimin e të gjithë profesionistëve të interesuar për përmirësimin e sigurisë së softuerit të hapur.
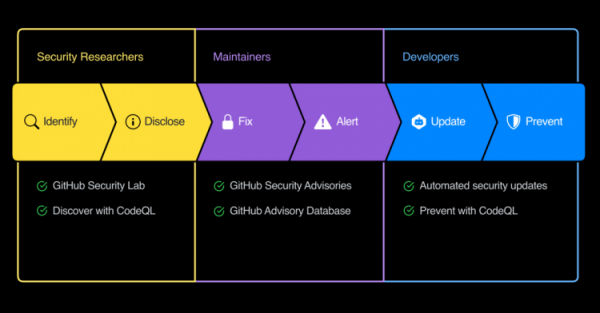
Në këtë iniciativë tashmë po marrin pjesë F5, Google, HackerOne, Intel, IOActive, J.P. Morgan, LinkedIn, Microsoft, Mozilla, NCC Group, Oracle, Trail of Bits, Uber dhe VMWare. Ata kanë ndihmuar në identifikimin dhe eliminimin e 105 vulnerabiliteteve në disa projekte në dy vitet e fundit.
Pjesëmarrësve të tjerë u ofrohen shpërblime deri në $3000 për vulnerabilitetet e zbuluara. Në ndërfaqen e GitHub tashmë është e mundur të merret një identifikues CVE për problemin dhe të krijohet një raport mbi të. Është lançar katalogu i vulnerabiliteteve , i cili përmban informacione mbi problemet me aplikacionet e vendosura në GitHub, paketat e ranë dhe më shumë.
Për më tepër, sistemi tashmë ka shtuar mbrojtje të përmirësuar që siguron që të dhënat personale dhe konfidenciale, siç janë tokenet, çelësat dhe të ngjashme, të mos përfshihen në repozitorët publikë. Sipas raporteve, sistemi skanon automatikisht format e çelësave nga 20 shërbime dhe sisteme në cloud. Nëse zbulohet një problem, një kërkesë dërgohet ofruesit të shërbimit për të konfirmuar problemin dhe për të tërhequr çelësat e komprometuar.
Vlen të theksohet se më parë GitHub u ble nga kompania Microsoft. Duket se në Redmond kanë vendosur të merren seriozisht me sigurinë e të dhënave.
Burimi: 3dnews.ru
