

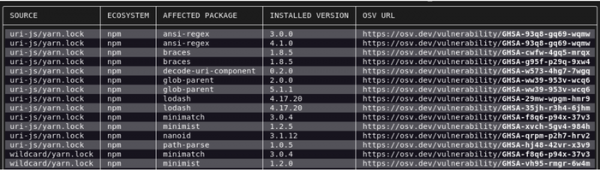
Kompania Google prezantoi mjetin OSV-Scanner për kontrollimin e dobësive të pa rregulluara në kod dhe aplikacione, duke marrë parasysh të gjithë zinxhirin e varësive të lidhura me kodin. OSV-Scanner lejon identifikimin e situatave kur një aplikacion bëhet i dobët për shkak të problemeve në një nga bibliotekat e përdorura si varësi. Biblioteka e dobët mund të përdoret indirekt, domethënë, të thirret përmes një varësie tjetër. Kodi i projektit është shkruar në gjuhën Go dhe shpërndahet nën licencën Apache 2.0.
OSV-Scanner mund të skanojë automatikisht në mënyrë rekursive pemën e katalogëve, duke identifikuar projekte dhe aplikacione nëpërmjet pranisë së katalogëve git (informacioni mbi dobësitë përcaktohet përmes analizës së hash-eve të komiteteve), skedave SBOM (Software Bill Of Material në formatet SPDX dhe CycloneDX), manifestëve ose skedave lock të menaxherëve të paketave, si Yarn, NPM, GEM, PIP dhe Cargo. Po ashtu, mbështetet skanimi i përmbajtjes së imazheve docker, të ndërtuara mbi baza paketash nga depozitat Debian.
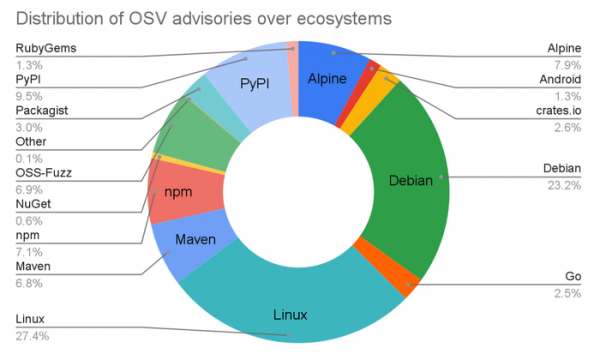
Informacioni mbi dobësitë merret nga baza e të dhënave OSV (Open Source Vulnerabilities), e cila mbulon të dhëna mbi problemet e sigurisë në depozitët e Crates.io (Rust), Go, Maven, NPM (JavaScript), NuGet (C#), Packagist (PHP), PyPI (Python), RubyGems, Android, Debian dhe Alpine, si dhe të dhëna mbi dobësitë në bërthamën Linux dhe informacionet nga raportet mbi dobësitë në projekte të vendosura në GitHub. Në bazën OSV reflektohet statusi i rregullimit të problemit, janë përcaktuar komitetet me shfaqjen dhe rregullimin e dobësisë, variacioni i versioneve të prekur nga dobësitë, lidhje me depozitën e projektit me kod dhe njoftimin mbi problematikat. API e ofruar lejon ndjekjen e shfaqjes së dobësisë në nivelin e komiteteve dhe etiketave dhe analizon praninë e problemeve në produktet dhe varësitë e lidhura.
Burimi: opennet.ru
