Kompania Google prezantoi kornizën SLSA (Nivelet e supply-chain për Artifaktet e Softuerit), e cila përmbledh përvojën ekzistuese në mbrojtjen e infrastrukturës së zhvillimit nga sulmet që ndodhin gjatë fazave të shkrimit të kodit, testimit, ndërtimit dhe shpërndarjes së produktit.
Proceset e zhvillimit po bëhen gjithnjë më të ndërlikuara dhe të varura nga mjete të jashtme, gjë që krijon kushte të favorshme për përshpejtimin e sulmeve, që nuk janë të lidhura me identifikimin dhe shfrytëzimin e dobësive në produktin fundor, por me komprometimin e vet procesit të zhvillimit (sulmet "supply chain", që zakonisht synojnë të inkorporojnë ndryshime të dëmshme gjatë shkrimit të kodit, zëvendësimi i komponenteve dhe varësive që shpërndahen).
Korniza merr parasysh 8 lloje sulmesh që lidhen me kërcënimet e inkorporimit të ndryshimeve të dëmshme në fazën e zhvillimit të kodit, ndërtimit, testimit dhe shpërndarjes së produktit.
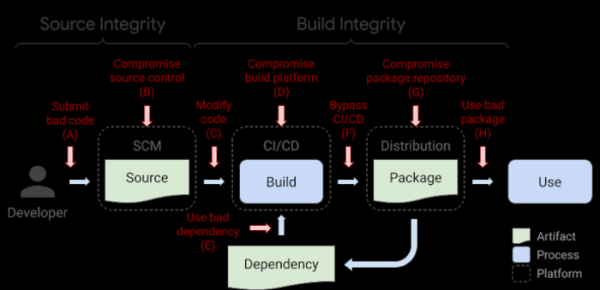
- A. Inkorpore në kodin burimor ndryshime që përmbajnë backdoor ose gabime të fshehura që çojnë në dobësi.
Shembulli i sulmit: "Hypocrite Commits" — një përpjekje për të avancuar në bërthamën Linux patches me dobësi.
Metoda e propozuar e mbrojtjes: rishikimi i pavarur i secilës ndryshim nga dy zhvillues.
- B. Komprometimi i platformës për menaxhimin e kodit burimor.
Shembulli i sulmit: inkorporimi i komiteteve të dëmshme me backdoor në Git-repozitorin e projektit PHP pas rrjedhjes së fjalëkalimeve të zhvilluesve.
Metoda e propozuar e mbrojtjes: Rritja e mbrojtjes së platformës për menaxhimin e kodit (në rastin e PHP, sulmi u krye përmes një ndërfaqeje HTTPS të pak përdorur, që lejonte dërgimin e ndryshimeve me hyrje me fjalëkalim pa verifikimin e çelësit SSH, ndërsa për hashing-un e fjalëkalimeve ishte përdorur MD5, që në vetvete është i pasigurt).
- C. Bërja e ndryshimeve gjatë fazës së transferimit të kodit në sistemin e ndërtimit ose integrimin e vazhdueshëm (kodit i ndërtuar nuk i përputhet kodit nga repozitorija).
Shembulli i sulmit: inkorporimi i backdoor në Webmin përmes ndryshimeve në infrastrukturën e ndërtimit, që çoi në përdorimin e skedarëve me kod, të cilët dallohet nga skedarët në repozitorin.
Metoda e propozuar e mbrojtjes: Kontrolli i integritetit dhe identifikimi i burimit të ardhjes së kodit në ndërtim. server.
- D. Komprometimi i platformës së ndërtimit.
Shembulli i sulmit: sulmi SolarWinds, ku gjatë fazës së ndërtimit u siguruar inkorporimi i një backdoor në produktin SolarWinds Orion.
Metoda e propozuar për mbrojtje: implementimi i masave të avancuara për sigurinë e platformës së ndërtimit.
- E. Përhapja e kodit të dëmshëm përmes varësive të dobëta.
Shembulli i një sulmi: implementimi i një backdoor në bibliotekën popullore event-stream, përmes shtimit të një varësie të pafajshme me përfshirjen e kodit të dëmshëm në një nga përditësimet e kësaj varësie (ndryshimi i dëmshëm nuk u shfaq në git-repozitor, por ishte prezent vetëm në paketën përfundimtare MNP).
Metoda e propozuar për mbrojtje: aplikimi recursiv i kërkesave SLSA për të gjitha varësitë (në rastin e event-stream, verifikimi do të zbulonte ndërtimin e kodit që nuk përputhej me përmbajtjen e Git-repozitorit kryesor).
- F. Ngarkimi i artefakteve që nuk janë krijuar në sistemin CI/CD.
Shembulli i një sulmi: shtimi i kodit të dëmshëm në skriptin CodeCov, duke lejuar sulmuesit të nxjerrin informacione të ruajtura në mjediset e sistemeve të integrimit të vazhdueshëm të klientëve.
Metoda e propozuar për mbrojtje: kontrolli i burimit dhe integritetit të artefakteve (në rastin e CodeCov, do të kishte qenë e mundur të zbulohej se skripti Bash Uploader që ofrohej nga faqja codecov.io nuk përputhej me kodin nga repozitori i projektit).
- G. Kompromitimi i repozitorëve të paketave.
Shembulli i një sulmi: hulumtuesit arritën të shpalosnin pasqyra të disa repozitorëve të njohur të paketa me qëllim përhapjen e paketave të dëmshme përmes tyre.
Metoda e propozuar për mbrojtje: kontrollimi që artefaktet e shpërndara të jenë ndërtuar nga burimet e deklaruara.
- H. Shtimi i konfuzionit te përdoruesi për të instaluar paketën e gabuar.
Shembulli i një sulmi: përdorimi i typosquatting (NPM, RubyGems, PyPI) për të vendosur në repozitorët e paketave, paketat që duken të ngjashme me aplikacione popullore (p.sh., coffe-script në vend të coffee-script).
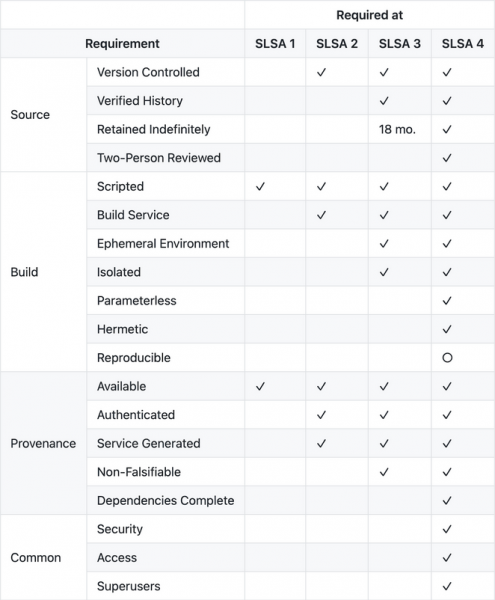
Për të bllokuar këto kërcënime, SLSA ofron një set rekomandimesh, si dhe mjete për automatizimin e krijimit të metadatanëve për auditim. SLSA përmbledh metodat standarde të sulmeve dhe prezanton konceptin e niveleve të mbrojtjes. Çdo nivel paraqet kërkesa të caktuara për infrastrukturën, duke garantuar integritetin e artefakteve që përdoren gjatë zhvillimit. Sa më i lartë të jetë niveli mbështetur SLSA, aq më shumë mjete mbrojtëse janë implementuar dhe aq më mirë mbrojtja e infrastrukturës nga sulmet standarde.
- SLSA 1 — kërkon që procesi i ndërtimit të jetë plotësisht i automatizuar dhe të gjenerojë metadata (provenance) mbi se si artefaktet janë mbledhur, duke përfshirë informacionin mbi tekstet burimore, varësitë dhe procesin e ndërtimit (për GitHub Actions, është propozuar një shembull i gjeneratorit të metadata për auditimin). SLSA 1 nuk përfshin elementë mbrojtjeje nga ndryshimet e dëmshme, por vetëm identifikon në mënyrë të thjeshtë kodin dhe ofron metadata për menaxhimin e dobësive dhe analizimin e rreziqeve.
- SLSA 2 — zgjerohet nga niveli i parë me kërkesën për përdorimin e një sistemi të menaxhimit të versioneve dhe shërbimeve të ndërtimit që gjenerojnë metadata të autentikuara. Përdorimi i SLSA 2 lejon ndjekjen e prejardhjes së kodit dhe parandalon ndryshimet e paautorizuara në kod, nëse përdoren shërbime ndërtimi të besueshme.
- SLSA 3 — konfirmon se tekstet burimore dhe platforma e ndërtimit përputhen me standardet që garantiojnë mundësinë e auditimit të kodit dhe sigurinë e metadata të ofrueshme. Supozohet se auditorët mund të certifikojnë platformat për përputhshmëri me kërkesat standardeve.
- SLSA 4 — niveli më i lartë, plotëson nivelet e mëparshme me kërkesat e mëposhtme:
- Rishikimi i detyrueshëm i të gjitha ndryshimeve nga dy zhvillues të ndryshëm.
- Të gjitha hapat e ndërtimit, kodi dhe varësitë duhet të deklarohen plotësisht, të gjitha varësitë duhet të nxiren veçmas dhe të verifikohen, dhe procesi i ndërtimit duhet të kryhet pa akses në internet.
- Përdorimi i procesit të ndërtimit të ripërsëritur — mundësia për të përsëritur procesin e ndërtimit vetë dhe të sigurohet që skedari ekzekutiv është ndërtuar nga tekstet burimore të ofruara.

Burimi: opennet.ru