

Hakerët kanë gjetur një dobësi në Windows për sulme përmes shfletuesit të vjetruar dhe të çaktivizuar Internet Explorer, pavarësisht masave të sigurisë nga Microsoft. Për këtë përdoren skedarët me shkurtore .url dhe .hta. Nëse përdoruesi konfirmon hapjen e tyre, në kompjuterin e tij shkarkohet menjëherë malware.
Specialistët e sigurisë kibernetike nga kompani Check Point zbuluan një skemë të re sulmi ndaj kompjuterëve me Windows 10 dhe Windows 11, duke përdorur një dobësi në shfletuesin e vjetruar Internet Explorer. PCMag. Megjithëse Microsoft zyrtarisht e ndërpreu mbështetje për Internet Explorer dhe e çaktivizoi atë përfundimisht në sistemin e saj operativ vitin e kaluar, hakerët gjetën një mënyrë për të instaluar softuerin keqdashës përmes tij.
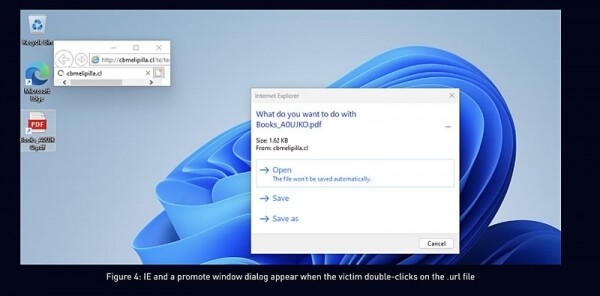
Kërkuesi i Check Point, Haifei Li , tha se sulmuesit përdorin skedarë shkurtorësh të Windows me përfundimin .url, të cilat mund të konfigurohen për të thirrur Internet Explorer. Të themi menjëherë, kjo metodë nuk do të mund të anashkalojë sistemin modern të mbrojtjes, të pranishëm në shfletuesit më të rinj si Chrome ose Edge.
Sulmi është veçanërisht efektiv në përdorimin e email-eve phishing ose bashkëngjitjeve keqdashëse. Li zbuloi se hakerët e maskojnë shkurtoren si skedarë PDF. Kur hapet një shkurtore e tillë, Internet Explorer shkarkon programin keqdashës si një skedar .hta, nëse përdoruesi konfirmon të gjitha kërkesat.
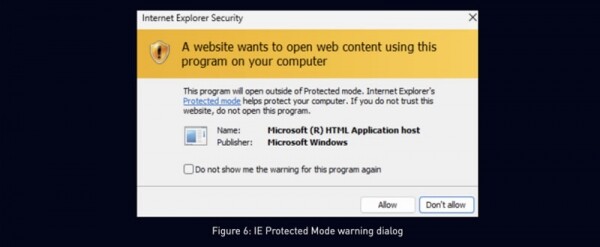
Will Dormann, ekspert në siguri, vuri në dukje se shfletuesit modernë e bllokojnë shkarkimin e skedarëve .hta, ndërsa Internet Explorer vetëm shfaq një paralajmërim tekstual, të cilin përdoruesit e pakujdesshëm mund ta injorojnë lehtësisht. Rreziku veçanërisht i madh është fakti se Microsoft ka ndaluar publikimin e azhurnimeve të sigurisë për Internet Explorer, gjë që i lejon hakerët të shfrytëzojnë dobësitë e pa rregulluara përmes këtij shfletuesi.
Hulumtimi i Check Point tregoi se këto sulme po kryhen të paktën që nga janari 2023. Lajmi i mirë është se në përgjigje të dobësisë të zbuluar, Microsoft publikoi një patch që pengon nisjen e Internet Explorer përmes shkurtoreve të skedareve. Specialistët gjithashtu rekomandojnë përdoruesve të Windows të jenë veçanërisht të kujdesshëm kur punojnë me skedarë me përfundime .url, të siguruar nga burime të pasigurta.
Burimi:
Burimi: 3dnews.ru
