

Publikuar rezultatet e studimit mbi sigurimin e mjedisit të izoluar për ekzekutimin e kodit Python, i përdorur nga kompania Google në chatbota Gemini. Chatboti Gemini ofron mjete për gjenerimin e kodit sipas përshkrimit të detyrës dhe për gjuhën Python lejon menjëherë ekzekutimin e kodit të krijuar, për t’i hequr zhvilluesit veprime të panevojshme gjatë verifikimit të tij. Kodi ekzekutohet në një mjedis të izoluar, i ndarë nga bota e jashtme dhe lejon vetëm ekzekutimin e interpreterit Python. Për të përcaktuar përbërësit e ambientit sandbox, studiuesit arrinin të ekzekutonin kodin që përdor mundësitë e bibliotekës Python os për të skanuar përmbajtjen e të gjitha katalogëve dhe për të ndërtuar një hartë të sistemit të skedarëve.
Një interes të veçantë shfaqi skedari ekzekutues /usr/bin/entry/entry_point, i cili merrte 579 MB. Për të nxjerrë këtë skedar, studiuesit krijuan një skript që rregullisht me porcione të vogla shfaqi përmbajtjen në formatin Base64. Në anën e tyre, ata automatizuan bashkimin e të dhënave të këtyre copëzave me ndihmën e mjeteve Caido dhe morën një kopje të skedarit në sistemin e tyre.
Për analizimin e skedarit ekzekutues të marrë, u përdor utilitari binwalk, i destinuar për nxjerrjen e skedarëve të integruar në firmuer. Ndër të dhënat e nxjerra ishte katalogu google3, në të cilin, sipas emrave të skedarëve, kishte kod Python me komponente të ndryshme për sigurimin e funksionimit të shërbimit, për shembull, RPC për të ndërvepruar modelin AI Gemini me shërbime të jashtme Google, si YouTube, Google Flights dhe Google Maps.
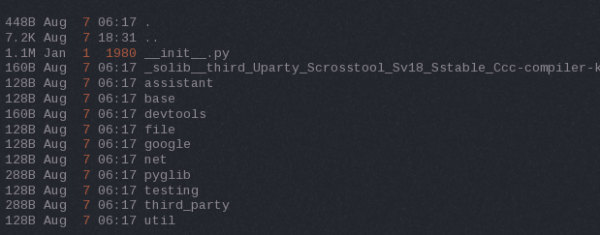
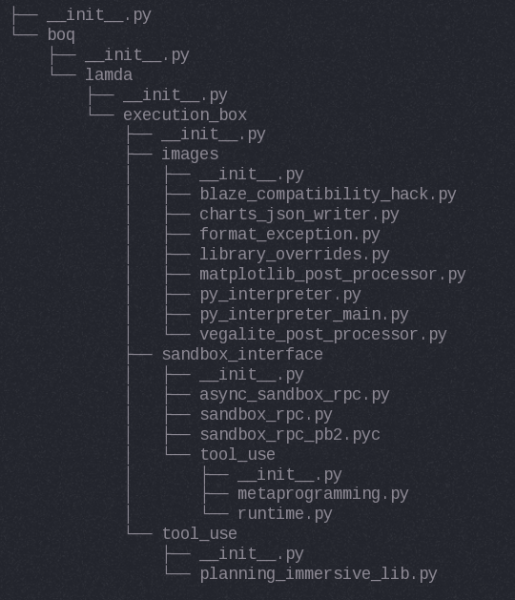
Studimi i përmbajtjes së skedarëve tregoi se ky nuk është një kod konfidencial dhe ai ishte miratuar për akses publik nga shërbimi i sigurisë së Google. Megjithatë, analiza e mëtejshme e dumpit zbuloi praninë e tij të skedarëve proto (Protocol Buffer) me specifikime të strukturne të dhënash të brendshme, që lejojnë të kuptohen nuancat e shkëmbimit të të dhënave midis shërbimeve të ndryshme Google. Përdorimi i skedarëve proto të zbuluara është me dyshime, pasi shtatë vjet më parë skedarë të tillë proto ishin nxjerrë nga studiues të tjerë nga Google App Engine.
Burimi: opennet.ru
