

Në fund të vitit 2019, disa sipërmarrës rusë iu drejtuan departamentit të hetimeve për krime kibernetike të Group-IB për një problem me aksesin e paautorizuar të panjohurve në bisedat e tyre në mesazherin Telegram. Incidentet ndodhnin në pajisje iOS dhe Android, shpesh, pavarësisht nga operatori federal celular që përdorte viktima.
Sulmi fillonte me një mesazh që përdoruesi merrte në mesazherin Telegram nga kanali shërbimit të Telegram (ky është kanali zyrtar i mesazhereve me vula verifikimi blu) me një kod konfirmimi që përdoruesi nuk e kishte kërkuar. Pas kësaj, viktima merrte një SMS me kodin e aktivizimit — dhe pothuajse menjëherë, në kanalin shërbimit të Telegram, vinte një njoftim se llogaria ishte hyre me një pajisje të re.
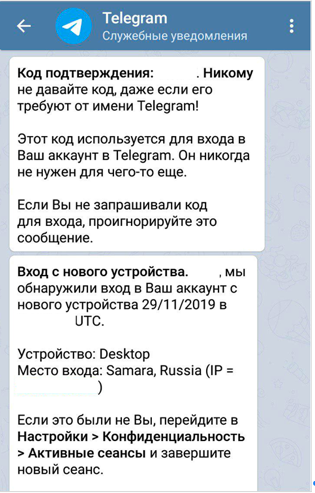
Në të gjitha rastet e njohura për Group-IB, sulmuesit hynin në llogarinë e të huajve përmes internetit celular (me gjasë, ishin përdorur karta SIM njëpërdorimshme), dhe adresa IP e sulmuesve në shumicën e rasteve ndodhej në Samara.
Aksesi sipas porosisë
Hulumtimi i Laboratorit të Kriminologjisë Kompjuterike të Group-IB, ku u dorëzuan pajisjet elektronike të viktimave, tregoi se teknologjia nuk ishte infektuar me ndonjë program keqdashës spiun, ose trojan bankar, dhe llogaritë nuk ishin thyer, nuk ishte bërë as një zëvendësim i kartave SIM. Në të gjitha rastet, sulmuesit fituan akses në mesazherin e viktimës përmes kodeve SMS që merreshin kur hynin në llogari me një pajisje të re.
Ky proces duket kështu: kur aktivizohet mesazheri në një pajisje të re, Telegram dërgon një kod përmes kanalit shërbimit në të gjitha pajisjet e përdoruesit, dhe më pas (në kërkesë) dërgohet një mesazh SMS në telefon. Duke e ditur këtë, sulmuesit vetë inicirojnë kërkesën për dërgimin e SMS nga mesazheri me kodin e aktivizimit, e kapin këtë SMS dhe përdorin kodin e marrë për të autorizar në mënyrë të suksesshme në mesazhër.
Kështu, sulmuesit fitojnë qasje të paligjshme në të gjitha bisedat aktuale, përveç atyre sekrete, si dhe në historinë e komunikimeve në këto biseda, duke përfshirë skedarët dhe fotografitë që janë dërguar aty. Pas zbulimit të këtij fakti, përdoruesi i ligjshëm i Telegramit mund të përfundojë detyrimisht sesionin e agresorëve. Falë mekanizmit të mbrojtjes të zbatuar, e kundërta nuk mund të ndodhë, agresori nuk mund të përfundojë sesionet më të vjetra të përdoruesit real në një periudhë prej 24 orësh. Prandaj, është e rëndësishme të zbulohet në kohë një sesion i huaj dhe ta mbyllni atë, për të mos humbur qasjen në llogari. Specialistët e Group-IB i dërguan njoftim ekipit të Telegramit mbi kërkimin e tyre për situatën.
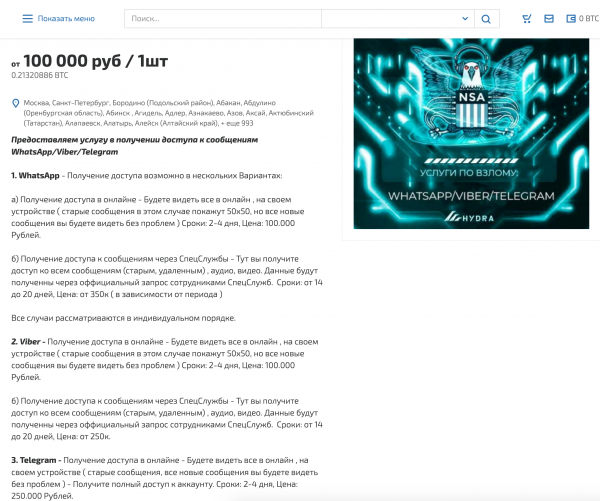
Studimi i incidenteve vazhdon, dhe deri më tani nuk është përcaktuar saktësisht se cila skemë është përdorur për të tejkaluar faktorin SMS. Në kohë të ndryshme, studiuesit kanë treguar shembuj të kapjes së SMS-ve përmes sulmeve në protokollet SS7 ose Diameter, të cilat përdoren në rrjetet celulare. Teorikisht, këto sulme mund të realizohen me përdorim të paligjshëm të mjeteve teknike speciale ose nga brenda në operatorët e telefonisë celulare. Konkretisht, në forume hakerësh në Darknet, ka shpallje të reja me oferta për të hakuar aplikacione të ndryshme mesazherësh, përfshirë edhe Telegramin.
"Specialistët në vende të ndryshme, duke përfshirë edhe Rusinë, kanë deklaruar disa herë se rrjetet sociale, bankat mobile dhe mesazherët mund të haken përmes dobësive në protokollin SS7, megjithëse këto ishin raste të izoluara të sulmeve të qëllimshme ose kërkimeve eksperimentale," komentoi Sergey Lupanin, drejtori i departamentit të hetimeve për krimet kibernetike në Group-IB, "Në një seri incidenteve të reja, të cilat tashmë kapin më shumë se 10, është evidente dëshira e sulmuesve për ta bërë këtë mënyrë të fitimit të zakonshme. Për të parandaluar që kjo të ndodhë, është e nevojshme të rritet niveli i vetëdijes digjitale: të paktën të përdoret autenticiteti i dyfishtë kudo që është e mundur dhe të shtohet një faktor i dytë i obligueshëm për SMS, që është funksionalisht i përfshirë në Telegramin e njëjtë."
Si të mbrohemi?
1. Në Telegram janë zbatuar të gjitha opsionet e nevojshme të sigurisë kibernetike, që do të neutralizojnë përpjekjet e sulmuesve.
2. Në pajisjet iOS dhe Android për Telegram, duhen kaluar në cilësimet e Telegram-it, të zgjidhet tabs 'Privatësia' dhe të caktohet 'Fjalëkalimi i cloud' ose 'Verifikimi në dy hapa'. Një përshkrim të detajuar për aktivizimin e kësaj opcioni jepet në udhëzimet në faqen zyrtare të aplikacionit: (https://telegram.org/blog/sessions-and-2-step-verification)
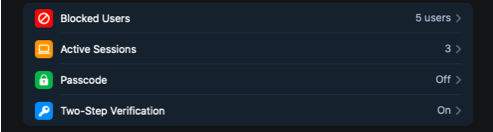
3. Është e rëndësishme të mos caktoni një adresë emaili për rikuperimin e këtij fjalëkalimi, pasi, në përgjithësi, rikuperimi i fjalëkalimit për emailin ndodh gjithashtu përmes SMS. Në të njëjtën mënyrë, mund të rrisni mbrojtjen e llogarisë në WhatsApp.
Burimi: habr.com
