

Kiss Kuk (Kees Cook), ish-krer i sistemit në kernel.org dhe lider i Ubuntu Security Team, tani duke punuar në Google për të siguruar mbrojtjen e Android dhe ChromeOS, shprehu shqetësimin e tij mbi procesin aktual të korrigjimit të gabimeve në degët stabile të bërthamës. Çdo javë, rreth njëqind korrigjime përfshihen në degët stabile, dhe pas mbylljes së dritares së pranimit të ndryshimeve për lëshimin e ardhshëm, numri afrohet në një mijë (mëntorët mbajnë korrigjimet deri në mbylljen e dritares, dhe pas formimit të "-rc1" publikojnë gjithçka së bashku), që është shumë dhe kërkon një përpjekje të madhe për mbështetje të produkteve të bazuara në bërthamën Linux.
Sipas Kees, procesi i punës me gabime në bërthamë nuk po i jepet rëndësia e duhur dhe bërthama i mungon të paktën 100 zhvillues të tjerë për të punuar në mënyrë të koordinuar në këtë fushë. Zhvilluesit kryesorë të bërthamës rregullisht korrigjojnë gabime, por nuk ka asnjë garanci se këto korrigjime do të kalohen në versionet e bërthamës që përdoren nga prodhuesit e tjerë. Përdoruesit e produkteve të ndryshme të bazuara në bërthamën Linux gjithashtu nuk kanë mundësi të kontrollojnë se cilat gabime janë korrigjuar dhe cila bërthamë po përdoret në pajisjet e tyre. Në fund të fundit, prodhuesit janë përgjegjës për sigurinë e produkteve të tyre, por në kushte të intensitetit shumë të madh të publikimit të korrigjimeve në degët stabile të bërthamës, ata janë vendosur përpara një zgjedhjeje — të transferojnë të gjitha korrigjimet, të portojnë përzgjedhshëm ato më të rëndësishmet ose të injorojnë të gjitha korrigjimet.
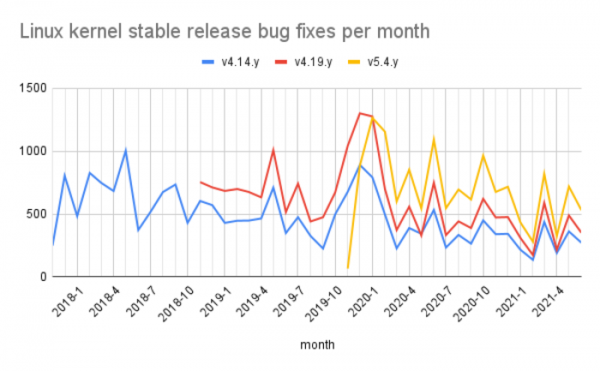
Si rezultat, duke mos pasur një degë të veçantë për korrigjimet e dobësive dhe duke mos marrë informacione lidhur me sigurinë e ndonjë problemi, prodhuesve të produkteve mbi kernelin Linux u mbetet të transferojnë vazhdimisht të gjitha korrigjimet nga degët stabile të fundit. Por kjo punë kërkon shumë burime dhe përballet me rezistencë nga kompanitë për shkak të frikës nga ndryshimet regresive që mund të prisnin funksionimin normal të produktit.
Kujtojmë se sipas mendimit të Linus Torvalds, të gjitha gabimet janë të rëndësishme dhe dobësitë nuk duhet të ndahen nga lloje të tjera gabimesh dhe të klasifikohen në një kategori më prioritar. Ky mendim shpjegohet me faktin se për një zhvillues të zakonshëm, që nuk specializohet në çështjet e sigurisë, lidhja e një korrigjimi me një dobësi të mundshme nuk është e dukshme (për shumë korrigjime, vetëm kalimi në një auditi të veçantë lejon të kuptohet se ato lidhen me sigurinë). Sipas Linus, specialistët e sigurisë nga ekipet përgjegjëse për mbështetje të pakove me kernel në shpërndarjet Linux duhet të merren me identifikimin e dobësive të mundshme nga rrjedha e zakonshme e korrigjimeve.
Kis Kuk mendon se zgjidhja e vetme për të mbajtur sigurinë e kernelit me kostot e arsyeshme afatgjata është transferimi i inxhinierëve të kompanive, të angazhuar në portimin e rregullimeve në ndërtimet lokale të kernelit, në një punë të përbashkët dhe të koordinuar për mbështetje dhe rregullime të dobësive në kernelin kryesor (upstream). Në formën e tanishme, shumë prodhues përdorin në produktet e tyre versione të vjetra të kernelit dhe bëjnë backport-e të rregullimeve me forcat e tyre, duke e bërë që inxhinierët në kompani të ndryshme të kopjojnë punën e njëri-tjetrit duke zgjidhur të njëjtën problem.
Për shembull, nëse 10 kompani, secila prej të cilave ka një inxhinier të angazhuar në backport-in e të njëjtave rregullime, do t'i ri-orientonin këta inxhinierë në rregullimin e gabimeve në upstream, ata në vend që të portonin një rregullim mund të rregullonin 10 gabime të ndryshme për dobinë e përgjithshme ose të angazhoheshin në rishikimin e ndryshimeve të propozuara dhe të parandalonin përfshirjen e kodit me gabime në kernel. Burimet gjithashtu mund të drejtoheshin në krijimin e mjeteve të reja për testimin dhe analizën e kodit, të cilat do të lejonin të identifikonin automatikisht, në një fazë të hershme, klasat tipike të gabimeve që shfaqen përherë e më shumë.
Kis Kuk gjithashtu propozon të përdoret më aktivisht testimi i automatizuar dhe fuzzing-testi direkt në procesin e zhvillimit të kernelit, të aplikohet sisteme të integrimit të vazhdueshëm dhe të braktiset menaxhimi arkaik i zhvillimit përmes email-it. Aktualisht, testi efikas pengohet nga fakti se proceset kryesore të testimit janë të ndara nga zhvillimi dhe ndodhin pas formimit të lëshimeve. Kis gjithashtu ka rekomanduar që për të reduktuar numrin e gabimeve të përdoren gjuhë që ofrojnë më shumë nivel i lartë sigurie, si Rust.
Burimi: opennet.ru
