

Inxhinierët nga kompania Intel propozuan një protokoll të ri HTTPA (HTTPS Attestable), që zgjerohet HTTPS me garanci shtesë të sigurisë për llogaritjet e kryera. HTTPA garanton integritetin e përpunimit të kërkesës së përdoruesit në server dhe siguron që shërbimi web është i besueshëm dhe që kodi që funksionon në mjedisin TEE (Trusted Execution Environment) në server nuk është ndryshuar për shkak të ndërhyrjeve ose sabotazhit nga administratori.
HTTPS mbron të dhënat që transmetohen gjatë kalimit në rrjet, por nuk mund të përjashtojë shkeljen e integritetit të tyre për shkak të sulmeve ndaj serverit. Enklavat izoluese, të krijuara me teknologji si Intel SGX (Software Guard Extension), ARM TrustZone dhe AMD PSP (Platform Security Processor), ofrojnë mundësi për të mbrojtur llogaritjet e rëndësishme dhe për të zvogëluar rrezikun e rrjedhjeve ose ndryshimeve të informacionit konfidencial në pikën përfundimtare.
HTTPA, për të garantuar besueshmërinë e informacionit të dërguar, lejon shfrytëzimin e mjeteve të atestimit të ofruara në Intel SGX, të cilat konfirmojnë autentikimin e enklavës ku janë kryer llogaritjet. Në thelb HTTPA zgjerohet mbi HTTPS me mundësinë e atestimit të largët të enklavës dhe lejon të verifikohet se ajo funksionon në një mjedis të vërtetë Intel SGX dhe shërbimi web është i besueshëm. Protokolli zhvillohet fillimisht si universale dhe përveç Intel SGX mund të implementohet edhe për sisteme të tjera TEE.
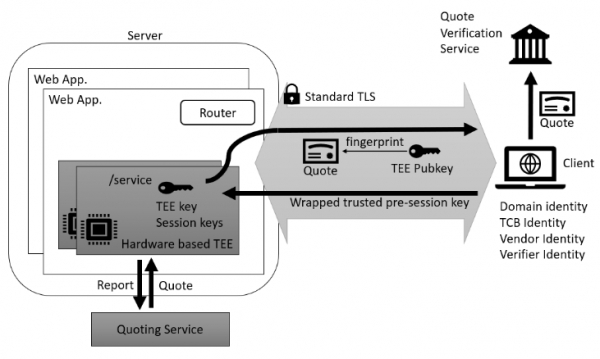
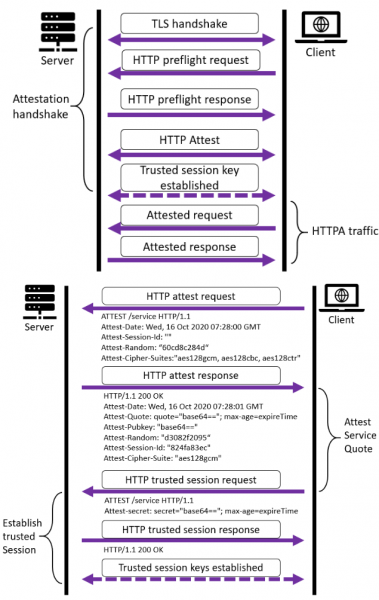
Përveç procesit standard për instalimin e një lidhjeje të sigurt për HTTPS, HTTPA gjithashtu kërkon miratimin e një çelësi sesioni të besueshëm. Protokolli introdukton një metodë të re HTTP 'ATTEST', e cila lejon përpunimin e tre llojeve të kërkesave dhe përgjigjeve:
- 'preflight' për të kontrolluar nëse pala e largët mbështet attestimin e enklavëve;
- 'attest' për miratimin e parametrave të attestimit (zgjedhjen e algoritmit kriptografik, shkëmbimin e sekuencave të rastit unike për sesionin, gjenerimin e identifikuesit të sesionit dhe dërgimin e çelësit publik të enklavës tek klienti);
- 'trusted session' — formimin e një çelësi sesioni për shkëmbim të besueshëm informacioni. Çelësi i sesionit formohet mbi bazën e një sekuence sekrete paraprakisht të miratuar (pre-session secret), e krijuar nga klienti duke përdorur atë që ka marrë nga serverë çelësit publik TEE, dhe sekuencat rastësore të gjeneruara nga secila palë.
HTTPA nënkupton se klienti është i besueshëm, ndërsa serveri nuk është, dmth. klienti mund ta përdorë këtë protokoll për të verifikuar llogaritjet në ambientin TEE. Megjithatë, HTTPA nuk garanton se llogaritjet e tjera, të kryera jashtë TEE, nuk janë komprometuar, çka kërkon një qasje të veçantë për zhvillimin e shërbimeve web. Kështu, kryesisht HTTPA është orientuar për t'u përdorur me shërbime të specializuara, të cilat kanë kërkesa të larta për integritetin e informacionit, siç janë sistemet financiare dhe mjekësore. servert web për situata kur llogaritjet në TEE duhet të konfirmohen si për serverin ashtu edhe për klientin, është parashikuar varianti i protokollit mHTTPA (Mutual HTTPA), i cili kryen verifikimin në të dyja drejtimet. Ky variant është më kompleks për shkak të nevojës për formimin dyanshëm të çelësave të sesionit për serverin dhe klientin.
Për situatat kur llogaritjet në TEE duhet të konfirmohen për si serverin ashtu edhe klientin, është parashikuar një variant i protokollit mHTTPA (Mutual HTTPA), i cili kryen verifikimin e dyanshëm. Ky variant është më kompleks për shkak të nevojës për formimin e dyanshëm të çelisë sesionit për serverin dhe klientin.
Burimi: opennet.ru
