

Kompania Microsoft ka zhvilluar publikimin e parë të projektit Litebox, i cili po zhvillon një sistem operativ të orientuar drejt sigurisë, të realizuar në formën e një biblioteke (Library OS). Me një qasje të tillë, shërbimet e sistemit operativ integrohen drejtpërdrejt në aplikacion në vend që të shkojnë në bërthamën e jashtme të sistemit operativ përmes thirrjeve sistemike. Litebox mund të përdoret në programe ose bërthama si një shtresë shtesë izolimi, që bllokon qasjen në funksionalitetin e tepruar të bërthamave ose API-ve. Kodi i projektit është shkruar në gjuhën Rust dhe është i hapur nën licencën MIT.
Litebox ofron një bibliotekë të lidhur me aplikacionet me një shtresë izolimi që kryen përkthimin e kërkesave në ndërfaqet e jashtme të programeve. Si ndërfaqe të tilla të jashtme mund të shërbejnë bërthama Linux, mjedise të izoluara të mbrojtura OP-TEE (Open Portable Trusted Execution Environment), mjedise Webassembly ose biblioteka standarde RustStd.
Platforma minimale e formuar përmes Litebox është e aplikueshme për të ekzekutuar aplikacione Linux dhe Windows, bërthama të futur në Linux dhe LVBS (Linux Virtualization Based Security). Si fusha të mundshme aplikimi për Litebox përmenden sigurimi i ekzekutimit të programeve Linux të pa modifikuara në Windows, izolimi i ekzekutimit të aplikacioneve Linux në sisteme me bërthamë Linux, ekzekutimi i programeve mbi AMD SEV SNP për enkriptimin e memories, ekzekutimi i programeve OP-TEE në Linux dhe izolimi duke përdorur konceptin LVBS (përdorimi i virtualizimit harduerik për të mbrojtur komponente të veçanta të bërthamës Linux, për shembull, ato që përdoren për kontrollin e autentikimit të moduleve dhe menaxhimin e aksesit).
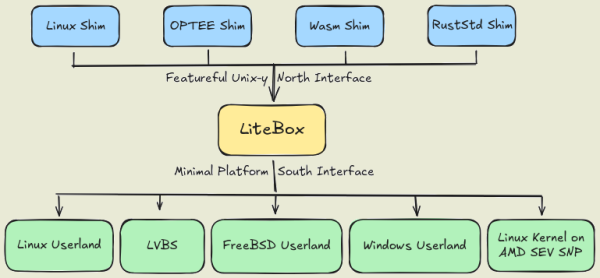
Burimi: opennet.ru
