

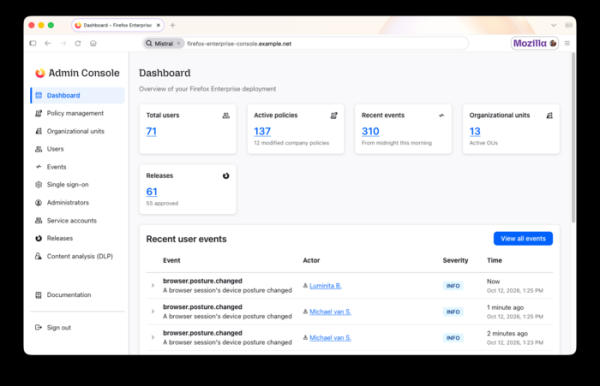
Kompania Mozilla prezantoi produktin e ri — Firefox Enterprise, një ndërtim të veçantë të Firefox-it, e destinuar për përdorim në ndërmarrje dhe që ofron mundësi të zgjeruara për menaxhim dhe kontroll të qendruar mbi veprimet e punonjësve. Ndërtimi Firefox Enterprise 158 bazohet në versionin Firefox 158, rrelease-i i të cilit është planifikuar për sonte. Menaxhimi i shfletuesve në stacionet e punës bëhet përmes web-konsolës së administratorit, e cila mund të niset në pajisjet e veta pa u lidhur me shërbime të jashtme në cloud.
Mbështetet transmetimi i informacionit për ngjarjet në platformat e analizes së ngjarjeve të sigurisë të zbuluara në ndërmarrje (SIEM — Menaxhimi i Informacionit dhe Ngjarjeve të Sigurisë), përcaktimi i rregullave të aksesit në lidhje me përdoruesit dhe pajisjet, autentifikimi përmes sistemeve të hyrjes së vetme (SSO), kufizimi i aksesit në nivelin e domain-eve dhe veprimeve në shfletues (p.sh., çaktivizimi i funksioneve të lidhura me AI), menaxhimi i instalimit të shtesave dhe shpërndarja e azhurnimeve, modifikimi në distancë i cilësimeve dhe mbledhja e telemetrisë.
Karakteristikat kryesore të Firefox Enterprise:
- Menaxhimi i përdoruesve dhe seancave përmes konsolës së administratorit. Bashkimi i përdoruesve në grupe me nivele të ndryshme akses. Krijimi i rregullave për analizën e përmbajtjes dhe rishikimi i regjistrimeve të auditit.
- Mundësia e punës në shfletues vetëm pas autentifikimit me llogarinë tuaj të korporatës. Mbështetet integrimi me SSO dhe ofruesit e autentifikimit që përdorin protokollin
OpenID Connect (OIDC). Mund të aplikohet autentifikimi me dy faktorë. Pas rinisjes ose mbylljes së shfletuesit, seanca përfundon dhe kërkohet ri-hyrje. Administratori mund të ndërpresë seancën në distancë, p.sh., në rastin e vjedhjes së një laptopi.
- Një temë e veçantë e dizajnit dhe elemente të markës. Stilizimi i dizajnit duke marrë parasysh stilin korporativ dhe shfaqja në shfletues e logos së ndërmarrjes.
- Çaktivizimi i kërkesave ndaj shërbimeve të Mozilla-s në favor të shërbimeve të ndërmarrjes, të cilat sigurojnë menaxhimin e shfletuesit dhe azhurnimeve.
- Transmetimi në konsolën e administratorit të të dhënave mbi gjendjen e pajisjes, përfshirë të dhënat mbi sistemin operativ, enkriptimin e diskëve, programet e ngarkuara për ruajtjen e sigurisë, lidhjen me domainin Active Directory, shtesat e instaluara dhe informacionet mbi lidhjen rrjet. Administratori mund të lidhë mundësinë e funksionimit në shfletues me parametrat e mjedisit sistemor.
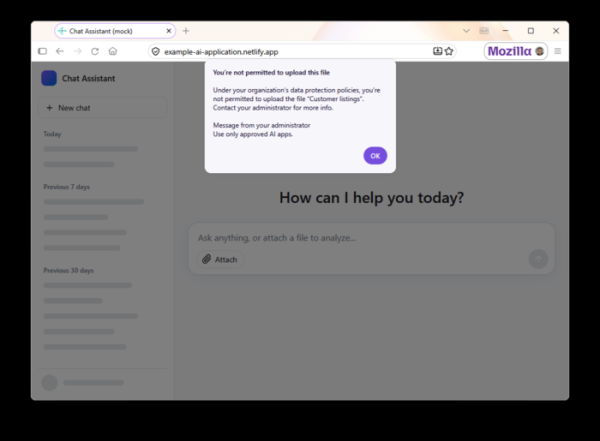
- Mundësitë për parandalimin e rrjedhjes së të dhënave (DLP — Data Loss Prevention) — administratorit i jepet mundësia të konfigurojë bllokimin ose dërgimin e një paralajmërimi kur ka përpjekje për kopjimin e të dhënave nga buferë, për shkarkimin dhe ngarkimin e skedareve, si dhe për printimin e faqeve nga disa faqe interneti të caktuara. P.sh., mund të ndalohet kopjimi nga buferi në mjete AI të papërshkruara. Kontrollimet DLP të integruara kryhen nga shfletuesi në pajisjen e përdoruesit, domethënë përmbajtja nuk dërgohet për inspektim përmes rrjetit, por mund të lidhet edhe dërgimi i të dhënave në sisteme DLP jashtë. Shkeljet e zbulura reflektohen në konsolën e administratorit.

- Mbështetet shtimi i ujëmbushjeve në faqet e rëndësishme që përmbajnë email-in e punonjësit dhe kohën e operacionit. Të tilla shenjat mund të përdoren gjatë hetimit të burimit të rrjedhjes së informacionit. Parametrat e ujëmbushjeve dhe faqet mbi të cilat ato shtohen, konfigurohen nga administratori.
- Režimi i mbrojtjes së intensifikuar (Lockdown), ku aksesi në faqet e pabesueshme ndalon JIT-kompilimin e JavaScript, bllokon ekzekutimin e Worker-ave, ndalon kërkesat e paartikuluara përmes HTTP dhe siguron izolimin e punës me faqen në një kontejner të veçantë.
- Enkriptimi i të dhënave të profilit, si historia e vizitave, të dhënat e web-formave, akreditimet dhe tokenet e seancave TLS. Aksesi në profilin e enkriptuar të kopjuar është i mundur vetëm me çelësin, të cilin e ofron administratori.
- Mundësia e aksesit në faqet e brendshme dhe aplikacionet web të kompanisë nga pajisjet personale të përdoruesit pa instaluar një VPN, duke përdorur një proxy të implementuar në kompani.
- Më shumë se 130 politika të menaxhuara qendrorisht, shumë prej të cilave nuk kërkojnë rindezje të shfletuesit për t'u ndryshuar. Për shembuj, përmes politikave mund të ndryshohen cilësimet që lidhen me proxy, filtrimin e faqeve, cookie-t, punën vetëm përmes HTTPS, modalitetin Lockdown dhe parametrat e shtesave.
- Mundësia për të përcaktuar versionin minimal të lejueshëm të shfletuesit dhe për të ndjekur instalimin e përditësimeve në sistemet e punonjësve.
- Mbështetje për transmetimin e informacionit mbi ngjarje si ngarkimi i skedarëve, printimi, instalimi i shtesave, hapja e faqeve të pasigurta dhe përpjekjet për të vizituar faqe të bllokuara, të etiketuar në bazën e të dhënave Safe Browsing. Raporti mbi këto ngjarje shfaqet në ndërfaqen e administratorit.
- Administratori mund të bllokojë dhe lejojë përdorimin e shtesave të shfletuesit në lidhje me llojin e tyre, faqet dhe kompetencat e përdoruesve. Gjithashtu, mund të ndalohet çaktivizimi i përditësimeve automatike të shtesave, të përdoret një server për dorëzimin e versioneve të reja të shtesave, të ndalohet ndryshimi i cilësimeve të shtesave për faqe të veçanta dhe të zgjidhen me cilat faqe do të aplikohen shtesa të caktuara.
Burimi: opennet.ru
