

Hakerët pro-shtetërorë iranianë kanë probleme të mëdha. Gjatë gjithë pranverës, të panjohur publikuan në Telegram "shkëputje sekretesh" - informacion në lidhje me grupet APT të lidhura me qeverinë iraniane - OilRig dhe MuddyWater — mjetet e tyre, viktimat, lidhjet. Por jo për të gjithë. Në prill, specialistët e Group-IB zbuluan një rrjedhje të adresave të postës elektronike të korporatës turke ASELSAN A.Ş, e cila merret me prodhimin e stacioneve radio ushtarake taktike dhe sistemeve elektronike mbrojtëse për Forcat Armate të Turqisë. Anastasia Tikhonova, udhëheqëse e grupit të hulumtimit të kërcënimeve të avancuara në Group-IB, dhe Nikita Rostovtsev, analist i ri në Group-IB, përshkruan zhvillimin e sulmit ndaj ASELSAN A.Ş dhe gjeti një pjesëmarrës të mundshëm MuddyWater.
Shkëlqimi përmes Telegramit
"Shkëputja" e grupeve APT iraniane filloi atëherë kur dikush Lab Dookhtegan kodet burimore të gjashtë mjeteve APT34 (e njohur gjithashtu si OilRig dhe HelixKitten), zbuloi adresat IP dhe domenet që morën pjesë në operacione, si dhe të dhënat për 66 viktimat e hakerëve, midis të cilave ishin kompanitë Etihad Airways dhe Emirates National Oil. Për më tepër, Lab Dookhtegan "shkëlqeu" edhe të dhënat për operacionet e kaluara të grupit dhe informacionin për punonjësit e Ministrisë së Informacionit dhe Sigurisë Kombëtare të Iranit, të cilët supozohet se kanë lidhje me operacionet e grupimit. OilRig është një grup APT i lidhur me Iranin që ekziston që rreth vitit 2014 dhe është fokusuar në organizatat qeveritare, financiare dhe ushtarake, si dhe kompanitë e energjisë dhe telekomunikacionit në Lindjen e Mesme dhe në Kinë.
Pasi shkëlqimi i OilRig, "shkëputjet" vazhduan - në dark web dhe në Telegram u shfaq informacioni mbi aktivitetet e një grupi tjetër pro-shtetëror nga Irani - MuddyWater. Megjithatë, ndryshe nga rrjedhja e parë, këtë herë nuk u publikuan kodet burimore, por dump-e që përfshinin ekranizimet e burimeve, serverëve menaxherë, si dhe adresat IP të viktimave të kaluara të hakerëve. Këtë herë, hakerët Green Leakers morën përsipër përgjegjësinë për rrjedhjen për MuddyWater. Ata kanë disa kanale Telegram dhe sajtet në dark web, ku reklamojnë dhe shesin të dhëna që lidhen me operacionet e MuddyWater.
Spiunët kibernetikë nga Lindja e Mesme
MuddyWater — është një grup që vepron që nga viti 2017 në vendet e Lindjes së Mesme. Për shembull, siç theksojnë specialistët e Group-IB, nga shkurt deri në prill 2019, hakerët realizuan një seri dërgimesh phishing, të fokusuar në organizatat qeveritare, arsimore, kompanitë financiare, telekomunikacionet dhe mbrojtjen në Turqi, Iran, Afganistan, Irak dhe Azerbajxhan.
Anëtarët e grupit përdorin një backdoor të zhvilluar vetë në bazë të PowerShell, e cila ka marrë emrin POWERSTATS. Ajo mund të:
- mbledhë të dhëna mbi llogaritë lokale dhe domain, serverët e skedarëve të disponueshëm, adresën IP të brendshme dhe të jashtme, emrin dhe arkitekturën e sistemit operativ;
- të realizojë ekzekutimin e kodit nga distanca;
- të ngarkojë dhe shkarkojë skedarë përmes C&C;
- të identifikojë praninë e programeve të shndërrimit, që përdoren gjatë analizimit të skedarëve të dëmshëm;
- të çaktivizojë sistemin nëse gjen programe për analizimin e skedarëve të dëmshëm;
- të fshijë skedarë nga diskët lokalë;
- të bëjë fotografi të ekranit;
- të çaktivizojë masat mbrojtëse të produkteve Microsoft Office.
Në një moment, kriminalët bënë një gabim dhe studiuesit nga kompania ReaQta arritën të merrnin adresën përfundimtare të IP-së, e cila ndodhej në Teheran. Duke marrë parasysh objektivat që grupi i synon, si dhe detyrat e tij të lidhura me spiunazhin kibernetik, specialistët sugjeruan se grupi përfaqëson interesat e qeverisë iraniane.
Indikatorët e sulmeveC&C:
- gladiyator[.]tk
- 94.23.148[.]194
- 192.95.21[.]28
- 46.105.84[.]146
- 185.162.235[.]182
Skedarët:
- 09aabd2613d339d90ddbd4b7c09195a9
- cfa845995b851aacdf40b8e6a5b87ba7
- a61b268e9bc9b7e6c9125cdbfb1c422a
- f12bab5541a7d8ef4bbca81f6fc835a3
- a066f5b93f4ac85e9adfe5ff3b10bc28
- 8a004e93d7ee3b26d94156768bc0839d
- 0638adf8fb4095d60fbef190a759aa9e
- eed599981c097944fa143e7d7f7e17b1
- 21aebece73549b3c4355a6060df410e9
- 5c6148619abb10bb3789dcfb32f759a6
Turqia nën shënjestër
Më 10 prill 2019, specialistët e Group-IB zbuluan një rrjedhje të adresave të postës elektronike të kompanisë turke ASELSAN A.Ş — kompania më e madhe në fushën e elektronikës ushtarake në Turqi. Ndër produktet e saj janë radarët dhe mjetet elektronike, elektrooptika, avionika, sistemet e paftuar, sistemet tokësore, detar dhe armatim, si dhe sistemet e mbrojtjes ajrore.
Duke dukehet ekspertët e Group-IB kanë zbuluar se grupi i hakerëve MuddyWater përdori një marrëveshje licencimi midis Koç Savunma, një kompani që prodhon zgjidhje në fushën e teknologjive informative dhe mbrojtjes, dhe Tubitak Bilgem, qendra kërkimore për sigurinë informative dhe teknologjitë e avancuara. Si kontakt nga Koç Savunma, ishte emëruar Tahir Taner Tımış, i cili mbajti poziten Menaxher i Programeve në Koç Bilgi ve Savunma Teknolojileri A.Ş. nga Shtatori 2013 deri në Dhjetor 2018. Më pas, ai nisi të punonte në ASELSAN A.Ş.
Shembulli i dokumentit të kurthit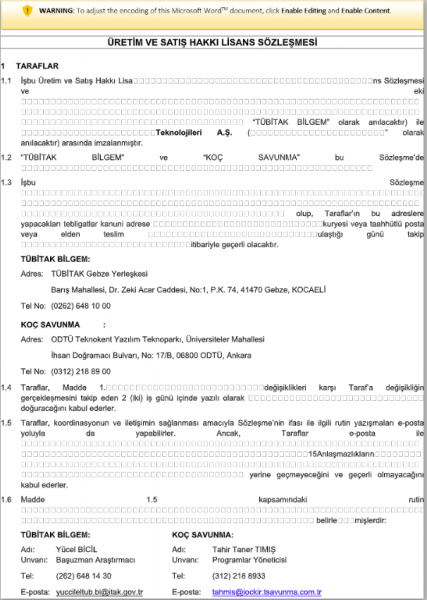
Pasi përdoruesi aktivizon makrotë e dëmshme, një backdoor POWERSTATS shkarkohet në kompjuterin e viktimës.
Falë metadatat e këtij dokumenti të kurthit (MD5: 0638adf8fb4095d60fbef190a759aa9e) studiuesit arritën të gjejnë tri mostra të tjera që kishin vlera identike, midis të cilave data dhe koha e krijimit, emri i përdoruesit dhe lista e makrove të përfshira:
- ListOfHackedEmails.doc (eed599981c097944fa143e7d7f7e17b1)
- asd.doc (21aebece73549b3c4355a6060df410e9)
- F35-Specifications.doc (5c6148619abb10bb3789dcfb32f759a6)
Screenshot i metadatat identike të dokumenteve të ndryshme të kurthit 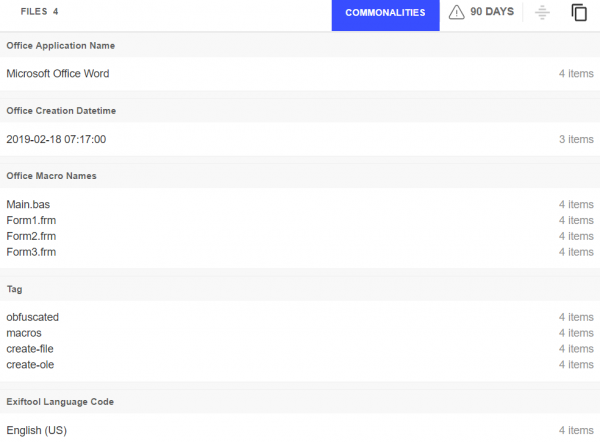
Një nga dokumentet e zbuluara me emrin ListOfHackedEmails.doc përmban një listë prej 34 adresash elektronike që i përkasin domenit @aselsan.com.tr.
Ekspertët e Group-IB kontrolluan adresat elektronike në rrjedhjet publike dhe zbuluan se 28 nga ato ishin komprometuar në rrjedhje të mëparshme. Kontrollimi i një miks-i nga rrjedhjet publike zbuloi rreth 400 identifikues unikë të lidhur me këtë domen dhe fjalëkalime për ta. Është e mundur që hakerët të kenë përdorur këto të dhëna nga burime të hapura për të sulmuar kompaninë ASELSAN A.Ş.
Screenshot i dokumentit ListOfHackedEmails.doc 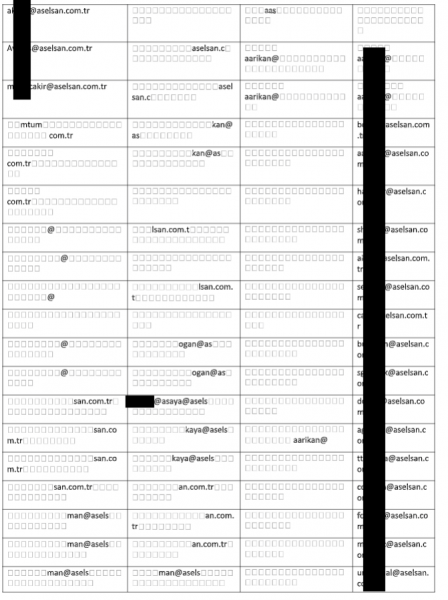
Screenshot i listës me më shumë se 450 çifte emër-fjalëkalim të zbuluara në rrjedhje publike 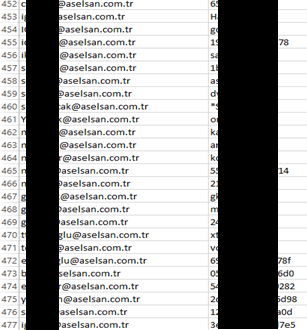
Ndër shembujt e zbuluar, gjithashtu kishte një dokument me emrin F35-Specifications.doc, që i referohet avionit luftarak F-35. Dokumenti i kurthit paraqet specifikimet e avionëve bombardues shumëfunksionalë F-35 me karakteristikat e avionëve dhe çmimet. Tema e këtij dokumenti të kurthit lidhet drejtpërdrejt me refuzimin e SHBA-së për të dërguar F-35 pas blerjes së sistemit të raketave S-400 nga Turqia dhe kërcënimin për të transmetuar informacione mbi F-35 Lightning II në Rusi.
Të dhënat e marra treguan se qëllimi kryesor i sulmeve kibernetike MuddyWater ishin organizatat e vendosura në Turqi.
Kush janë Gladiyator_CRK dhe Nima Nikjoo?
Më parë, në mars 2019, u zbuluan dokumente të dëmshme të krijuara nga një përdorues Windows me emrin Gladiyator_CRK. Këto dokumente gjithashtu shpërndanin backdoor POWERSTATS dhe lidhnin me serverin C&C me një emër të ngjashëm. gladiyator[.]tk.
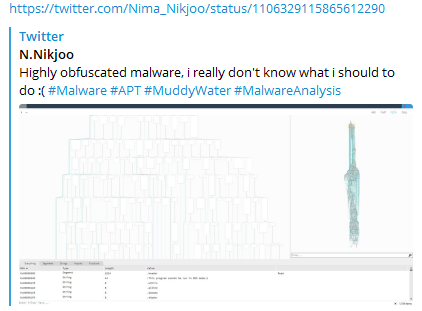
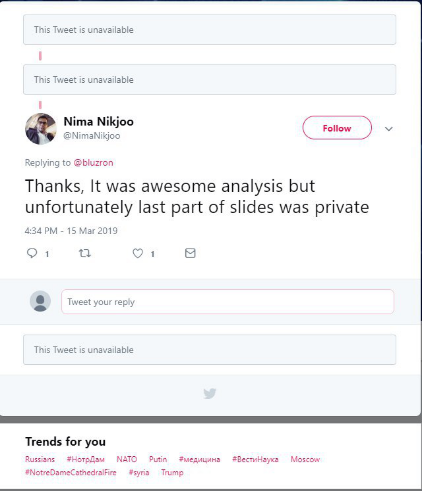
Mund të ketë ndodhur kjo pasi më 14 mars 2019 përdoruesi Nima Nikjoo publikoi në Twitter një postim ku përpiqej të dekodonte kodin e obfuskuar që lidhet me MuddyWater. Në komentet e këtij postimi, studiuesi tha se nuk mund të ndante indikatorët e kompromitimit të këtij malware-i, pasi kjo informacion është konfidencial. Fatkeqësisht, postimi është fshirë tashmë, por janë mbetur gjurmë të tij në internet:
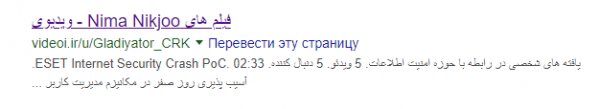
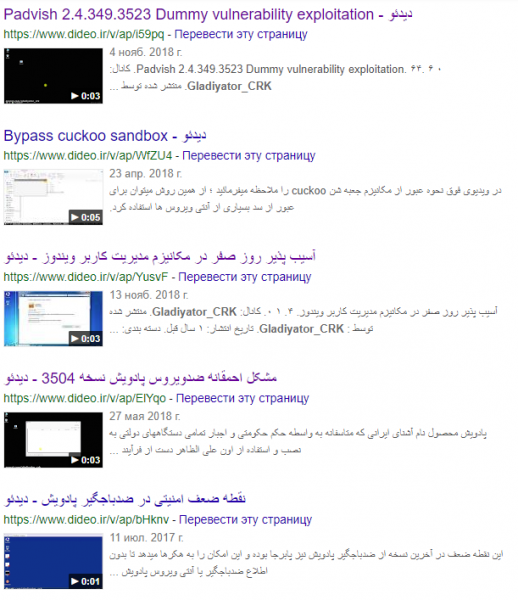
Nima Nikjoo është pronari i profilit Gladiyator_CRK në platformat iraniane të videove dideo.ir dhe videoi.ir. Në këtë faqe ai demonstron PoC të eksploitëve për çaktivizimin e mjeteve antivirus nga prodhues të ndryshëm dhe përkalimin e sandbox-eve. Rreth vetes Nima Nikjoo shkruan se është specialist në fushën e sigurisë rrjetore, si dhe inxhinier revers dhe analist i malware-it që punon në MTN Irancell - një kompani telekomunikacioni iraniane.
Screenshot i videove të ruajtura në rezultatet e kërkimit në Google:
Më vonë, më 19 mars 2019, përdoruesi Nima Nikjoo në rrjetin social Twitter ndryshoi emrin e tij në Malware Fighter, si dhe fshiu postimet dhe komentet e lidhura. Profili Gladiyator_CRK në videon hosting dideo.ir gjithashtu u fshi, si dhe në YouTube, dhe profili u rinovua në N Tabrizi. Megjithatë, pas pothuajse një muaji (16 prill 2019), llogaria në Twitter filloi të përdorë përsëri emrin Nima Nikjoo.
Gjatë hetimeve, specialistët e Group-IB zbuluan se Nima Nikjoo ishte përmendur më parë në lidhje me aktivitetet e krimit kibernetik. Në gusht 2014, në blogun Iran Khabarestan u publikuan informacione rreth individëve të lidhur me grupin e krimit kibernetik Iranian Nasr Institute. Në një nga studimet e FireEye u tha se Nasr Institute ishte kontraktues i APT33 dhe kishte marrë pjesë në sulme DDoS ndaj bankave amerikane në periudhën nga 2011 deri në 2013 në kuadër të një fushate të quajtur Operacioni Ababil.
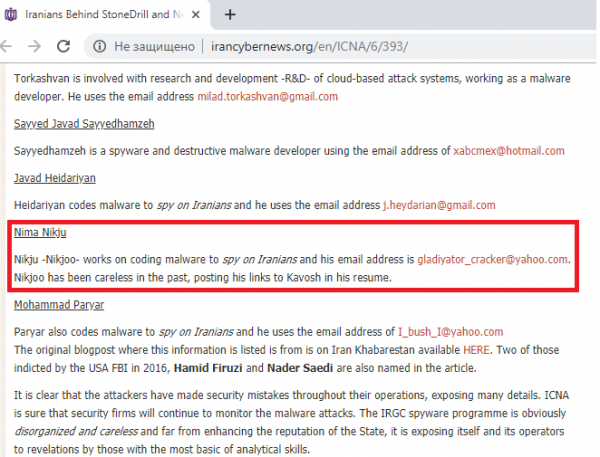
Në këtë blog është përmendur Nima Nikju-Nikjoo, i cili ka zhvilluar malware për të spiunuar iranianët, dhe tregu i tij i email-it: gladiyator_cracker@yahoo[.]com.
Screenshot i informacioneve që i përkasin kriminelëve kibernetikë nga Instituti Iranian Nasr:
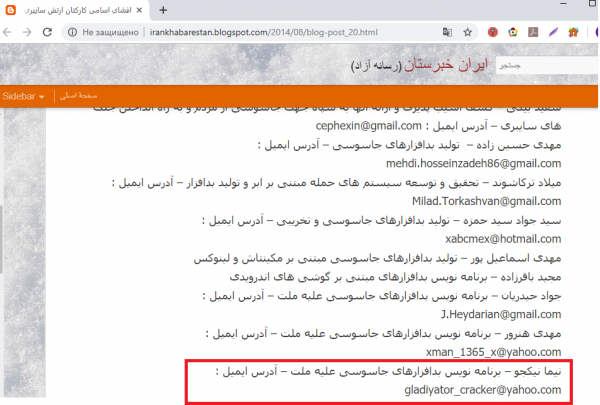
Përkthimi i theksuar në rusisht: Nima Nikjoo — Zhvillues i programeve spiun — Adresa e email-it:.
Siç duket nga kjo informacion, adresa elektronike ka lidhje me adresën që është përdorur në sulme dhe përdoruesit Gladiyator_CRK dhe Nima Nikjoo.
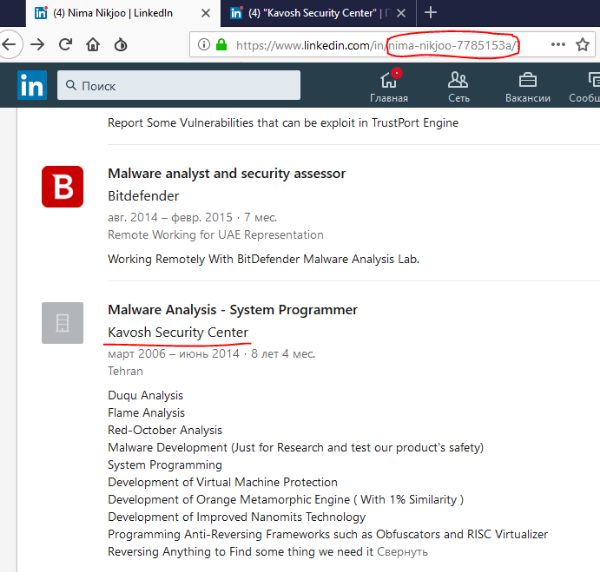
Për më tepër, në një artikull të datës 15 qershor 2017 thuhej se Nikjoo ka qenë disi i pakujdesshëm duke publikuar lidhje të kompanisë Kavosh Security Center në CV-në e tij. Ka , që organizata Kavosh Security Center mbështetet nga shteti iranian për financimin e hakera pro-qeveritar.
Informacion mbi kompaninë ku punonte Nima Nikjoo:
Në profilin LinkedIn të përdoruesit nga Twitter Nima Nikjoo, vendi i parë i punës është Kavosh Security Center, ku ka punuar nga viti 2006 deri në vitin 2014. Gjatë kësaj kohe ai ka studiuar malware të ndryshme, si dhe ka punuar me invertimin dhe detyra të lidhura me obfuscimin.
Informacioni mbi kompaninë ku punonte Nima Nikjoo në LinkedIn:
MuddyWater dhe vetëvlerësimi i tepruar
Është interesante se grupi MuddyWater monitoron me kujdes të gjitha raportet dhe mesazhet e ekspertëve të sigurisë kibernetike që publikohen për ta, madje fillimisht linin flamuj të rremë për të mashtruar studiuesit. Për shembull, sulmet e tyre të para mytën ekspertët, pasi u zbulua përdorimi i DNS Messenger, i cili zakonisht lidhej me grupin FIN7. Në sulme të tjera ata futnin vargje në kodin që ishin në kinez.
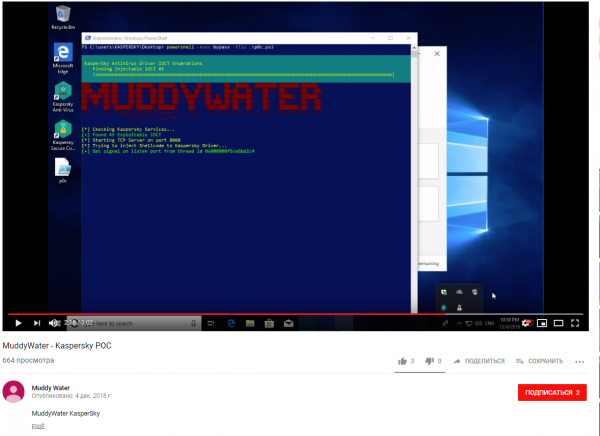
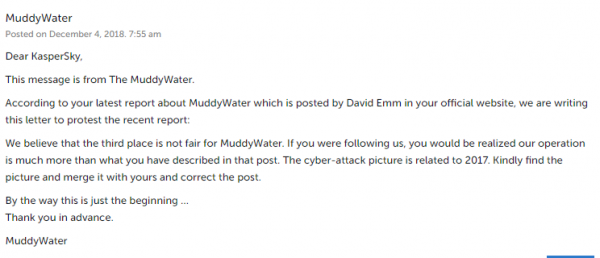
Përveç kësaj, grupi e do shumë të lërë porosi për studiuesit. Për shembull, nuk iu pëlqeu që ‘Laboratori Kaspersky’ në renditjen e tij të kërcënimeve për vitin e rënditi MuddyWater në vendin e tretë. Në të njëjtën moment, dikush — presumtivisht grupi MuddyWater — ngarkoë video në YouTube PoC të një exploit-i që fik antivirusin 'LK'. Ata gjithashtu lanë një koment nën artikullin.
Screenshot provash të videos që fik antivirusin 'Laboratorit Kaspersky' dhe komentet nën të:
Ende ende është e vështirë të jepet një përfundim i qartë për përfshirjen e «Nima Nikjoo». Ekspertët e Group-IB po shqyrtojnë dy versionet. Nima Nikjoo, me sa duket, mund të jetë hakera nga grupi MuddyWater, i cili u zbulua për shkak të neglizhencës dhe aktivizmit të tij të lartë në internet. Versioni i dytë është që ai është qëllimisht “zbuluar” nga anëtarë të tjerë të grupit, për të larguar dyshimet nga vetvetja. Në çdo rast, Group-IB vazhdon hetimin e saj dhe do të njoftojë patjetër për rezultatet e tij.
Sa i përket APT-ve iraniane, pas një sere rrjedhjesh dhe daljesh, ata ndoshta do të përballen me një "kontroll të thata" serioz — hakerat do të detyrohen të ndryshojnë rëndë mjetet e tyre, të pastroni gjurmët dhe të gjejnë në radhët e tyre mundshëm "dhelpra". Ekspertët nuk e përjashtuan mundësinë që ata madje të marrin një pushim, por pas një ndërprerjeje të vogël, sulmet e APT-ve iraniane vazhduan përsëri.
Burimi: habr.com
