

Kompania Osterman Research publikoi rezultatet e një studimi mbi përdorimin e komponenteve të hapura me vulnerabilitete të pa riparuara në softuerin pronar të zhvilluar me porosi (COTS). Studimi shqyrtoi pesë kategori aplikacionesh — shfletues web, klientë e-mail, programe për ndarjen e skedarëve, mesazherë dhe platforma për takime online.
Rezultatet ishin të trishtueshme — në të gjitha aplikacionet e shqyrtuara u zbuluan përdorimi i kodit të hapur me vulnerabilitete të pa riparuara, dhe në 85% të aplikacioneve vulnerabilitetet ishin kritike. Problemet më të shumta u gjetën në aplikacionet për takime online dhe në klientët e emailit.
Sa i përket kodit të hapur, në 30% të të gjitha komponenteve të hapura të zbuluara u identifikua të paktën një vulnerabilitet i njohur, por i pa riparuar. Problemet më të shumta të identifikuara (75.8%) ishin të lidhura me përdorimin e versioneve të vjetra të motorit Firefox. Në vendin e dytë ishte openssl (9.6%), dhe në të tretin libav (8.3%).
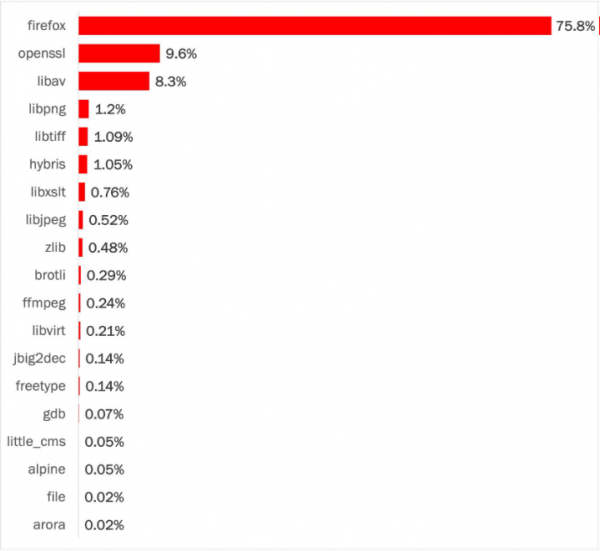
Raporti nuk jep detaje mbi numrin e aplikacioneve të shqyrtuara dhe cilat produkte janë analizuar. Megjithatë, teksti përmend se problemet kritike u identifikuan në të gjitha aplikacionet përveç tre të tjerave, dmth konkluzionet janë bazuar në analizin e 20 aplikacioneve, që nuk mund të konsiderohet një mostër përfaqësuese. Kujtojmë se në një studim të ngjashëm të zhvilluar në qershor, u përfundua se 79% e bibliotekave të jashtme të integruara në kod asnjëherë nuk përditësohen dhe kodi i vjetëruar i bibliotekave bëhet shkak për probleme me sigurinë.
Burimi: opennet.ru
