

Inxhinierët nga kompania Google përfunduan përmbledhjen e parë të aplikimit në platformën Android të mbështetjes për zhvillimin në gjuhën Rust. Në Android 13, rreth 21% e kodit të ri të kompilueshëm është shkruar në Rust, ndërsa 79% në C/C++. Në depozitat AOSP (Android Open Source Project), ku zhvillohen tekstet burimore të platformës Android, ka rreth 1.5 milion rreshta kodi në Rust, të lidhura me komponentë të rinj si depoja e çelësave kriptografikë Keystore2, rrjeti për çipat UWB (Ultra-Wideband), implementimi i protokollit DNS-over-HTTP3, kuadri i virtualizimit AVF (Android Virtualization Framework), dhe stekat eksperimentale për Bluetooth dhe Wi-Fi.
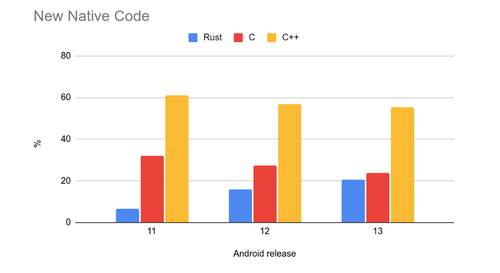
Sipas strategjisë së miratuar më parë për reduktimin e riskut ndaj dobësive të shkaktuara nga gabimet gjatë punës me memorien, gjuha Rust po përdoret kryesisht për zhvillimin e kodit të ri dhe për forcimin gradual të sigurisë së komponenteve softuerike më të rrezikuara dhe jetësore. Nuk është vendosur një objektiv i përgjithshëm për të transferuar tërë platformën në Rust, ndërsa kodi i vjetër mbetet në C/C++, dhe lufta ndaj gabimeve në të realizohet përmes testimit fuzzing, analizës statike dhe aplikimit të teknikeve të ngjashme me përdorimin e tipit MiraclePtr (një mbështetje mbi treguesit raw që kryen kontrolle të shtesë për qasjen në zonat e memorie të lira), sistemit të shpërndarjes së memorjes Scudo (zëvendësim i sigurt për malloc/free) dhe mekanizmave të identifikimit të gabimeve gjatë punës me memorien HWAsan (Hardware-assisted AddressSanitizer), GWP-ASAN dhe KFENCE.
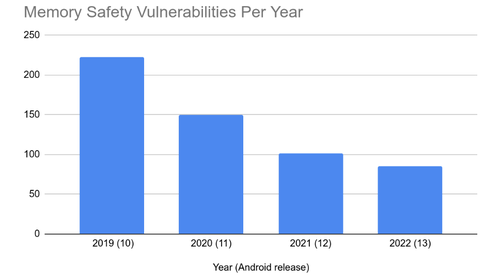
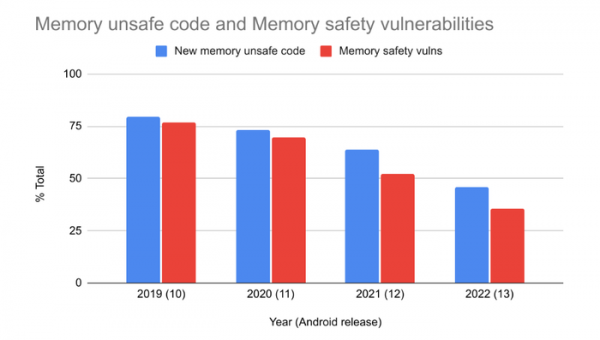
Sa i përket statistikave mbi natyrën e dobësive në platformën Android, vërehet se me zvogëlimin e kodit të ri që punon në mënyrë të pa sigurt me memorien, ka një rënie të numrit të dobësive të shkaktuara nga gabimet gjatë punës me memorien. Për shembull, pjesa e dobësive të shkaktuara nga problemet me memorien u zvogëlua nga 76% në vitin 2019 në 35% në vitin 2022. Në numra absolutë, në vitin 2019 u identifikuan 223 dobësi të lidhura me punën me memorien, në 2020 – 150, në 2021 – 100, dhe në 2022 – 85 (të gjitha dobësitë e evidentuara janë në kodin C/C++, deri tani nuk janë gjetur probleme të tillë në kodin Rust). Viti 2022 ishte viti i parë në të cilin dobësitë e lidhura me memorien nuk dominuan më.
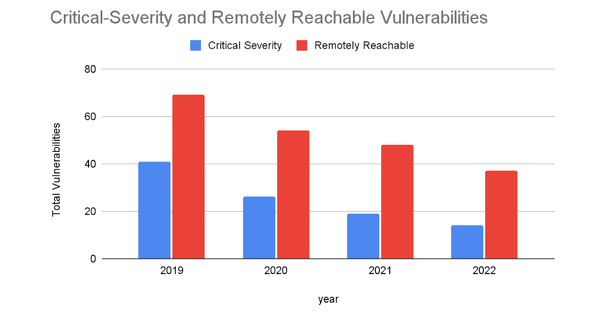
Për shkak se dobësitë e lidhura me menaxhimin e memories zakonisht janë më të rrezikshmet, statistikisht është vërejtur gjithashtu një ulje e numrit të problemeve kritike dhe atyre që mund të shfrytëzohen nga distanca. Megjithatë, dinamika e zbulimit të dobësive që nuk janë të lidhura me menaxhimin e memories ka mbetur e njëjtë për katër vitet e fundit — rreth 20 dobësi në muaj. Po ashtu, pjesa e problemeve të rrezikshme ndërmjet dobësive që shkaktohen nga gabimet në menaxhimin e memories është gjithashtu e mbajtur (por, pasi numri i tillë ulët, gjithashtu bie numri i problemeve të rrezikshme).
Në statistika po ashtu monitorohet një korrelacion ndërmjet volumit të kodit të ri, që nuk është i sigurt në menaxhimin e memories, dhe numrit të dobësive që lidhen me menaxhimin e memories (mbushja e tamponit, referenca në kujtesën që është çliruar e kështu me radhë). Ky vëzhgim konfirmon supozimin se vëmendja kryesore gjatë zbatimit të teknikave të programimit të sigurt duhet të përqendrohet në kodin e ri, përpara se në rishikimin e atij ekzistues, pasi shumica e dobësive të zbuluara përkojnë me kodin e ri.
Burimi: opennet.ru
