

Pas një vit zhvillimi, u publikua dega e re stabile e serverit të postës Postfix — 3.9.0. Në të njëjtën kohë u shpall ndalimi i mbështetjes për degën Postfix 3.5, e cila u lëshua në fillim të vitit 2020. Postfix është një nga projektet e pakta që kombinon në mënyrë të njëkohshme siguri të lartë, besueshmëri dhe performancë, çka arrihet falë arkitekturës së menduar dhe politikës mjaft strikte të kodifikimit dhe auditimit të patches. Kodi i projektit është shkruar në gjuhën C dhe shpërndahet nën licencat EPL 2.0 (Eclipse Public License) dhe IPL 1.0 (IBM Public License).
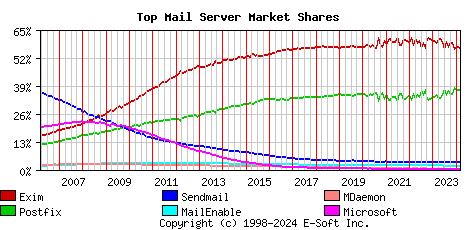
Sipas një anketimi të automatizuar të bërë në janar në rreth 400 mijë postash, serverësh, Postfix përdoret në 36.81% (një vit më parë 33.18%) të serverëve të postës, shkalla e Exim është 56.61% (një vit më parë 60.27%), Sendmail — 3.60% (3.62%), MailEnable — 1.82% (1.86%), MDaemon — 0.40% (0.39%), Microsoft Exchange — 0.19% (0.19%), OpenSMTPD — 0.09% (0.06%).
Novitetet kryesore:
- Është shtuar një klient për MongoDB, i cili lejon ruajtjen në këtë bazë të të dhënave të përdoruesve virtualë, pseudonimeve, listave të përputhjes së adresave dhe tabelave kontrolluese të ndryshme. Për konfigurimin e qasjes në MongoDB është shtuar tipi i tabelave "mongodb". Për shembull, "alias_maps = proxy:mongodb:/etc/postfix/mongo.cf", ku mongo.cf është skedari me parametrat e lidhjes në MongoDB dhe filtrin e kërkesave.
- Agenti i dorëzimit lokal ka shtuar eksportimin e identifikuesit të rrethit, i cili përcaktohet gjatë seancës SMTP përmes parametrin ENVID (Envelope ID) në komandën ESMTP MAIL (RFC 3461). Identifikuesi regjistrohet në variablin e mjedisit ENVID dhe kalon në agjent të dorëzimit me tub përmes parametrin e komandës "${envid}".
- Në klientët për ruajtjen e të dhënave në MySQL ("mysql:") dhe PostgreSQL ("pgsql:") janë shtuar parametrat: "idle_interval" për përcaktimin e kohës së pasivitetit përpara mbylljes së lidhjes dhe "retry_interval" për vendosjen e një timeri për ri-provajtimin e kërkesave. Si parazgjedhje, parametrat janë vendosur në 60 sekonda. Vlera "retry_interval" mund të zvogëlohet, për shembull, për të shkurtuar kohën e rikuperimit pas gabimeve, në rast se përdoret vetëm një server në atributin "hosts".
- Në klientin për MySQL është shtuar parametri "charset" për përcaktimin e kodifikimit të shkronjave si parazgjedhje. Si parazgjedhje, përdoret vlera "utf8mb4", që korrespondon me parametrat parazgjedhës në MySQL 8.0 (në versionet më të hershme është përdorur vlera "latin1"). Është ndërprerë mbështetja për versionet më të vjetra se MySQL 4.0 (dmth. për versionet e lëshuara para vitit 2003).
- Ofrimi një mundësi të opsionit për të kërkuar një çelës të hapur (raw) të vetë-nënshkruar për TLS, i cili nuk është i lidhur me një autoritet të besueshëm, në vend të certifikatës X.509. Përdorimi i çelësave raw për autentifikimin e klientëve dhe serverëve përfshihet përmes parametrave "smtpd_tls_enable_rpk = yes" dhe "smtp_tls_enable_rpk = yes", por sjellja gjatë verifikimit varet shumë nga niveli i sigurisë të vendosur dhe mbështetjes së çelësave raw në implementimin lokal të TLS (shih dokumentacionin).
- Shtuar mbështetje fillestare për skedarët e konfigurimit OpenSSL. Për të specifikuar lidhjen me skedarin me cilësimet TLS është ofruar parametri tls_config_file, dhe për të specifikuar emrin e seksionit me cilësimet nga skedari i konfigurimit — parametri "tls_config_name". Lidheni me skedarët e konfigurimit të OpenSSL për të reduktuar varësinë nga cilësimet e distribucioneve, ndarja e sigurisë së të cilëve mund të çojë në rritjen e përqindjes së mesazheve që dërgohen pa kriptim.
- Në titujt e mesazheve është ndryshuar formati i numrave të ditëve në data — ditët nga 1 deri në 9 tani plotësohen me zero, dhe jo me hapësirë (p.sh. "01", "02", etj.). Ky ndryshim është bërë pasi RFC 5322 rekomandon përdorimin e hapësirave të vetme si ndarës në datat.
- Shtuar mbrojtje nga disa lloje sulmesh "Blind" (sulmet SSRF ndaj klientëve web, të destinuara për t'u drejtuar në serverin përmes SMTP), e cila aplikohet kur është vendosur cilësimi "smtpd_forbid_unauth_pipelining = yes" (në mënyrë të parazgjedhur).
- Në mënyrë të parazgjedhur është aktivizuar cilësimi "smtpd_forbid_bare_newline = normalize", i cili siguron mbrojtje të serverit ndaj sulmeve të tipit "SMTP smuggling", që lejojnë ndarjen e një mesazhi në disa mesazhe të ndryshme përmes përdorimit të një sekuence jo standarde për ndarjen e letrave. Po ashtu, është shtuar mbrojtja nga kryerja e sulmeve të jashtme SMTP smuggling, ku sulmuesi shfrytëzon serverin e bazuar në Postfix për të sulmuar një tjetër server SMTP. Në mënyrë të parazgjedhur është aktivizuar cilësimi "cleanup_replace_stray_cr_lf = yes", i cili zëvendëson karakteret e tepërta <CR> dhe <LF> me hapësirë.
- Në realizimin e klientit DNS, madhësia e rezultateve të kthyer nga kërkesa DNS tani është e kufizuar në 100 regjistra, e cila është 20 herë më shumë se numri maksimal i mbështetur në klientin SMTP. IP-adresat për një server.
- Parametrat "disable_dns_lookup" dhe "permit_mx_backup" janë kaluar në kategorinë e të vjetruarve, si dhe disa parametra të konfigurimit TLS.
- Mbështetje për cilësimet, të cilat u shpallën të pasuara rreth 20 vjet më parë, është ndërprerë: "permit_naked_ip_address", "check_relay_domains" dhe "reject_maps_rbl".
Burimi: opennet.ru
