

Karakteristikat:
- KISS;
- vetë-hostuar;
- mungesa e tarifave (për shembull, bountysource dhe gitcoin marrin 10% të pagesës);
- mbështetje për kriptovaluta të shumta (aktualisht Bitcoin, Ethereum dhe Cardano);
- parashikohet (dhe është e parashikuar) mbështetje për GitLab, Gitea, dhe platforma të tjera Git-hostimi në të ardhmen.
- lista globale e detyrave nga të gjitha (pra, nga një, në momentin e shkruar të lajmit) instancat në donate.dumpstack.io.
Mekanizmi i funksionimit për GitHub nga ana e pronarëve të repositorëve:
- (opsionale) nevojitet vendosja e shërbimit, mund të përdoret konfigurimi i gatshëm për NixOS;
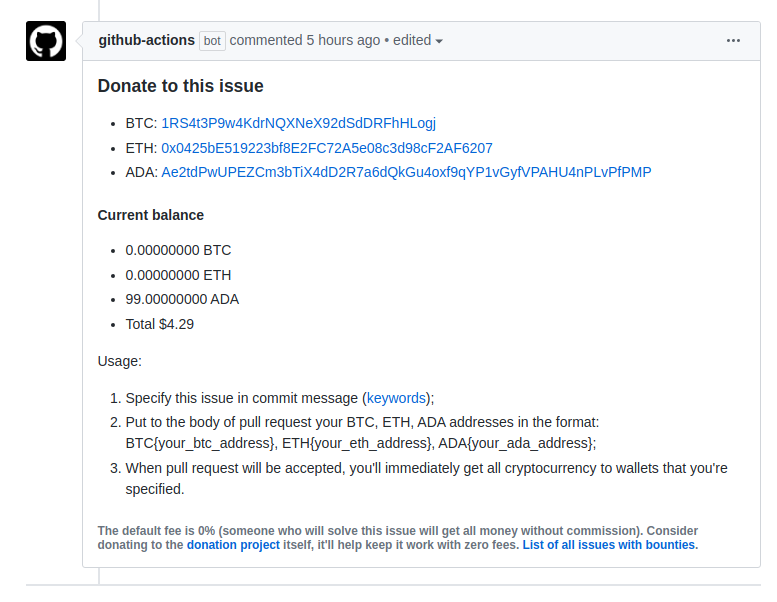
- duhet të shtohet GitHub Action — brenda thirret një utilitare që skanon detyrat e projektit dhe shton/apdatizon një koment mbi gjendjen aktuale të portofolëve për dhurime, ndërsa pjesa private e portofolëve ruhet vetëm në serverin e dhurimeve (në të ardhmen me mundësinë për t'u transferuar offline për dhurime të mëdha, për konfirmimin manual të pagesave);
- në të gjitha detyrat aktuale (dhe të reja) shfaqet një mesazh nga github-actions[bot] me adresat e portofolëve për dhurime (është).
Mekanizmi i veprimit nga ana e ekzekutuesit të detyrës:
- në komentet e commit-it është e specifikuar se cila detyrë saktësisht zgjidh ky commit (shih. mbyllja e çështjeve duke përdorur fjalë kyçe);
- në tekstin e pull request specifikohen adresat e portofolëve në një format të caktuar (për shembull, BTC{address}).
- në pranimin e pull request paguhet automatikisht.
- nëse portofolët nuk janë specifikuar, ose nuk janë specifikuar të gjithë, atëherë pagesa për portofolët e pa specifikuar bëhet në portofolat e paracaktuar (për shembull, kjo mund të jetë një portofol i përbashkët i projektit).
Siguria:
- sipërfaqja e sulmit në përgjithësi është e vogël;
- duke pasur parasysh mekanizmat e funksionimit, shërbimi duhet të ketë mundësi të dërgojë mjete vetë, kështu që marrja e qasjes në server do të thotë kontroll mbi mjetet në çdo rast — zgjidhja mund të jetë vetëm funksionimi në një mënyrë jo automatizuar (për shembull, konfirmimi manual i pagesave), e cila është e mundshme (nëse projekti është mjaft i suksesshëm që dikush të dhurojë për këtë funksionalitet, atëherë nuk është vetëm e mundshme, por e sigurt) do të realizohet ndonjëherë;
- pjesët kritike janë qartë të ndara (në thelb, ky është një skedar i vetëm pay.go me 200 rreshta), duke e simplifikuar kështu shqyrtimin e sigurisë së kodit;
- Kodi kaloi një review të pavarur të kodit të sigurisë, çka nuk do të thotë se nuk ka dobësi, por ul probabilitetin e ekzistencës së tyre, veçanërisht në dritën e rregullsisë së planifikuar të rishikimeve;
- Ka gjithashtu pjesë që nuk kontrollohen (për shembull, API GitHub/GitLab/etc.), ndërkohë që dobësitë e mundshme në API-në e jashtme planifikohen të mbyllen me kontrolle shtesë; megjithatë, në përgjithësi, problemi në ekosistemin aktual është i pazgjidhshëm dhe jashtë skopit (një dobësi e mundshme me, për shembull, mundësinë e mbylljes së kërkesave për ndryshime të të tjerëve dhe kështu duke shtuar kod në projektet e huaja - ka pasoja shumë më globale).
Burimi: linux.org.ru
