

Lëshimi i parë zyrtar i implementimit eksperimental të serverit dhe klientit për protokollin SSH3 është në dispozicion, i organizuar si një shtresë mbi protokollin HTTP/3, që përdor QUIC (mbi UDP) dhe TLS 1.3 për të vendosur një kanal të sigurt të komunikimit dhe mekanizmat HTTP për autentifikimin e përdoruesve. Projekti është zhvilluar nga François Michel, doktorant në Universitetin Katolik të Lovanios (Belgjikë), në bashkëpunim me Olivier Bonaventure, profesor në të njëjtin universitet, i njohur për zhvillimin e nën-sistemit Multipath TCP dhe kodin e ruterit të segmenteve IPv6 për bërthamën Linux, si dhe bashkautor i 10 RFC dhe skicave të më shumë se 60 specifikimeve të rrjetit. Kodi i implementimit referues të klientit dhe serverit është shkruar në gjuhën Go dhe shpërndahet nën licencën Apache 2.0.
Zhvillimi i SSH3 ishte rezultat i një rishikimi të plotë të protokollit SSH, të kryer nga një grup i veçantë studiuesish, në mënyrë të pavarur nga OpenSSH dhe projekte të tjera që zhvillojnë implementime të protokollit klasik SSH. Në SSH3, semantika e protokollit klasik SSH është realizuar përmes mekanizmave HTTP, e cila lejon zbatimin e disa mundësive shtesë dhe siguron fshehjen e aktivitetit të lidhur me SSH midis trafikut tjetër.
Dhe me përdorimin e SSH3, serveri është i pandashëm nga një server HTTP dhe pranon kërkesa në portin 443 të rrjetit (HTTPS), ndërsa trafiku SSH3 silet si trafiku standard HTTP, çka e vështirëson kryerjen e sulmeve që lidhen me skanimin e porteve dhe zbuluar serverët SSH për provimin e fjalëkalimeve. Për të vështirësuar kryerjen e sulmeve mbi serverët SSH3, përveç njohjes së informacionit mbi praninë e serverit në adresën e dhënë IP, mund të caktohet një rrugë-sekret identifikues për serverin SSH3. Pa trajtim me identifikuesin e saktë, serveri do të trajtojë përgjigjet si një server HTTPS të zakonshëm dhe nuk do të tregojë praninë e mundësisë së lidhjes nëpërmjet SSH3. Për shembull, me caktimin e identifikuesit «e6ae772cbdaafd6918865cc2ce449dae», mund të lidhet me serverin vetëm përmes URL-së «https://192.0.2.0:443/e6ae772cbdaafd6918865cc2ce449dae», dhe nëse identifikuesi është i pasaktë, serveri do të japë një gabim standard «404».
Nga funksionaliteti i avancuar SSH3 përmendet mundësia e përdorimit të certifikatave X.509 dhe metodave OAuth 2.0/OpenID Connect për autentifikimin, përveç metodave klasike SSH; mbështetje për ridrejtimin e porteve UDP përmes tunelit SSH përveç mundësisë për ridrejtimin e porteve TCP (për shembull, për kalimin e QUIC, DNS dhe RTP); përdorimi i funksioneve të avancuara të protokollit QUIC, si migrimi i lidhjeve pa ndërprerje të lidhjeve dhe vendosja e lidhjeve multipath për të shpërndarë trafikun në disa rrugë.
Veçanërisht, vërejtet një reduktim të konsiderueshëm të kohës së vendosjes së lidhjes kur përdoret SSH3. Kur lidheni me serverin SSH3, nevojiten vetëm 3 iteracione në rrjet (Round Trip), ndërsa për SSHv2 kërkohen 5-7 iteracione të shkëmbimit të paketave. Koha e reagimit ndaj hyrjes nga tastiera për sesionet e tashme në SSH3 dhe SSHv2 është në të njëjtin nivel.
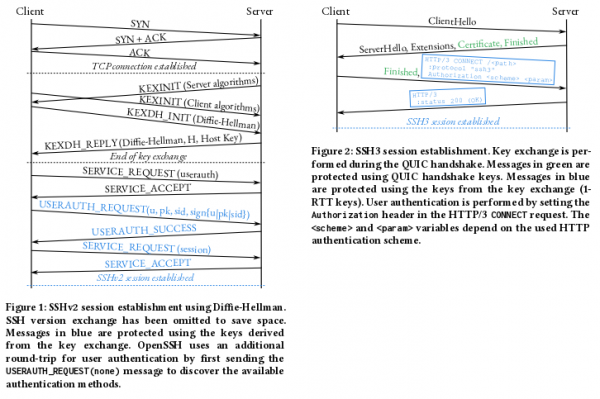
Për enkriptimin e kanalit të komunikimit në SSH3 përdoret protokoli TLS 1.3, dhe për autentifikimin mund të përdoren metodat klasike të bazuara në fjalëkalime dhe çelësa publikë (RSA dhe EdDSA/ed25519). Për më tepër, në SSH3 mund të përdoren metoda të bazuara në protokollin OAuth 2.0, të cilat lejojnë autentifikimin te ofrues të palëve të treta, për shembull, për të mundësuar hyrjen me konfirmim përmes llogarive në shërbimet Google, Microsoft dhe GitHub. Për lidhjen me serverët përmes çelësave, përveç çelësave SSH, mund të përdoren certifikatat X.509 që përdoren për HTTPS.
Implementimi i publikuar i klientit dhe serverit SSH3 mbështet shumë mundësi themelore nga OpenSSH, midis të cilave:
- Mbështetje për skedarin ~/.ssh/authorized_keys me konfigurimin e çelësave në server.
- Mundësia e përdorimit të skedarit të konfigurimit ~/.ssh/config në anën e klientit. Aktualisht mbështeten parametrat Hostname, User, Port dhe IdentityFile, ndërsa të tjerët injorohen.
- Mbështetje për autentifikimin e lidhjes me serverin të bazuar në certifikata.
- Mbështetje për mekanizmin known_hosts (në situatat kur nuk përdoren certifikatat X.509).
- Mbështetje për funksionimin e klientit me OpenSSH Agent (ssh-agent) dhe përdorimin automatik të agjentit për autentifikimin me çelësa publikë.
- Mbështetje për funksionin e ridrejtimit përmes agjenti SSH për të përdorur çelësat lokalë në një server të jashtëm.
- Kalimi i drejtpërdrejtë i porteve TCP.
Burimi: opennet.ru
