

Stéphane Graber, lideri i projektit Linux Containers, një nga krijuesit e mjetit LXC, anëtar i këshillit teknik menaxhues të Ubuntu dhe pjesëmarrës në ekipet përgjegjëse për lëshimin e versioneve të Ubuntu, prezantoi distribucionin e ri Linux, IncusOS. IncusOS ofron një imazh sistemor të azhurnueshëm atomik për krijimin e serverëve, menaxhimi i të cilëve bëhet në mënyrë qendrore me ndihmën e mjetit Incus (një fork i LXD). Distribucioni po zhvillohet nën mbikëqyrjen e projektit Linux Containers, përgjegjës për zhvillimin e mjeteve LXC dhe Incus. Punimet e projektit janë shkruar në gjuhën Go dhe shpërndahen nën licencën Apache 2.0.
Imazhet sistemore ofrohen për arkitekturën x86_64 dhe ARM64, duke u bazuar në një ambient të reduktuar Debian 13 dhe bërthamën Linux nga depoja Zabbly, e cila formon paketa me versionet "vanilje" të bërthamës për Debian dhe Ubuntu, të plotësuara me patches dhe ndryshime të konfigurimeve për optimizimin e nisjes së konteinerëve në një ambient të bazuar në mjetin Incus. Si sistem skedari përdoret ZFS.
Ndërtimet formohen me ndihmën e mjeteve mkosi, të krijuara nga Lennart Poettering. Ambienti bazë i sistemit lidhet në mënyrë vetëm për lexim. Për instalimin e aplikacioneve shtesë përdoret utilita systemd-sysext, e cila lejon shpërndarjen e aplikacioneve në formën e imazheve të zgjatjes së sistemit (System Extension), përmbajtja e të cilave mbivendoset mbi hierarkinë /usr/ duke përdorur OverlayFS. Mbështetet kopjimi dhe rimëkëmbja e konfigurimeve të sistemit kryesor dhe të të dhënave të aplikacioneve individuale, si dhe rivendosja e konfigurimeve në gjendjen fillestare (Factory reset) për të gjithë sistemin operativ ose aplikacione të zgjedhura.
Për azhurnimin e sistemit përdoret komponenti systemd-sysupdate, i cili përdor mekanizmin e zëvendësimit atomik të seksioneve — ekzistojnë dy seksione të pavarura, në njërin prej të cilave ndodhet sistemi aktiv, ndërsa në tjetrin instalohen azhurnime të reja, pas të cilave seksionet ndërrrojnë vendet. Për të siguruar integritetin e ambientit të ngarkesës përdoret ngarkimi me UEFI Secure Boot dhe enkriptimi i plotë i disku (LUKS) me ruajtjen e informacionit për çelësat e dekriptimit në TPM 2.0 (Trusted Platform Module).
Mjedisi i sistemit është minimalizuar dhe përmban vetëm komponentët e nevojshëm për të nisur Incus. Në këtë ambient mungon shell-i komandues dhe mundësitë tradicionale për menaxhim nga linja e komandës ose lidhja e largët përmes SSH. Në vend të kësaj, të gjitha operacionet e menaxhimit dhe konfigurimit bëhen vetëm përmes REST API-së së sistemit Incus me autentifikimin e certifikatës TLS të klientit ose përmes OIDC (OpenID Connect). Menaxhimi i të gjitha serverëve bëhet në mënyrë qendrore përmes ndërfaqes web të Operations Center ose ndërfaqes CLI të Incus. Për transferimin e konteinerave dhe makinave virtuale nga sisteme të tjera, si VMware vCenter, ofrohet Migration Manager.
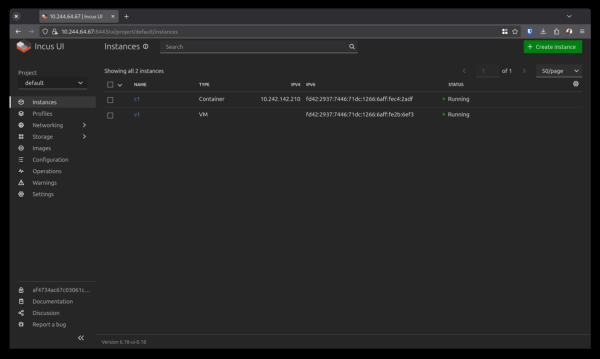
Për të marrë imazhin boot, përdoret një gjenerator online që lejon përgatitjen e imazhit në bazë të parametrave të dhënë dhe për mënyrën e seed-arkivave me konfigurimet, siç janë TLS-certifikat për qasje nga klienti, identifikuesi i njësisë bllokuese për instalimin dhe konfigurimin e rrjetit (në mënyrë standarde rrjeti konfigurohet përmes DHCPv4 ose SLAAC (Konfigurimi i Adresave pa Shtet)). Rezhimi interaktiv i instalimit nuk mbështetet — të gjitha parametrat për instalimin dhe konfigurimin fillestar përcaktohen përmes bllokut të integruar të konfigurimit, i dërguar gjatë ngarkimit të parë. Mbështetet instalimi i imazhit të IncusOS si mbi pajisje, ashtu edhe në makina virtuale nën menaxhimin e platformave libvirt, Incus, Proxmox, VirtualBox dhe VMware.
Mundësitë e lidhura me ruajtjen:
- ngritja automatike e një puli lokal ZFS;
- krijimi i pulave të komplikuara ZFS mbi disqe shtesë;
- mbështetje për NVME-over-TCP, iSCSI, Fiber Channel dhe Multipath;
- mundësia e krijimit të konfigurimeve klasterike LVM mbi Fiber Channel, NVME-over-TCP ose iSCSI;
- mundësia e krijimit të depozita software mbi bazën e sistemit të ndarë Ceph.
Mundësitë rrjetësore:
- mbështetje automatike për VLAN kur operon në rezhimin e urës rrjetësore, e cila thjeshton lidhjen e makinave virtuale me çdo ndërfaqe rrjeti;
- mbështetje për agregimin e kanaleve të komunikimit;
- mbështetje për LLDP (Protokolli i Zbulimit të Shtresës së Lidhes);
- mbështetje për proxy të korporatave (duke përfshirë autentifikimin përmes Kerberos);
- mbështetje për NTP (Protokolli i Kohës të Rrjetit);
- mundësia e ruajtjes së log-eve në një server të jashtëm përmes syslog;
- mbështetje për OVS/OVN për rrjete të definuara nga software OVS (Open vSwitch) dhe OVN (Rrjeti Virtual të Hapur);
- mbështetje e integruar VPN-rrjeti Tailscale (në planet mbështetje për Netbird).
Burimi: opennet.ru
