

Një grup hulumtuesish nga Universiteti i Pekinit, Universiteti Tsinghua dhe Universitete Texas në Dallas klasa e re e sulmeve DoS - RangeAmp, e bazuar në përdorimin e header-it HTTP për të organizuar përforcimin e trafikut përmes rrjeteve të shpërndarjes së përmbajtjes (CDN). Esenca e metodës është se për shkak të veçorive të përpunimit të header-eve Range në shumë CDN, sulmuesi mund të kërkojë përmes CDN një byt nga një skedar i madh, por CDN do të ngarkojë nga serveri i synuar të gjithë skedarin ose një bllok shumë më të madh të dhënash për ta vendosur në cache. Grada e përforcimit të trafikut gjatë një sulmi të tillë, në përputhje me CDN, varion nga 724 deri në 43330 herë, e cila mund të përdoret për të mbingarkuar trafikun e ardhshëm të CDN ose për të reduktuar kapacitetin e kanalit të fundit të lidhjes me faqen e viktimës.
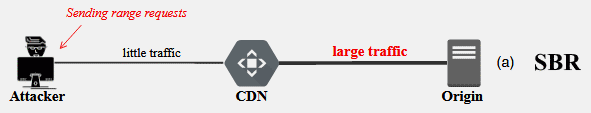
Header-i Range i jep klientit mundësinë të përcaktojë kufijtë e pozita në skedar që duhen ngarkuar në vend të dorëzimit të skedarit të plotë. Për shembull, klienti mund të tregojë "Range: bytes=0-1023" dhe serveri do të dërgojë vetëm 1024 byta të parë të të dhënave. Një mundësi e tillë është e kërkuar për ngarkimin e skedarëve të mëdhenj - përdoruesi mund të ndalë ngarkimin dhe më pas ta vazhdojë nga pozita e ndërprerë. Kur tregohet "bytes=0-0", standardi parashikon dorëzimin e bytit të parë në skedar, "bytes=-1" - të fundit, "bytes=1-" - duke filluar nga 1 byt dhe deri në fund të skedarit. Lejohet transmetimi i disa kufijve në një header, për shembull "Range: bytes=0-1023,8192-10240".
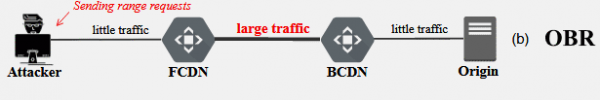
Shtohet një variant i dytë i sulmit, i fokusuar në rritjen e ngarkesës në rrjet gjatë kalimit të trafikut përmes një CDN tjetër, i cili përdoret si proxy (për shembull, kur Cloudflare vepron si frontend (FCDN) dhe Akamai si backend (BCDN)). Metoda i ngjan sulmit të parë, por lokalizohet brenda rrjeteve CDN dhe lejon rritjen e trafikut gjatë kërkesave përmes CDN-ve të tjera, duke rritur ngarkesën mbi infrastrukturën dhe duke ulur cilësinë e shërbimit.
Ideja është që sulmuesi dërgon kërkesa të shumëfishta Range në CDN, si "bytes=0-,0-,0-…", "bytes=1-,0-,0-…" ose "bytes=-1024,0-,0-…". Këto kërkesa përmbajnë një numër të madh rangesh "0-", duke nënkuptuar dhënien e skedarit nga pozita zero deri në fund. Për shkak të implementimit të papërshtatshëm të analizës së ranges në lidhjen e parë CDN me të dytin, për çdo range "0-" kthehet file i plotë (rangesh nuk aggregohen, por shqyrtohen radhazi), nëse në kërkesën fillestare të dërguar nga sulmuesi ka përsëritje dhe ndërthurrje rangesh. Shkalla e përforcimit të trafikut në një sulm të tillë është nga 53 deri në 7432 herë.
Gjatë procesit të hulumtimit u shqyrtua sjellja e 13 CDN -
Akamai, Alibaba Cloud, Azure, CDN77, CDNsun, Cloudflare, CloudFront, Fastly, G-Core Labs, Huawei Cloud, KeyCDN, StackPath dhe Tencent Cloud. Të gjithë CDN e shqyrtuar lejuan llojin e parë të sulmit ndaj serverit përfundimtar. Varianti i dytë i sulmit ndaj CDN i ishte nënshtruar 6 shërbimeve, nga të cilat katër mund të veprojnë në sulm si front-end (CDN77, CDNsun, Cloudflare dhe StackPath) dhe tri si back-end (Akamai, Azure dhe StackPath). Forcimi më i madh arrihet në Akamai dhe StackPath, të cilat lejojnë caktimin në headerin Range të më shumë se 10,000 rangesh. Pronarët e CDN u njoftuan për vulnerabilitetet rreth 7 muaj më parë dhe deri në momentin e zbuluar publikisht, 12 nga 13 CDN kishin eliminuar problemet e identifikuara ose kishin shprehur gatishmërinë për t'i eliminuar (vetëm shërbimi StackPath nuk u përgjigj).
Burimi: opennet.ru
