

Kompania Google publikoi versionin e ri të shfletuesit web Chrome 112. Në të njëjtën kohë, është në dispozicion një version stabil i projektit të lirë Chromium, i cili është baza e Chrome. Shfletuesi Chrome dallon nga Chromium për përdorimin e logos së Google, praninë e sistemit të njoftimit në rast crashes, moduli për riprodhimin e përmbajtjes video të mbrojtur nga kopjimi (DRM), sistemi automatik i përditësimeve, aktivizimi konstant i izolimit Sandbox, ofrimi i çelësave për Google API dhe transmetimi i parametrave RLZ gjatë kërkimit. Për ata që kanë nevojë për më shumë kohë për përditësimin, mbështetet veçmas dega Extended Stable, e cila shoqërohet me 8 javë. Versioni i ardhshëm i Chrome 113 është planifikuar për 2 maj.
Ndryshimet kryesore në Chrome 112:
- Funksionaliteti i ndërfaqes 'Kontrolli i Sigurisë' (Safety check) është zgjeruar, duke treguar një përmbledhje të mundshme për probleme me sigurinë, të tilla si përdorimi i fjalëkalimeve të comprometuar, gjendja e kontrollit të faqeve të dëmshme (Safe Browsing), praninë e përditësimeve të painstaluara dhe identifikimin e shtesave të dëmshme. Në versionin e ri është realizuar refugatimi automatik i autorizimeve të dhëna më parë për faqet e vizituara prej kohësh, si dhe janë shtuar mundësi për çaktivizimin e refugatimit automatik dhe rikthimin e autorizimeve të refugatuara.
- Përdoruesve u ndalohet të vendosin pronën document.domain për të aplikuar kushtet e same-origin në burimet që ngarkohen nga nën-domenet e ndryshme. Nëse është e nevojshme të vendoset një kanal komunikimi ndërmjet nën-domenesh, duhet të përdoret funksioni postMessage() ose API-ja Channel Messaging.
- Mbështetje për ekzekutimin e aplikacioneve të specializuara web Chrome Apps në platforma Linux, macOS dhe Windows është ndalur. Në vend të Chrome Apps, duhet të përdoren aplikacione të veçanta web bazuar në teknologjinë Progressive Web Apps (PWA) dhe Web API-të standarde.
- Në ruajtjen e brendshme të çertifikatave rrënjësore të autoriteteve të certifikimit (Chrome Root Store) është përfshirë përpunimi i kufizimeve të emrave për çertifikatate rrënjë (për shembull, një çertifikatë rrënjë specifike mund t'i lejohet të gjenerojë çertifikata vetëm për një nivel të caktuar). të domenëve Në Chrome 113 është planifikuar kalimi në përdorimin e Chrome Root Store dhe mekanizmit të verifikimit të çertifikatave të integruar në platformat Android, Linux dhe ChromeOS (në Windows dhe macOS kalimi në Chrome Root Store është realizuar më parë).
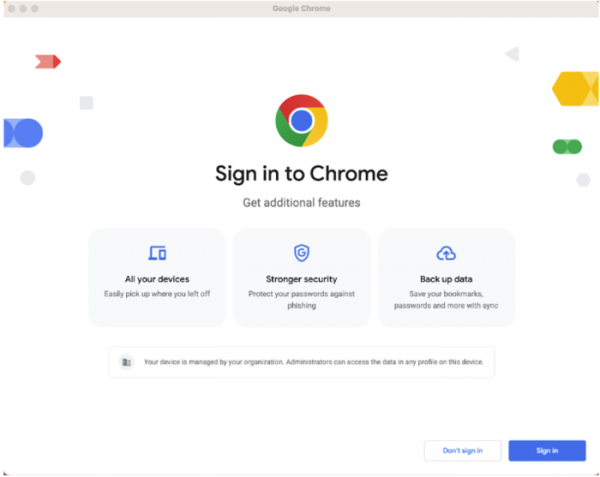
- Për një pjesë të përdoruesve është ofruar një ndërfaqe më e thjeshtë për lidhjen e llogarisë në Chrome.

- Ofron mundësinë e eksportit dhe krijimit të kopjeve rezervë në arkivuesin Google (Google Takeout) për të dhënat që përdoren gjatë sinkronizimit të kopjeve të ndryshme të Chrome dhe që kanë llojet AUTOFILL, PRIORITY_PREFERENCE, WEB_APP, DEVICE_INFO, TYPED_URL, ARC_PACKAGE, OS_PREFERENCE, OS_PRIORITY_PREFERENCE dhe PRINTER.
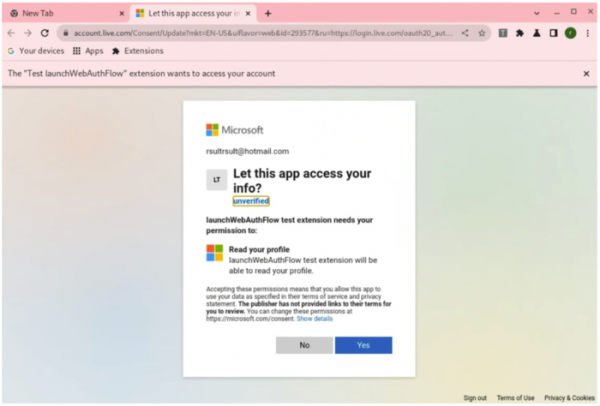
- Faqja e autentifikimit të shtesave të bazuara në Web Auth Flow tani shfaqet në tab, e jo në një dritare të veçantë, çka lejon ndjekjen e URL-së për t'u mbrojtur nga phishing. Zbatimi i ri ndan gjendjen e përbashkët të lidhjes për të gjitha tabs dhe ruan gjendjen pas rindezjes.

- Nga Service Worker-at e shtesave të shfletuesit është lejuar qasja në API-në WebHID, e cila është e destinuar për qasje të ulët në pajisjet HID (pajisje të ndërveprimit me njeriun, tastiera, maus, gamepad, panel kontrolli) dhe organizimin e funksionimit pa pasur në sistem drejtorë specifikë. Ndryshimi është bërës për të siguruar kalimin në versionin e tretë të manifestit të shtesave të Chrome, të cilat më parë kërkonin WebHID nga faqet e prapave.
- Në CSS është shtuar mbështetje për rregulla të ngjitura, të përcaktuara përmes selektorit "nesting". Rregullat e ngjitura ofrojnë mundësinë për të zvogëluar madhësinë e skedarit CSS dhe për të hequr selektorët e përsëritur. .nesting { color: hotpink; > .is { color: rebeccapurple; > .awesome { color: deeppink; } } }
- Shtuar atributi CSS animation-composition, i cili mundëson përdorimin e operacioneve kompozite për aplikimin e njëkohshëm të disa animacioneve, që prekin të njëjtin atribut.
- Lejohet kalimi i butonit submit në ndërtuesin FormData, i cili mundëson krijimin e objekteve FormData me të njëjtin set të dhënash që do të dërgoheshin përmes dërgimit të formës origjinale pas klikimit të butonit.
- Në shprehjet e rregullt me flagun "v" është shtuar mbështetje për operacionet e vendosjes (set), literale të vargjeve, klasa të ngjitura dhe pronësi të vargjeve unicode, të cilat e thjeshtojnë krijimin e shprehjeve të rregullta që mbulojnë simbole të caktuara Unicode. Për shembull, konstrukti "\/[\p{Script_Extensions=Greek}&&\p{Letter}]/v" lejon mbulimin e të gjithë simboleve greke.
- Algoritmi i zgjedhjes së fokusit fillestar për dialogët e krijuar duke përdorur elementin <dialog> është përmirësuar. Fokusi i inputit tani vendoset në elementet e lidhura me inputin me tastierë, dhe jo drejtpërdrejt në elementin <dialog>.
- Në WebView ka filluar testimi i kalimit të titullit X-Requested-With në klasën e elementeve të skaduara.
- Mbështetje eksperimentale (origin trial) për lidhjen e mbledhësve të plehrave për WebAssembly është shtuar.
- Në WebAssembly është shtetur kodi objektiv për rekurzionin e drejtpërdrejtë dhe të tërthortë (tail-call).
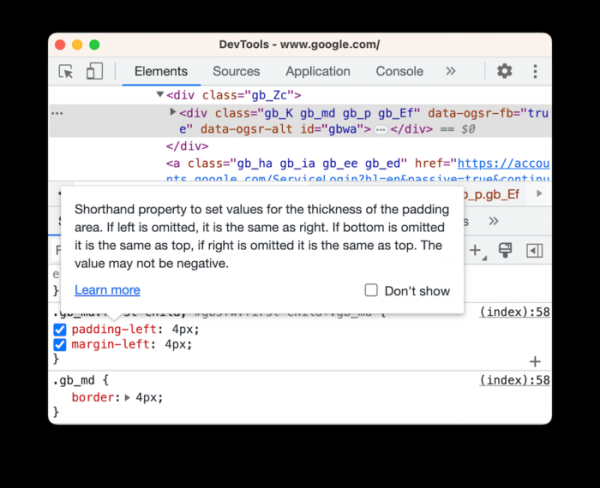
- Janë bërë përmirësime në mjetet për zhvilluesit web. Është shtuar mbështetje për CSS-në e vendosur. Në skedën Rendering është shtuar një modalitet i simulimit të kontrastit të ulët, duke lejuar vlerësimin e asaj si e shohin faqen njerëzit me ndjeshmëri të zvogëluar të kontrastit. Në konsolën web është realizuar ndarja e mesazheve që lidhen me pikë për ndalimin e kushteve dhe pikë logimi (logpoint). Në panelin për punën me stile janë shtuar sugjerime me informacion të shkurtër mbi qëllimin e pronarëve CSS.

Përveç novacioneve dhe rregullimeve të gabimeve, versioni i ri ka eliminuar 16 vulnerabilitete. Shumica e vulnerabiliteteve janë zbuluar si rezultat i testeve automatike me mjetet AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. Nuk janë identifikuar probleme kritike që lejojnë rrethimin e të gjitha niveleve të mbrojtjes së shfletuesit dhe ekzekutimin e kodit në sistem jashtë ambientit sandbox. Në kuadër të programit të shpërblimeve për zbulimin e vulnerabiliteteve për këtë lëshim, kompania Google ka paguar 14 shpërblime për një shumë totale prej 26.5 mijë dollarëve amerikanë (tri shpërblime prej 5000 dollarësh dhe 1000 dollarësh, dy shpërblime prej 2000 dollarësh dhe një shpërblim prej 1000 dhe 500 dollarësh). Shuma e 4 shpërblimeve ende nuk është përcaktuar.
Burimi: opennet.ru
