

Kompania Google lëshimi i shfletuesit web . Në të njëjtën kohë një publikim stabil i projektit të lirë , që shërben si baza e Chrome. Shfletuesi Chrome përdorimin e logove të Google, praninë e sistemit për dërgimin e njoftimeve në rast rrëzimi, mundësinë për të ngarkuar modulin Flash sipas kërkesës, module për riprodhimin e përmbajtjes së mbrojtur (DRM), sistemin automatik të instalimit të përditësimeve dhe transmetimin gjatë kërkimit Lëshimi i ardhshëm i Chrome 81 është planifikuar për 17 mars.
:
- Për një përqindje të vogël përdoruesish është propozuar funksioni i grupimit të tab-eve, duke lejuar bashkimin e disa tab-eve me destinacione të ngjashme në grupe të ndara vizualisht. Çdo grup mund t'i caktohet një ngjyrë dhe emër. Përdoruesit që nuk e kanë marrë pjesën në valën e parë të aktivizimit mund të aktivizojnë mbështetje për grupimin përmes opsionit «chrome://flags/#tab-groups».
- Shtuar mbështetje për funksionin , duke lejuar krijimin e lidhjeve të fjalëve ose frazave të veçanta, pa pasur nevojë të shënohet drejtpërdrejt në dokument me etiketën «a name» ose pronën «id». Sintaksa e këtyre lidhjeve pritet të miratohet si standard web, i cili aktualisht është në fazën . Maskimi për kalimin (në thelb kryhet një kërkese me rrotullim) ndahet nga anku i zakonshëm me shenjën «:~:». Për shembull, kur hapet lidhja «https://opennet.ru/52312/#:~:text=Chromе», faqja do të lëvizë në pozitat me përmendjen e parë të fjalës «Chromе» dhe kjo fjalë do të jetë e shndritur.
- një kufizim më të rëndë mbi transmetimin e Cookie-ve midis faqeve, për kërkesat jo-HTTPS duke ndaluar përpunimin e cookie-ve të palëve të treta që vendosen kur vizitoni faqe të tjera nga domeni i faqes aktuale. Cookie-t e këtij lloji përdoren për ndjekjen e lëvizjeve të përdoruesve midis faqeve në kodin e rrjeteve reklamuese, widget-eve të rrjeteve sociale dhe sistemeve të web-analitikës. Kujtojmë se kontrolli mbi transmetimin e cookie-ve përdor atributin SameSite të specifikuar në titullin Set-Cookie, i cili tani është në vlerën e paracaktuar «SameSite=Lax», duke kufizuar dërgimin e cookie-ve për nënkërkesat ndërsite, siç është një kërkesë për imazhe ose ngarkimin e përmbajtjes përmes iframe nga një faqe tjetër. Faqet mund të tejkalojnë modin e paracaktuar të SameSite duke specifikuar qartë vlerën SameSite=None në vendosjen e cookie-ve. Për më tepër, vlera SameSite=None për cookie-t mund të vendoset vetëm në modin Secure (vepron për lidhjet përmes HTTPS). Ndryshimi do të fillojë gradualisht më 17 shkurt, fillimisht për një përqindje të vogël të përdoruesve, dhe pastaj gradualisht duke zgjeruar mbulimin.
- mbrojtja nga njoftimet e bezdisshme që lidhen me konfirmimin e autorizimeve. Duke qenë se një aktivitet i tillë, siç është spam-i me kërkesa për marrjen e njoftimeve push, ndërpret punën e përdoruesit dhe e shpërqendron atë nga veprimet në dialogët e konfirmimit, në Chrome 80 në vend të një dialogu të veçantë, tani mund të shfaqet një informacion në shiritin e adresës me një paralajmërim për bllokimin e kërkesës për autorizim, i cili më pas minimizohet në një indikator me imazhin e një ziljoti të mbyllur. Nëse klikohet mbi indikatorin, përdoruesi mund të aktivizojë ose refuzojë autorizimin e kërkuar në çdo moment të përshtatshëm. Rejimi i ri do të aktivizohet përzgjedhësisht për përdoruesit që zakonisht bllokonin kërkesa të tilla, si dhe për faqet ku ka një përqindje të madhe të refuzimit të kërkesave. Për të aktivizuar këtë rejim të ri për të gjitha kërkesat, është shtuar një opsion i veçantë në cilësimet (chrome://flags/#quiet-notification-prompts).
- shfaqja e dritareve të hapura (thirrja e metodës window.open()) dhe dërgimi i kërkesave sinkrone XMLHttpRequest në menaxherët e ngjarjeve të mbylljes ose fshehjes së faqes (unload, beforeunload, pagehide dhe visibilitychange);
- Propozohet një fillim nga ngarkimi i përmbajtjes multimedia të kombinuar (kur në një faqe HTTPS ngarkohen burime nëpërmjet protokollit http://). Në faqet e hapura përmes HTTPS, tani do të zëvendësohen automatikisht lidhjet "http://" me "https://" në blloqet që lidhen me riprodhimin e tingujve dhe videove. Nëse një burim audio ose video nuk është e disponueshme për https, ngarkimi i tij bllokohet (në mënyrë manuale mund të shënohet bllokimi përmes menusë që është e aksesueshme përmes simbolet të kyçit në shiritin e adresës).
Imazhet do të vazhdojnë të ngarkohen pa ndryshime (zëvendësimi automatik do të aplikohet në Chrome 81), por për zëvendësimin në https ose bllokimin e imazheve, zhvilluesit e faqeve do të kenë në dispozicion pronat CSP upgrade-insecure-requests dhe block-all-mixed-content. Për skenaret dhe iframe, bllokimi i përmbajtjes së kombinuar ishte realizuar më parë.
- Ka filluar gradualisht i mbështetjes FTP. Në mënyrë të paracaktuar, mbështetje për FTP ende ruhet, por do të eksperiment, në kuadër të të cilit për një përqindje të caktuar përdoruesish mbështetje FTP do të çaktivizohet (për t'u kthyer duhet të hapni shfletuesin me opsionin «—enable-ftp»). Kujtojmë se në publikimet e kaluara është çaktivizuar tashmë shfaqja në dritaren e shfletuesit të përmbajtjes së burimeve të ngarkuara përmes protokollit «ftp://» (p.sh., është ndaluar shfaqja e dokumenteve HTML dhe skedave README), është ndaluar përdorimi i FTP për ngarkimin e sub-burimeve nga dokumentet dhe është çaktivizuar mbështetja për proxy për FTP. Megjithatë, deri tani ka mbetur mundësia për ngarkimin e skedarëve përmes lidhjeve të drejtpërdrejta dhe shfaqjen e përmbajtjes së katalogëve.
-
mundësia e përdorimit të imazheve vektoriale SVG si ikonë e faqes (favicon). - Në cilësimet është shtuar mundësia e çaktivizimit selektiv të llojeve të ndryshme të të dhënave që dërgohen gjatë sinkronizimit ndërmjet shfletuesve.
- Për përdoruesit e korporatave të administruar në mënyrë qendrore është shtuar një rregull , që lejon ndalimin e instalimit të shtesave të jashtme në pajisje.
- Është realizuar kontrolli njëherësh i tërë zinxhirit të pronave ose thirrjeve në JavaScript. Për shembull, kur i qaseni «db.user.name.length» më parë duhej të kontrollonit përkufizimin e të gjitha komponenteve hap pas hapi, për shembull, përmes «if (db && db.user && db.user.name)». Tani me operacionin «?.» mund të qaseni në vlerën «db?.user?.name?.length» pa kontrollime paraprake dhe një qasje e tillë nuk do të çojë në shfaqjen e gabimit. Në rast problemesh (nëse ndonjë komponent është përpunuar si null ose undefined) do të jepet si rezultat vlera «undefined».
- Në JavaScript është propozuar një operator i ri logjik bashkues ««, i cili kthen operandin e djathtë nëse operandi i majtë është NULL ose undefined, dhe anasjelltas. Për shembull, «const foo = bar ?? ‘string default'» nëse bar është null, do të kthejë stringun ose vlerën e bar në rastin e kundërt, përfshirë kur bar është 0 dhe ‘ ‘, ndryshe nga operatori «||».
- Në modin Origin Trials (mundësi eksperimentale, që kërkon aktivizim të veçantë ) është propozuar API Content Indexing. Provimi i origjinës nënkupton mundësinë e punës me këtë API nga aplikacionet e ngarkuara nga localhost ose 127.0.0.1, ose pas regjistrimit dhe marrjes së një token-i të veçantë, i cili vepron për një kohë të kufizuar për një sit të caktuar. API , ofron metadata për përmbajtjen që më parë është ruajtur nga aplikacionet në internet që funksionojnë në modalitetin Progressive Web Apps (PWS). Aplikacioni mund të ruajë në anën e shfletuesit të dhëna të ndryshme, duke përfshirë imazhe, video dhe artikuj, dhe kur humbet lidhja në rrjet, mund t'i përdorë ato duke përdorur API Cache Storage dhe IndexedDB. Content Indexing API ofron mundësinë për të shtuar, gjetur dhe eliminuar burime të tilla. Ky API përdoret tashmë në shfletues për të renditur listën e faqeve dhe të dhënave multimedia që janë të disponueshme për t'u parë offline.
- Kjo është stabilizuar dhe tani shpërndahet jashtë Origin Trials me API-në , i cili i lejon përdoruesit të zgjedhin regjistrime nga lista e kontakteve dhe të dërgojnë detaje të caktuara mbi to në faqe. Kur është bërë kërkesa, përkufizohet lista e vetive që duhet të merret. Këto veti shfaqen qartë për përdoruesin, i cili merr vendimin për të transmetuar ose jo këto veti. API mund të përdoret, për shembull, në një klient web për postë për të zgjedhur marrësit për një letër të dërguar, në një aplikacion web me funksion VoIP për të iniciuar një telefonatë në një numër të caktuar ose në një rrjet social për të gjetur miqtë e regjistruar. Në këtë kuadër, janë ofruar disa veti të reja të Kontrolluesit të Kontaktit në kuadër të Origin Trials: përveç emrit dhe mbiemrit, email-it dhe numrit të telefonit të mëparshëm, është shtuar mundësia e transmetimit të adresës postare dhe një imazhi.
- Në Web Workers një mënyrë e re për ngarkimin e moduleve ECMAScript, që lejon të anashkalohet përdorimi i funksionit importScripts(), i cili bllokon punën e punonjësit gjatë përpunimit të skriptit të importuar dhe e ekzekuton atë në kontekstin global. Mënyra e re parashikon krijimin e moduleve speciale për Web Workers, të cilat mbështesin mekanizmat standardë të importit të JavaScript dhe mund të ngarkohen dinamikisht, pa e bllokuar ekzekutimin e punonjësit. Për ngarkimin e moduleve, në konstruktorin e Worker është parashikuar një lloj i ri burimi — ‘module’:
const worker = new Worker(‘worker.js’, {
type: ‘module’
}); - një mundësi e integruar e përpunimit në JavaScript të rrjedhave të kompresuara, që nuk kërkon përdorimin e bibliotekave të jashtme. Për kompresimin dhe çkaje janë shtuar API . Mbështetet kompresimi duke përdorur algoritmet gzip dhe deflate.
const compressionReadableStream
= inputReadableStream.pipeThrough(new CompressionStream(‘gzip’)); - Shtuar pronën CSS ‘«, e cila lejon ndarjet në nivelin e çdo simboli tipografik, duke përfshirë ndarjet pranë simboleve të pikësimit, hapësirave të paracaktuara (<pre>) dhe në mes të fjalëve. E shtuar gjithashtu është pronësia CSS «» e cila lejon të thyhet sekuenca e karaktereve të padisashme në çdo vend, nëse në linjë nuk mund të gjenden pozita e përshtatshme për ndarje.
- Për kontekstin mediatik, i trajtuar në mënyrë të enkriptuar, është realizuar mbështetje për metodën , e cila ofron informacione mbi mundësitë e shfletuesit lidhur me dekodimin e përmbajtjes së mbrojtur (p.sh., metoda e specifikuar mund të përdoret për të zgjedhur skenarët e dekodimit me cilësi të lartë ose për të kursyer energjinë duke marrë parasysh bandën e disponueshme dhe madhësinë e ekranit).
- Shtuar metoda , nëpërmjet së cilës mund të merret informacion mbi performancën e luajtjes së videos për të rregulluar bitrate, rezolutën dhe parametra të tjerë të videos.
- Në API , i cili thjeshton integrimin me sistemet ekzistuese të pagesave, është shtuar mundësia të përpunimit të adresës dhe informacionit të kontaktit të një përpunuesi të jashtëm të sistemit të pagesave (aplikacioni i sistemit të pagesave mund të ketë informacione më të sakta se shfletuesi).
- Është shtuar mbështetje për HEADER-in HTTP , duke lejuar dërgimin e metadata të tjera lidhur me llojin e përmbajtjes të lidhur me kërkesën (p.sh., për një kërkesë përmes etiketës img tregohet lloji «image», për fontet – «font», për skriptet – «script», për stilet – «style» etj.). Bazuar në llojin e specifikuar, serveri mund të marrë masa për të mbrojtur nga disa lloje sulmesh (p.sh., është e pamundur që një lidhje për përpunuesin e transferimit të parave të jepet përmes etiketës img, prandaj këto kërkesa nuk duhet të përpunohen).
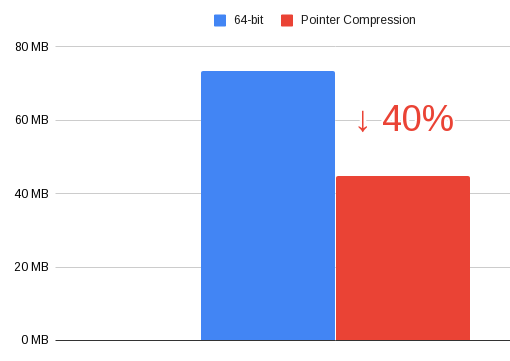
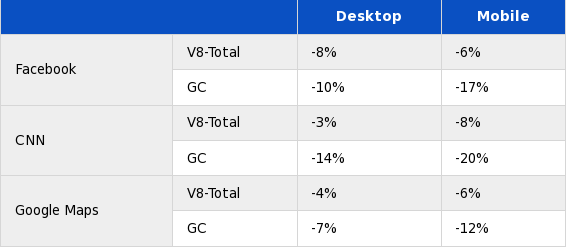
- Në motorin JavaScript V8 ruajtja e treguesve në heap. Në vend të një vlerë të plotë 64-bits, është siguruar ruajtja e vetëm bitëve të poshtëm unikë të treguesve. Një optimizim i tillë ka lejuar të zvogëlohet konsumimi i memories në heap me 40%, në kurriz të uljes së performancës me 3-8%.


- në mjete për zhvilluesit web:
- Në web-konsolë është shfaqur mundësia e tejkalimit të shprehjeve let dhe class.
- Janë përmirësuar mjetet për debuggimin e WebAssembly. Është shtuar mbështetje për për debug-in hap pas hapit, për të vendosur piketat e ndalesës dhe për të analizuar gjurmët e stack në kodin burimor në të cilin është shkruar aplikacioni WebAssembly.
- Paneli për analizimin e aktivitetit rrjetësor është përmirësuar. Është shtuar mundësia e shikimit të zinxhirit të thirrjeve të skripteve që lidhen me iniciimin e kërkesës.
Janë shtuar kolona të reja Path dhe URL, ku shfaqet rruga absolute dhe URL e plotë për çdo burim rrjeti. Është siguruar theksi i kërkesës së zgjedhur në diagramin përmbledhës.
- Në skedën Kushtet e Rrjetit është shtuar opsioni për të ndryshuar parametrin User-Agent.
- Është propozuar një ndërfaqe e re për konfigurojën e panelit të auditi.
- Në tab është ofruar zgjedhja e mbledhjes së të dhënave të përmbushjes për çdo funksion ose për çdo bllok kodi (statistika më të detajuara, por kërkon më shumë burime).
- Në web-konsolë është shfaqur mundësia e tejkalimit të shprehjeve let dhe class.
- Veprimi i manifestit AppCache (technologjia për organizimin e punës së aplikacionit web në modalitet offline) me katalogun aktual të faqes (nëse manifesti është ngarkuar nga www.example.com/foo/bar/, atëherë mundësia e përkufizimit të URL do të vlejë vetëm brenda /foo/bar/). Në Chrome 82, mbështetje për AppCache planifikohet të hiqet plotësisht. Si arsye për këtë është përmendur dëshira për t'u ndarë nga njëra nga vektorët për kryerjen e sulmeve, të lidhura me skriptimin mes faqeve. Në vend të AppCache, rekomandohet përdorimi i API-së .
- mbështetje për API-në e vjetruar WebVR 1.1, për të cilën mund të përdoret API , që lejon qasje në komponentët për krijimin e realitetit virtual dhe të shtuar dhe unifikon punën me klasat e ndryshme të pajisjeve, nga helmët e virtualitetit të qëndrueshëm deri në zgjidhjet mobile.
- Përpunuesit e protokollit, të lidhur përmes metodave registerProtocolHandler() dhe unregisterProtocolHandler(), tani mund të punojnë vetëm në një kontekst të sigurt (me qasje përmes HTTPS).
Përveç risive dhe korrigjimeve të gabimeve në versionin e ri, janë eliminuar . Shumica e vulnerabiliteteve janë identifikuar si rezultat i testimeve automatike me mjete , , , dhe . Nuk janë identifikuar probleme kritike, të cilat lejojnë kalimin të gjitha niveleve të mbrojtjes së shfletuesit dhe ekzekutimin e kodit në sistem përtej ambientit sandbox. Në kuadër të programit të shpërblimeve për identifikimin e vulnearbilteteve për këtë version, kompania Google ka shpërblyer 37 shpërblime me vlerë 48 mijë dollarë (një shpërblim $10000, tri shpërblime $5000, tri shpërblime $3000, katër shpërblime $2000, tri shpërblime $1000 dhe gjashtë shpërblime $500). Vlera e 17 shpërblimeve për momentin nuk është e përcaktuar.
Burimi: opennet.ru
