

Kompania Google publikoi shlirimet e shfletuesit web Chrome 92. Në të njëjtën kohë, lëshohet një version i stabil i projektit të hapur Chromium, i cili është baza e Chrome. Shfletuesi Chrome dallon për përdorimin e logove të Google, sistemin e dërgimit të njoftimeve në rast dështimi, modulet për përcjelljen e përmbajtjes video të mbrojtur (DRM), sistemin automatik të instalimit të përditësimeve dhe dërgimin e parametrave RLZ gjatë kërkimeve. Shliruese tjetër e Chrome, 93, është e planifikuar për 31 gusht.
Ndryshimet kryesore në Chrome 92:
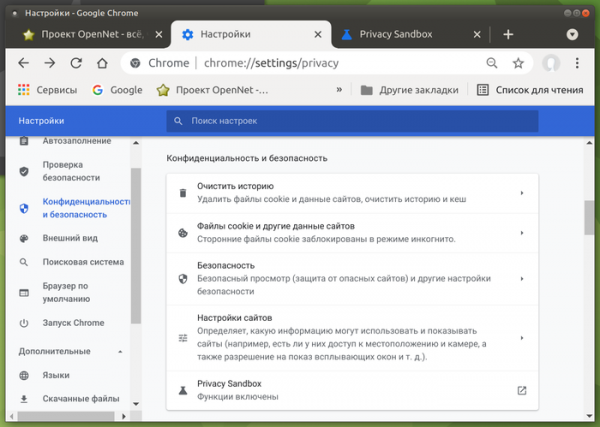
- Në cilësime është shtuar mjete për menaxhimin e aktivizimit të komponentëve Privacy Sandbox. Përdoruesit tani kanë mundësinë të çaktivizojnë teknologjinë FLoC (Federated Learning of Cohorts), zhvilluar nga Google për të zëvendësuar cookies që ndjekin lëvizjet me "kohorte", të cilat i lejojnë të grupohen përdoruesit me interesa të ngjashme, pa i identifikuar individët. Kohortat llogariten nga shfletuesi duke përdorur algorithma të mësimit të makinerisë për të dhënat e historikut të vizitave dhe përmbajtjes që hapet në shfletues.

- Për përdoruesit e sistemeve desktop, është aktivizuar ë cache-i i kalimeve (Back-forward cache) për parazgjedhje, e cila siguron kalim të menjëhershëm gjatë përdorimit të butonave "Pas" dhe "Përpara" ose gjatë navigimit në faqet e shikuara më parë të faqes aktuale. Më parë, cache-i i kalimeve ishte në dispozicion vetëm në ndërtimet për platformën Android.
- Izolimi i faqeve dhe shtesave është forcuar në procese të ndryshme. Nëse më parë mekanizmi i Izolimit të Faqeve siguronte izolimin e faqeve nga njëra-tjetra në procese të ndryshme, si dhe ndante të gjitha shtesat në një proces të veçantë, tani në këtë version është zbatuar ndarja e shtesave të shfletuesit në mënyrë të veçantë për secilën shtesë, që ka lejuar krijimin e një barrierë së re për mbrojtjen nga shtesat e dëmshme.
- Ka një rritje të rëndësishme në performancë dhe efikasitetin e përcaktimit të phishing-ut. Shpejtësia e identifikimit të phishing-ut në bazë të analizës lokale të imazheve është rritur deri në 50 herë në gjysmën e rasteve, dhe në 99% të rasteve është më e shpejtë të paktën 2.5 herë. Koha mesatare e klasifikimit të phishing-ut për imazhet ka rënë nga 1.8 sekonda në 100 ms. Përgjithësisht, ngarkesa në CPU, e krijuar nga të gjitha proceset e renditjes, është reduktuar me 1.2%.
- Në numrin e porteve të ndaluara rrjetore janë shtuar portet 989 (ftps-data) dhe 990 (ftps). Më parë ishin bllokuar portet 69, 137, 161, 554, 1719, 1720, 1723, 5060, 5061, 6566 dhe 10080. Për portet në listën e zezë bllokohet dërgimi i kërkesave HTTP, HTTPS dhe FTP me qëllim mbrojtjen nga sulmi NAT slipstreaming, që lejon, në hapjen e një faqeje web të përgatitur nga agresori në shfletues, vendosjen e një lidhjeje rrjetore me serverin e agresorit në çdo port UDP ose TCP në sistemin e përdoruesit, pavarësisht nga përdorimi i një game adrese të brendshme (192.168.x.x, 10.x.x.x).
- Kërkesa për përdorimin e verifikimit të dyfishtë nga zhvilluesi është futur për publikimin e shtesave të reja ose rinovimeve në Chrome Web Store.
- Është siguruar çaktivizimi në shfletues i shtesave tashmë të instaluara, nëse ato janë fshirë nga katalogu i Chrome Web Store për shkak të shkeljes së rregullave.
- Kur dërgohen kërkesa DNS, në rastin e përdorimit të serverëve klasikë DNS, përveç rekordit 'A' dhe 'AAAA' për përcaktim, IP-adresat tani gjithashtu kërkohet rekordi DNS 'HTTPS', përmes të cilit kalohen parametrat që mundësojnë përshpejtimin e vendosjes së lidhjeve HTTPS, siç janë cilësimet e protokollit, çelësat për enkriptimin TLS ClientHello dhe lista e nën-domenëve alias.
- Nga blloqet iframe, të ngarkuara nga të domenëve, që nuk përputhen me domainin e faqeve aktuale, ndalohet thirrja e dialogëve JavaScript window.alert, window.confirm dhe window.prompt. Ky ndryshim do të mbrojë përdoruesit nga keqkuptimet, të lidhura me përpjekjet për të paraqitur një njoftim të jashtëm si një kërkesë nga faqja kryesore.
- Në faqen e re të skedave është siguruar shfaqja e listës së dokumenteve më të kërkuara, të ruajtura në Google Drive.
- Është mundësuar ndryshimi i emrit dhe ikonës për aplikacionet PWA (Progressive Web Apps).
- Për një numër të vogël rastësor të formave web, të lidhura me futjen e adresës ose numrit të kartës së kreditit, si eksperiment do të çaktivizohet shfaqja e rekomandimeve për plotësimin automatik.
- Në versionin për sisteme desktop, opsioni për kërkimin sipas imazhit (në pikën 'Gjej imazhin' në menu kontekstuale) është ndryshuar për të përdorur shërbimin Google Lens në vend të motorit të zakonshëm të kërkimit Google. Duke klikuar në butonin përkatës në menu kontekstuale, përdoruesi do të ritransferohet në një aplikacion të veçantë web.
- Në ndërfaqen e mënyrës «në incognito» janë fshehur lidhjet për historinë e vizitave (lidhjet janë të pavlefshme, pasi çonin në hapjen e një faqeje ndihmëse me informacionin se historia nuk po mblidhet).
- Shtohen komanda të reja që interpretohen kur shkruhen në shiritin e adresës. Për shembull, për të shfaqur butonin e shpejtë për kontrollin e sigurisë së fjalëkalimeve dhe shtesave, mjafton të shkruani «kontrolli i sigurisë», dhe për të kaluar në cilësimet e sigurisë dhe sinkronizimit — «menaxho cilësimet e sigurisë» dhe «menaxho sinkronizimin».
- Ndryshime specifike në versionin Chrome për Android:
- Në panel është implementuar një buton i ri i personalizueshëm «Magic Toolbar», i cili tregon shkurtesa të ndryshme, të përzgjedhura në përputhje me aktivitetin aktual të përdoruesit dhe përfshin lidhje që për siguri mund të nevojiten në atë moment.
- Është përditësuar realizimi i modelit të mësimit të makinerive të ekzekutuar në pajisje për të identifikuar përpjekjet për phishing. Kur identifikohen përpjekje për phishing, përveç shfaqjes së faqes me paralajmërim, shfletuesi tani do të dërgojë te shërbimi i jashtëm Safe Browsing informacione rreth versionit të modelit të mësimit të makinerive, peshës së llogaritur për secilën kategori dhe flamurit të aplikimit të modelit të ri.
- Cilësimi «Shfaq sugjerime për faqe të ngjashme kur një faqe nuk mund të gjendet» është hequr, i cili çonte në rekomandimin e faqeve të ngjashme në bazë të dërgimit të një kërkese në Google, nëse faqja nuk gjendej. Më parë, ky cilësim ishte hequr tashmë nga versioni për sisteme desktop.
- Është zgjeruar përdorimi i modit të izolimit të faqeve në procese të veçanta. Për arsye të konsumimit të burimeve, deri tani në procese të veçanta ishin nxjerrë vetëm disa faqe të mëdha. Në versionin e ri, izolimi do të aplikohet gjithashtu për faqet në të cilat përdoruesi ka hyrë me autentifikim përmes OAuth (për shembull, lidhja me një llogari Google) ose që vendosin headerin HTTP Cross-Origin-Opener-Policy. Për ata që dëshirojnë të aktivizojnë izolimin në procese të veçanta për të gjitha faqet, është ofruar cilësimi «chrome://flags/#enable-site-per-process».
- Mekanizmat e integruar në motorin V8 për mbrojtjen nga sulmet përmes kanaleve të jashtme, si Spectre, janë çaktivizuar, pasi mendohet se nuk janë aq efektivë sa izolimi i faqeve në procese të veçanta. Në versionin desktop, mekanizmat e përmendura ishin çaktivizuar që në lëshimin e Chrome 70.
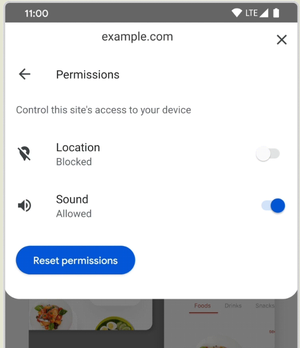
- Thjeshtësia e aksesit në cilësimet e autorizimit të faqes, të tilla si qasja në mikrofon, kamerë dhe përcaktimin e vendndodhjes. Për të nxjerrë listën e autorizimeve, mjafton të klikoni mbi simbolin e çelësit në shiritin e adresës, pastaj të zgjidhni seksionin "Permissions".

- Në modalitetin e Origin Trials (mundësi eksperimentale që kërkojnë aktivizim të veçantë) janë shtuar disa API të reja. Origin Trial nënkupton mundësinë e përdorimit të API të caktuar nga aplikacione të ngarkuara nga localhost ose 127.0.0.1, ose pas regjistrimit dhe marrjes së një token-i të veçantë, i cili vepron për një kohë të kufizuar për një sit të caktuar.
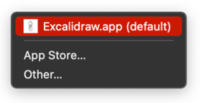
- API File Handling, që lejon regjistrimin e aplikacioneve web si trajtues të skedarëve. Për shembull, një aplikacion web që punon në modalitetin PWA (Progressive Web Apps) me një redaktues teksti mund të regjistrohet si trajtues i skedarëve " .txt ", duke u përdorur më vonë në menaxherin e skedarëve të sistemit për hapjen e skedarëve të teksteve.

- API Shared Element Transitions, që lejon përdorimin e efekteve gati të ofruara nga shfletuesi, vizualizimin e ndryshimit të gjendjes së ndërfaqes në aplikacione web me një faqe (SPA, single-page applications) dhe me shumë faqe (MPA, multi-page applications).
- API File Handling, që lejon regjistrimin e aplikacioneve web si trajtues të skedarëve. Për shembull, një aplikacion web që punon në modalitetin PWA (Progressive Web Apps) me një redaktues teksti mund të regjistrohet si trajtues i skedarëve " .txt ", duke u përdorur më vonë në menaxherin e skedarëve të sistemit për hapjen e skedarëve të teksteve.
- Në rregullin CSS @font-face është shtuar parametri size-adjust, që lejon përshtatjen e madhësive të glyph për një variant të caktuar të fontit, pa ndryshuar vlerën e pronës CSS font-size (zona nën simbol mbetet e njëjtë, por madhësia e glyph në këtë zonë ndryshon).
- Në JavaScript, në objektet Array, String dhe TypedArray është implementuar metoda at(), që lejon përdorimin e indekseve relative (ku si indeks i array-t jepet pozita relative), përfshirë edhe tregimin e vlerave negative në lidhje me fundin (për shembull, "arr.at(-1)" do të kthejë elementin e fundit të array-t).
- Në konstruktorin JavaScript Intl.DateTimeFormat është shtuar pronësia dayPeriod, që lejon të nxirren orët e approximative të ditës (në mëngjes, mbrëmje, ditë, natë).
- Kur përdoren objektet SharedArrayBuffers, që lejojnë krijimin e array-ve në memorjen e përbashkët, tani kërkohet përcaktimi i titujve HTTP Cross-Origin-Opener-Policy dhe Cross-Origin-Embedder-Policy, pa të cilët kërkesa do të bllokohet.
- Në API-në e Media Session janë shtuar veprimet «togglemicrophone», «togglecamera» dhe «hangup», që lejojnë në faqe që zbatojnë sisteme videokonferencash, të lidhin përpunuesit e vet për butonat e fikjes/aktivizimit të mikrofonit, fikjes/aktivizimit të kamerës dhe mbylljes së thirrjes që shfaqen në ndërfaqen picture-in-picture.
- Në API-në e Web Bluetooth është shtuar mundësia e filtrimit të pajisjeve Bluetooth të gjetura sipas identifikatorëve të prodhuesit dhe produktit. Filtri përcaktohet përmes parametrave «options.filters» në metodën Bluetooth.requestDevice().
- Është realizuar faza e parë e reduktimit të përmbajtjes së titullit HTTP User-Agent: në tab-in DevTools Issues tani shfaqet një paralajmërim në lidhje me vjetërsimin e navigator.userAgent, navigator.appVersion dhe navigator.platform.
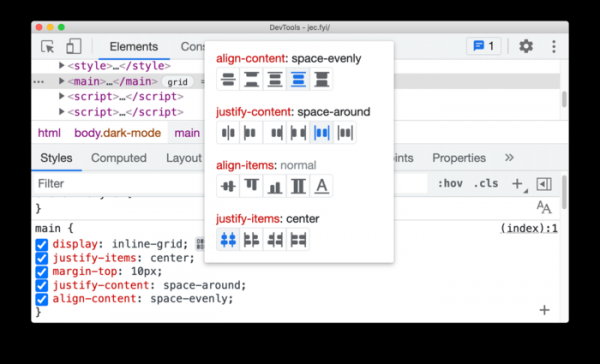
- Janë bërë disa përmirësime në mjetet për zhvilluesit web. Në konsolën web është e mundur të riemërohen shprehjet «const». Në panelin Elements për elementet iframe është ofruar mundësia e shpejtë për të parë detajet përmes menusë kontekstuale, e cila shfaqet kur klikoni me butonin e djathtë të mausit mbi elementin. Është përmirësuar debagimi i gabimeve CORS (Cross-origin resource sharing). Në panelin e inspektimit të aktivitetit rrjetësor është shtuar mundësia e filtrimit të kërkesave rrjetësore nga WebAssembly. Është sugjeruar një redaktues i ri CSS Grid («display: grid» dhe «display: inline-grid») me funksionin e parashikimit të ndryshimeve.

Përveç risive dhe korrigjimeve të gabimeve, në versionin e ri janë eliminuar 35 vulnerabilitete. Shumë nga vulnerabilitetet janë identifikuar si rezultat i testimit automatizuar me mjete si AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. Problema kritike që lejojnë anashkalimin e të gjitha niveleve të mbrojtjes së shfletuesit dhe ekzekutimin e kodit në sistem jashtë mjedisit sandbox nuk janë zbuluar. Në kuadër të programit për shpërblimin e parave për identifikimin e vulnerabiliteteve për këtë lëshim, kompania Google ka paguar 24 shpërblime në total prej 112000 dollarësh (dy shpërblime $15000, katër shpërblime $10000, një shpërblim $8500, dy shpërblime $7500, tre shpërblime $5000, një shpërblim $3000 dhe një shpërblim $500). Shuma e 11 shpërblimeve ende nuk është përcaktuar.
Burimi: opennet.ru
