

Kompania Google publikoi version e browser-it web Chrome 98. Në të njëjtën kohë, është në dispozicion një version stabil i projektit të lirë Chromium, i cili është baza e Chrome. Browser-i Chrome shquhet për përdorimin e logos së Google, një sistemi për dërgimin e njoftimeve në rast dështimi, module për riprodhimin e përmbajtjes video të mbrojtur nga kopjimi (DRM), një sistem automatik të instalimit të azhurnimeve dhe transmetimin e parametrave RLZ gjatë kërkimit. Publikimi i ardhshëm i Chrome 99 është planifikuar më 1 mars.
Të dhënat kryesore në Chrome 98:
- Browser-i përmban një magazinë të brendshme të certifikatave rrënjësore të autoriteteve të besueshmërisë (Chrome Root Store), e cila do të përdoret në vend të magazinave të jashtme që janë të specifikuara për secilën sistem operativ. Magazina është implementuar në përputhje me magazinën e pavarur të certifikatave rrënjësore në Firefox, e cila përdoret si niveli i parë për të verifikuar zinxhirin e besueshmërisë së certifikatave gjatë hapjes së faqeve në HTTPS. Kjo magazinë e re aktualisht nuk përdoret si standard. Për të thjeshtuar kalimin e konfigurimeve të lidhura me magazinat sistemore dhe për të siguruar portabilitetin, për njëfarë kohe do të ketë një periudhë kaluese gjatë së cilës në Chrome Root Store do të përfshihet një përzgjedhje e plotë e certifikatave të miratuara në shumicën e platformave të mbështetura.
- Vazhdon zbatimi i planit për përforcimin e mbrojtjes nga sulmet që lidhen me qasjen në burimet në rrjetin lokal ose në kompjuterin e përdoruesit (localhost) nga skenaret që ngarkohen gjatë hapjes së faqes. Këto kërkesa përdoren nga keqbërësit për të realizuar sulme CSRF ndaj routerave, pikave të qasjes, printerëve, ndërfaqeve web korporative dhe pajisjeve dhe shërbimeve të tjera që pranojnë kërkesa vetëm nga rrjeti lokal.
Për të mbrojtur nga këto sulme, në rastin e qasjes në çdo sub-burim në rrjetin e brendshëm, browser-i do të fillojë dërgimin e një kërkese të qartë për autorizimin e ngarkesës së këtyre sub-burimeve. Kërkesa për autorizim bëhet përmes dërgimit te server e faqja kryesore e kërkesës CORS (Cross-Origin Resource Sharing) me titullin "Access-Control-Request-Private-Network: true", përpara se të lidhet me rrjetin e brendshëm ose localhost. Pas konfirmimit të operacionit, serveri duhet të kthejë titullin "Access-Control-Allow-Private-Network: true" si përgjigje ndaj këtij kërkese. Në Chrome 98, verifikimi është implementuar në mod nga testi dhe në rastin e mungesës së konfirmimit, shfaqet një paralajmërim në konsolën web, por kërkesa për nënburim nuk bllokohet. Bllokimi planifikohet të aktivizohet më herët se lëshimi i Chrome 101.
- Në cilësimet e llogarisë janë integruar mjete për menaxhimin e aktivizimit të modit të avancuar të mbrojtjes nga faqet e rrezikshme (Enhanced Safe Browsing), ku aktivizohen kontrolle të tjera për mbrojtje nga phishing, aktivitete të dëmshme dhe kërcënime të tjera në Web. Me aktivizimin e këtij ndryshimi, në llogarinë Google do të shfaqet një propozim për aktivizimin e modit edhe në Chrome.
- Është shtuar një model për identifikimin e përpjekjeve për phishing nga ana e klientit, i implementuar duke përdorur platformën e mësimit të makinerive TFLite (TensorFlow Lite) dhe që nuk kërkon dërgimin e të dhënave për të përfunduar verifikimin në anën e Google (në këtë rast, dërgohet telemetri me informacione mbi versionin e modelit dhe pesha të llogaritura për secilën kategori). Kur identifikohet një përpjekje për phishing, përdoruesit para hapjes së një faqeje të dyshimtë do t'i shfaqet një paragraf paralajmërues.
- Në API Client Hints, i zhvilluar si zëvendësim i titullit User-Agent dhe që lejon dhënien selektive të të dhënave për parametra të caktuar të shfletuesit dhe sistemit (versioni, platforma, etj.) vetëm pas kërkesës. server, është implementuar mundësia e vendosjes së emrave të rremë në listën e ID-ve të shfletuesit, duke e ngjashmuar mekanizmin GREASE (Generate Random Extensions And Sustain Extensibility) të përdorur në TLS. Për shembull, përveç ‘"Chrome"; v="98"‘ dhe ‘"Chromium"; v="98"‘, në listë mund të shtohet një identifikues rastësor i një shfletuesi që nuk ekziston ‘"(Not;Browser"; v="12"‘. Kjo vendosje do të lejojë identifikimin e problemeve lidhur me trajtimin e identifikuesve të shfletuesve të panjohur, të cilat bëjnë që shfletuesit alternativë të detyrohen të pretendonin se janë shfletues të tjerë popullorë, për të kaluar verifikimin sipas listave të shfletuesve të pranueshëm.
- Deri më 17 janar, katalogu i Chrome Web Store nuk pranon më shtesa që përdorin versionin e dytë të manifestit të Chrome. Shtesat e reja do të pranohen tani vetëm me versionin e tretë të manifestit. Zhvilluesit e shtesave të mëparshme, ashtu si më parë, do të kenë mundësinë të publikojnë përditësime me versionin e dytë të manifestit. Ndalesa e plotë e mbështetjes së versionit të dytë të manifestit është e planifikuar për janar 2023.
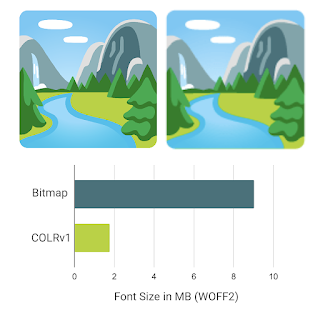
- Është shtuar mbështetje për fonte vektoriale me ngjyra në formatin COLRv1 (nëngrup i fondeve OpenType, që përmban përveç glifëve vektorialë një shtresë me informacion mbi ngjyrën), të cilat mund të përdoren, për shembull, për krijimin e emoji multicolor. Ndryshe nga formati COLRv0 i mbështetur më parë, në COLRv1 është shtuar mundësia e përdorimit të gradienteve, mbivendosjeve dhe transformimeve. Formati gjithashtu ofron një formë kompakte ruajtjeje, siguron kompresim efikas dhe lejon ripërdorimin e kontureve, duke mundësuar kështu një ulje të ndjeshme të madhësisë së fontit. Për shembull, fonti Noto Color Emoji në formatin raster zë 9MB, ndërsa në formatin vektorial COLRv1 — 1.85MB.

- Në modalitetin Eksperimente të Origin (mundësi eksperimentale që kërkojnë aktivizim të veçantë) është zbatuar API Region Capture, i cili lejon prerjen e videos së kapur. Për shembull, prerja mund të jetë e nevojshme në aplikacionet web që kryejnë kapjen e videos me përmbajtjen e skedës së tyre, për të hequr përmbajtje të veçantë përpara dërgimit. Eksperimenti i Origin parashikon mundësinë e punës me API-në e specifikuar nga aplikacione që ngarkohen nga localhost ose 127.0.0.1, ose pas regjistrimit dhe marrjes së një t-tokeni të veçantë, i cili vepron për një kohë të kufizuar për një sit të veçantë.
- Në pronën CSS "contain-intrinsic-size" është shtuar mbështetje për vlerën "auto", kur cenohet do të përdoret madhësia e fundit e mbajtur e elementit (kur përdoret së bashku me "content-visibility: auto", zhvilluesi nuk ka nevojë të gjejë madhësinë e vizatuar të elementit).
- Është shtuar prona AudioContext.outputLatency, përmes së cilës mund të mësohen informacione mbi vonesën e parashikuar para daljes së zërit (vonese mes kërkesës për zë dhe fillimit të përpunimit të të dhënave të marra nga pajisja e daljes së zërit).
- Ajo CSS, prona color-scheme, e cila mundëson të përcaktoni në cilat skema ngjyrash mund të shfaqet korrekt elementin («ndriçim», «errësirë», «modo e ditës» dhe «modo e natës»), është shtuar parametrin «vetëm», duke lejuar përjashtimin e ndryshimit të detyrueshëm të skemës ngjyrave për elemente të caktuar HTML. Për shembull, nëse specifikohet «div { color-scheme: only light }», atëherë vetëm tema e ndriçuar do të përdoret për elementin div, edhe nëse në shfletues është aktivizuar ndriçimi i errët.
- Në CSS është shtuar mbështetje për media-kërkesat ‘dynamic-range’ dhe ‘video-dynamic-range’ për të përcaktuar praninë e një ekrani që mbështet HDR (High Dynamic Range).
- Funksionit window.open() i është shtuar mundësia e zgjedhjes për të hapur lidhjen në një tab të ri, një dritare të re ose një dritare pop-up. Për më tepër, prona window.statusbar.visible tani kthen «false» për dritaret pop-up dhe «true» për tabs dhe dritare. const popup = window.open(‘_blank’,»,’popup=1′); // Hap një dritare pop-up const tab = window.open(‘_blank’,»,’popup=0′); // Hap një tab
- Për dritaret dhe worker-at është zbatuar metoda structuredClone(), e cila lejon krijimin e kopjeve rekurzive të objekteve, duke përfshirë pronat e jo vetëm objektit të caktuar, por edhe të të gjitha objekteve të tjera që referohen nga objekti aktual.
- Në Web Authentication API është shtuar mbështetje për zgjatjen e specifikacionit FIDO CTAP2, e cila lejon përcaktimin e madhësisë minimale të lejuar të PIN-it (minPinLength).
- Për aplikacionet web të veçanta është shtuar komponenti Window Controls Overlay, i cili zgjeron zonën e ekranit të aplikacionit në të gjithë dritaren, duke përfshirë zonën e titullit, mbi të cilat vendosen butonat standard të kontrollit të dritares (mbyllja, minimizimi, maksimizimi). Aplikacioni web mund të menaxhojë renderimin dhe trajtimin e hyrjeve në të gjithë dritaren, përveç bllokut të mbivendosur me butonat e kontrollit të dritares.
- Në WritableStreamDefaultController është shtuar prona e trajtimit të sinjalit, e cila kthen një objekt AbortSignal, me ndihmën e të cilit mund të ndaloni menjëherë operacionet e shkruajtjes në WritableStream, pa pritur për përfundimin e tyre.
- Në WebRTC është hequr mbështetja për mekanizmin e negociatës së çelësave SDES, i cili në vitin 2013 u shpall i vjetruar nga organizata IETF për shkak të problemeve me sigurinë.
- Në mënyrë të paracaktuar, API U2F (Cryptotoken) është çaktivizuar, i cili më parë ishte shpallur i vjetruar dhe i është zëvendësuar me API-në Web Authentication. API U2F do të hiqet plotësisht në Chrome 104.
- Në Ditarin e API është shpallur si tepricë fusha installed_browser_version, për të cilën është propozuar një fushë e re pending_browser_version, e cila ndryshon duke përmbajtur informacion mbi versionin e shfletuesit që merr parasysh përditësimet e ngarkuara, por të pa aplikuara (dmth. versioni që do të hyjë në fuqi pas rinisjes së shfletuesit).
- Janë hequr parametrat që lejonin rikthimin e mbështetjes për TLS 1.0 dhe 1.1.
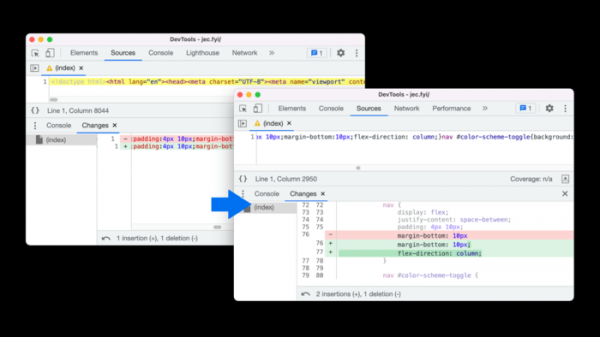
- Janë bërë përmirësime në mjetet për zhvilluesit e web-it. Është shtuar një tab për të vlerësuar punën e caches së kalimit (Back-forward cache), e cila siguron kalim të menjëhershëm kur përdoren butonat "Mbrapa" dhe "Përpara". Është shtuar mundësia për të emuluar media queries të forcura. Në redaktorin Flexbox janë shtuar butona për mbështetje të pronave row-reverse dhe column-reverse. Në tabin "Ndryshimet" është siguruar shfaqja e ndryshimeve pas formatimit të kodit, duke e bërë më të lehtë analizimin e faqeve të minimizuara.

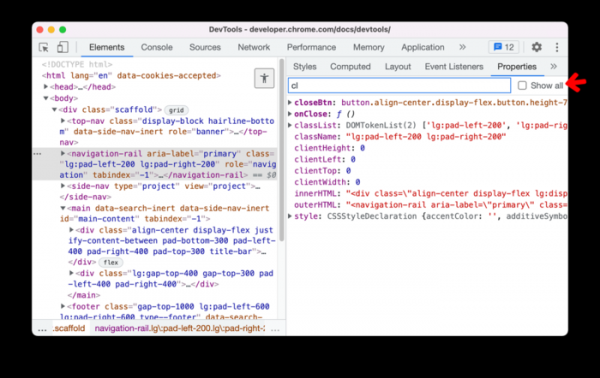
Implementimi i panelit të shikimit të kodit është rinovuar në lëshimin e redaktorit të kodit CodeMirror 6, në të cilin është rritur ndjeshëm performanca e punës me skedarë shumë të mëdhenj (WASM, JavaScript), janë zgjidhur problemet me zhvendosje të rastit gjatë navigimit dhe janë përmirësuar rekomandimet e sistemit të plotësimit automatik gjatë redaktimit të kodit. Në panelin me pronat CSS është shtuar mundësia për filtrimin e daljes sipas emrit ose vlerës së pronës.

Përveç risive dhe rregullimeve të gabimeve, në versionin e ri janë eliminuar 27 vulnerabilitete. Shumë të vulnerabiliteteve janë zbuluar si rezultat i testimit automatizuar me mjetet AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer dhe AFL. Nuk janë zbuluar probleme kritike që lejojnë kalimin e të gjitha niveleve të mbrojtjes së shfletuesit dhe ekzekutimin e kodit në sistem jashtë ambientit sandbox. Në kuadër të programit të shpërblimit për zbulimin e vulnerabiliteteve për lëshimin aktual, kompania Google ka paguar 19 shpërblime në total prej 88 mijë dollarësh (dy shpërblime $20000, një shpërblim $12000, dy shpërblime $7500, katër shpërblime $1000 dhe një shpërblim në $7000, $5000, $3000 dhe $2000).
Burimi: opennet.ru
