

Kompania Red Hat prezantoi lëshimin e distribucionit Red Hat Enterprise Linux 10. Imazhet e gatshme të instalimit janë përgatitur për përdoruesit e regjistruar të Portalit të Klientëve Red Hat (për vlerësimin e funksionalitetit mund të përdoren imazhe të hapura ISO të CentOS Stream 10, si dhe ndërtimet falas të RHEL për zhvilluesit). Ky lëshim është formuar për arkitekturat x86_64, s390x (IBM System z), ppc64le (POWER9) dhe Aarch64 (ARM64).
Si bazë për degën RHEL 10 është përdorur baza e paketave të projektit CentOS Stream 10, i cili pozicionohet si upstream për RHEL, duke ofruar mundësi për palët e treta për të kontrolluar përgatitjen e paketave për RHEL, për të ofruar ndryshimet e tyre dhe për të ndikuar në vendimet e marra. Në përputhje me ciklin 13-vjeçar të mbështetjes për distribucionin, RHEL 10 do të mbështetet deri në vitin 2035 + 3 vjet mbështetje të zgjatur me pagesë. Përditësimet për RHEL 9 do të vazhdojnë të lëshohen deri në fund të majit 2032, ndërsa RHEL 8 deri në vitin 2029.
Paketa RHEL nuk janë vendosur në regjistrin publik git.centos.org dhe ofrohen klientëve të kompanisë vetëm përmes një seksioni të mbyllur të faqes, mbi të cilin vepron një marrëveshje përdorimi (EULA), e cila ndalon redistribuimin e të dhënave, gjë që nuk lejon përdorimin e këtyre paketave për krijimin e distribucioneve të nxjerra. Kodet burimore të RHEL mbeten të disponueshme në regjistrin CentOS Stream, por ai nuk është sinkronizuar plotësisht me RHEL dhe versionet e paketimeve aty nuk përputhen gjithmonë me paketat nga RHEL. Rocky Linux, Oracle dhe SUSE riprodhojnë kodet burimore të paketimeve rpm të lëshimeve të RHEL në kuadër të projektit OpenELA.
Ndryshimet kryesore:
- Nga dërgesa është hequr X.org Server dhe komponentët e lidhur me të. Nga parazgjedhja është aktivizuar stoku grafik mbi bazën e protokollit Wayland. Mundësia e ekzekutimit të aplikacioneve X11 në sesionin Wayland sigurohet përmes serverit DDX XWayland (vetëm paketa "xorg-x11-server-Xwayland" është lënë).
- Mjedisi i punës është përditësuar deri në lëshimin GNOME 47. Në sesionin klasik GNOME është shtuar një mënyrë shqyrtimi për të parë dritaret e hapura, e cila më parë ishte e disponueshme vetëm në sesionin standard GNOME. Bibliotekat Qt janë përditësuar në versionin 6.7. Paketa Qt5 janë hequr nga ngarkesa (mbetet mbështetje vetëm për Qt 6).
- Furnizimi i paketave rpm për Firefox, GIMP, LibreOffice, Inkscape dhe Thunderbird është ndërprerë. Për instalimin e Firefox dhe Thunderbird është e siguruar shkarkimi dhe instalimi automatik i paketimeve në formatin Flatpak, duke përdorur regjistrin e jashtëm flatpaks.redhat.io.
- Serveri audio PulseAudio është zëvendësuar me paketën PipeWire.
- Janë azhurnuar versionet e pakove për zhvilluesit: GCC 14.2, LLVM 19.1.7, Python 3.12, Ruby 3.3, OpenJDK 21, Rust 1.84.1, Go 1.23, Node.js 22, Perl 5.40, PHP 8.3, Git 2.45, Subversion 1.14, SystemTap 5.1, Valgrind 3.23.0.
- Janë azhurnuar pakot server: OpenSSH 9.9, nginx 1.26, Apache HTTPD 2.4.62, Varnish Cache 7.4, Squid 6.10, MariaDB 10.11, MySQL 8.4, PostgreSQL 16, PCP 6.3.0, Grafana 10.2.6, libreswan 4.15, Pacemaker 2.1.8, 389-ds-base 3.0.4, Podman 5.0.
- Janë azhurnuar pakot sistemike: bërthama Linux 6.12, glibc 2.39, binutils 2.41, NSS 3.101, gnutls 3.8.9, polkit 125, DNF 4.20 dhe RPM 4.19.
- Janë shtuar pakot e reja: tuned-ppd (në vend të power-profiles-daemon), libcpuid dhe dnsconfd (procesi në prapavijë për caching DNS). Në lidhje me kalimin e kodit të bazës së të dhënave Redis në një licencë proprietar, është propozuar forku Valkey. Në vend të serverit DHCP ISC DHCP, është përdorur Kea DHCP. Në vend të zlib, është përdorur paketa zlib-ng-compat.
- Në menaxherin e paketave DNF, ngarkimi i metadatat nga listat e skedarëve të paketave (filelist) është çaktivizuar si default. Të dhënat e tilla përdoren rrallë, megjithatë kanë një madhësi të madhe dhe ngadalësojnë funksionimin. Për punën me PGP në DNF dhe RPM, është përdorur biblioteka rpm-sequoia.
- Janë shtuar mbështetje eksperimentale për sistemin e skedarëve Composefs, e implementuar si një shtresë mbi FS OverlayFS dhe EROFS, dhe optimizuar për ruajtjen efikase të përmbajtjes nga disa imazhe disku të montuara.
- Në hipervizorin KVM është ofruar mbështetje eksperimentale (Technology Preview) për teknologjitë AMD SEV, SEV-SNP dhe SEV-ES.
- Për përdoruesit e rinj, të krijuar përmes ndërfaqes së instaluesit Anaconda, të drejtat e administratorit janë dhënë si default (për të çaktivizuar këtë sjellje, është në dispozicion një cilësim i veçantë). Në instalues është ofruar gjithashtu një ndërfaqe e re për zgjedhjen e zonës kohore. Për qasje në distancë në instaluesin është përdorur protokolli RDP në vend të VNC.
- Është shtuar mbështetje për algoritmet e enkriptimit që janë të qëndrueshme ndaj përpjekjeve nga kompjuterët kuantikë. Këta algoritma janë të disponueshëm në OpenSSL, OpenSSH dhe në politikat sistemore të kriptografisë (crypto-policies). Në OpenSSL është shtuar mundësia për krijimin e skedarëve me certifikata dhe çelësa në formatin PKCS #12, që përputhen me kërkesat FIPS. Në vend të motorit openssl-pkcs11 është përdorur pkcs11-provider, që lejon përdorimin e çelësave harduerikë në apache httpd, libssh, bind dhe aplikacione të tjera që përdorin OpenSSL. Të drejtat e qasjes për çelësat host SSH janë ndryshuar nga 0640 në 0600 (qasje vetëm për pronarin). Në GnuTLS është shtuar mbështetje për kompresimin e certifikatave me metodat zlib, brotli dhe zstd.
- Përveç GnuPG, është përfshirë një set mjetesh të linjës së komandave Sequoia (utilitetet sq dhe sqv) me implementimin e standardit OpenPGP (RFC-4880) në gjuhën Rust.
- Me default është aktivizuar moda e zgjedhjes së parashikueshme të emrave për ndërfaqet rrjetërore (net.ifnames=1). Në NetworkManager për IPv4 është aktivizuar mekanizmi i identifikimit të dyfishtë. IP-adresat DAD (Zbulimi i Adresave të Dyfishta) për parandalimin e caktimit të së njëjtës IP në sisteme të ndryshme në rrjetin lokal.
- Në imazhet e diskut (p.sh., në imazhet sistemore për AWS dhe KVM) është ndërprerë përdorimi i një ndarjeje të veçantë /boot.
- Mjeti që punon në hapësirën e përdoruesit SELinux (libsepol, libselinux, libsemanage, policycoreutils, checkpolicy, mcstrans) është azhurnuar në versionin 3.8, në të cilin është realizuar parameteri "audit2allow -C" për daljen në formatin CIL (Common Intermediate Language). Në utilitetin sandbox është shtuar mbështetje për protokollin Wayland.
- Në komponentin Keylime është shtuar mbështetje për identifikimin e pajisjeve nëpërmjet IDevID (Identiteti fillestar i Pajisjes) dhe IAK (Çelësi i Paracaktuar i Veriifikimit), dhe me default është aktivizuar protokolli TLS 1.3.
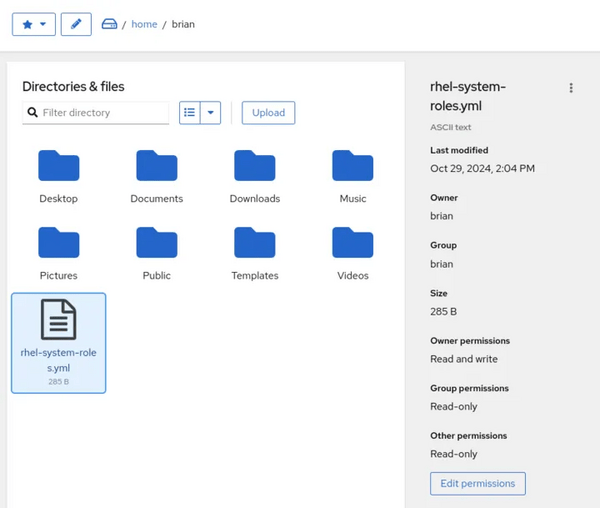
- Në web-konsolë është propozuar një menaxher i ri i skedarëve (paketi cockpit-files), i cili lejon menaxhimin e skedarëve dhe katalogjeve.

- Në server Printimi CUPS me default ka çaktivizuar funksionimin në modulet mDNS dhe broadcast, të aktivizuara nga vulnerabilitetet që janë zbuluar recently.
- Në glibc janë përfshirë variante të funkcionit memcpy dhe memmove, të optimizuara për procesorët AMD Zen 3 dhe Zen 4.
- është shtuar një numër i madh i shoferëve të rinj, përfshirë shoferët për aceleratorin QAT (QuickAssist Technology) të integruar në procesorët Intel, që ofron mjete për përshpejtimin e llogaritjeve të përdorura në kompresimin dhe enkriptimin.
- Janë hequr paketat TigerVNC, Totem, power-profiles-daemon, gedit, gtkmm, WebKitGTK, Evolution, Festival, Eye of GNOME, Cheese, Tweaks.
- Shkëputet dërgimi i pakove: sendmail (rekomandohet kalimi në postfix), redis, dhcp, dhcp-client, mod_security (shkëputur në EPEL), spamassassin (shkëputur në EPEL), xsane, runc.
- Janë shpallur si të vjetëruar paketat squashfs dhe wget, si dhe interfeset utmp dhe utmpx në glibc.
Burimi: opennet.ru
