

Lëshimi i shfletuesit web Firefox 103 ka ndodhur. Për më tepër, janë formuar përditësime për degët me mbështetje afatgjate — 91.12.0 dhe 102.1.0. Në orët e ardhshme, dega Firefox 104 do të kalojë në fazën e beta-testimit, ndërsa lëshimi i saj është planifikuar për 23 gusht.
Novitetet kryesore në Firefox 103:
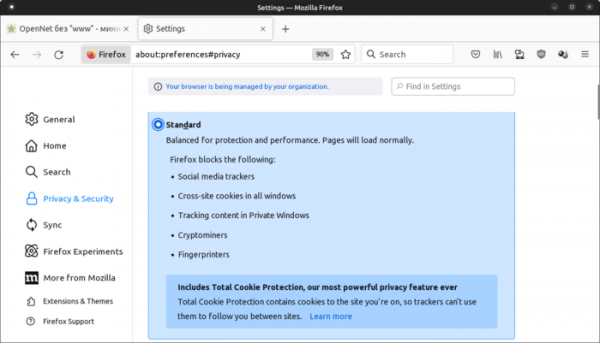
- Modaliteti i mbrojtjes së plotë të Cookie-ve (Total Cookie Protection) tani është aktivizuar si parazgjedhje, duke u aplikuar më parë vetëm gjatë hapjes së faqeve në modalitet privat dhe gjatë zgjedhjes së modalitetit të rreptë të bllokimit të përmbajtjes së padëshiruar. Në modalitetin e Mbrojtjes të Plotë të Cookie-ve, për çdo faqe zbatohet një ruajtje e izoluar, çka shmang përdorimin e Cookie-ve për ndjekjen e lëvizjeve mes faqeve; të gjitha Cookie-t e caktuara nga blloqet e huaja të ngarkuara në faqe (iframe, js, etj.) lidhen me faqen nga e cila këto blloqe janë ngarkuar dhe nuk kalohen gjatë qasjes në këto blloqe nga faqe të tjera.

- Përformanca është rritur në sistemet me monitorë me frekuencë të lartë rifreskimi (120Hz+).
- Në shikuesin e integruar të PDF-ve, për dokumentet me forma hyrjeje është siguruar ndriçimi i fusheve të detyrueshme për t'u plotësuar.
- Në modalitetin «imazh në imazh» është shtuar mundësia për të ndryshuar madhësinë e shkronjave të titrave. Është siguruar shfaqja e titrave gjatë shikimit të videove në faqet Funimation, Dailymotion, Tubi, Hotstar dhe SonyLIV. Më parë, titrat shfaqeshin vetëm për YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Disney+ dhe faqet që përdorin formatin WebVTT (Web Video Text Track).
- Tani mund të përdorni taste përkatëse të kursorit, Tab dhe Shift+Tab për të naviguar në butonat në panelin e skedave.
- Funksioni i rritjes së tekstit për njerëzit me shikim të dobët («Make text bigger») është shtrirë në të gjithë elementet e ndërfaqes dhe përmbajtjen (më parë ndihmonte vetëm tekstin sistemik).
- Nga cilësimet është hequr mundësia për të rikthyer mbështetje për certifikatat e nënshkrimeve digjitale të bazuara në hash SHA-1, të cilat prej një kohe të gjatë konsiderohen të pasigurta.
- Gjatë kopjimit të tekstit nga formularët web, është siguruar ruajtja e hapësirave të pandashme për të parandaluar ndarjen automatike të rreshtave.
- Në platformën Linux janë zgjidhur problemet me performancën e WebGL kur përdoren shoferët pronarë NVIDIA në kombinim me DMA-Buf.
- Është eliminuar problemi i ngadalësisë së madhe gjatë nisjes për shkak të procesimit të përmbajtjes në ruajtjen lokale.
- Në API-në e Streams u shtua mbështetje për kanalet e transportueshme, të cilat lejojnë kalimin e objekteve ReadableStream, WritableStream dhe TransformStream si argumente gjatë thirrjes postMessage(), për të mundësuar ekzekutimin e operacioneve në web worker me klonimin e të dhënave në sfond.
- Për faqet që hapen pa HTTPS, dhe nga blloqet iframe, është ndaluar qasja në API-në caches, CacheStorage dhe Cache.
- Mbështetja për atributet scriptminsize dhe scriptsizemultiplier, të cilat ishin shpallur të vjetra më parë, është ndërprerë.
- Në Windows 10 dhe 11 është siguruar fijimi i ikonës së Firefox në panel gjatë instalimit.
- Në platformën macOS është bërë kalimi në një API më moderne për menaxhimin e bllokimeve, e cila ka sjellë përmirësimin e përgjegjshmërisë së ndërfaqes gjatë ngarkesave të larta në CPU.
- Në versionin për Android është eliminuar prishja gjatë kalimit në modin e ndarjes së ekranit ose gjatë ndryshimit të madhësisë së dritares. Problemi që çonte në riprodhimin mbrapsht të videove është zgjidhur. Është korrigjuar një gabim që, nën rrethana të caktuara të rralla, çonte në mbyllje të menjëhershme gjatë hapjes së tastierës në ambientin Android 12.
Përveç noviteteve dhe rregullimeve të gabimeve, Firefox 103 ka eliminuar 10 dobësi të sigurisë, prej të cilave 4 shënohen si të rrezikshme (të renditura si CVE-2022-2505 dhe CVE-2022-36320) të shkaktuara nga probleme me menaxhimin e memorjes, siç janë mbushjet e bufeve dhe qasja në zona të memorieve që janë liruar më parë. Këto probleme mund të çojnë në ekzekutimin e kodit nga një sulmues kur hapen faqe të krijuara posaçërisht. Nga dobësitë me nivel të rrezikshmërisë së mesme vlen të theksohet mundësia e përcaktimit të pozicionit të kursorit përmes manipulimeve me pronat CSS overflow dhe transform, dhe ngrirja e versionit për Android gjatë përpunimit të një URL-je shumë të gjatë.
Burimi: opennet.ru
