

Doli web-brauzeri Firefox 107 ka dalë. Për më tepër, është formuar një përditësim për degën me mbështetje afatgjatë — 102.5.0. Në fazën e beta-testimit do të kalojë së shpejti dega Firefox 108, me lëshimin e saj të planifikuar për 13 dhjetor.
Novitetet kryesore në Firefox 107:
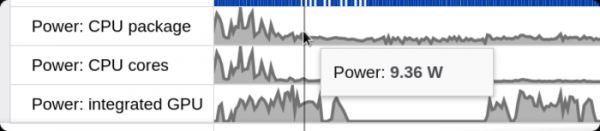
- Në ndërfaqen e profilizimit (në skedën Performance të mjeteve për zhvillues) është shtuar mundësia për të analizuar konsumimin e energjisë në sistemet Linux dhe macOS me procesorë Intel (më parë, profilizimi i konsumit të energjisë ishte i disponueshëm vetëm në sistemet me Windows 11 dhe në kompjuterët Apple me çipin M1).

- Janë realizuar pronësitë CSS "contain-intrinsic-size", "contain-intrinsic-width", "contain-intrinsic-height", "contain-intrinsic-block-size" dhe "contain-intrinsic-inline-size" që lejojnë specifikimin e madhësisë së një elementi, e cila do të përdoret pavarësisht ndikimit në madhësinë e elementeve fëmijë (për shembull, kur rritja e madhësisë së një elementi fëmijë mund të shtrijë elementin prind). Pronësitë e propozuara lejojnë shfletuesin të përcaktojë menjëherë madhësinë, pa pritur skicimin e elementeve fëmijë. Në rastin e dërgimit të vlerës "auto" për fiksimin e madhësisë do të përdoret madhësia e fundit të skicuar të elementit.
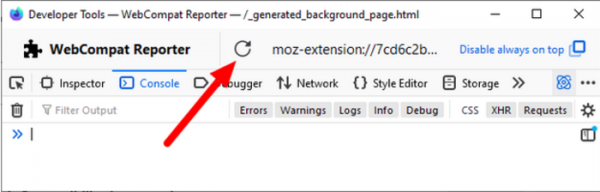
- Në mjetet për zhvilluesit web, është thjeshtuar debugimi i shtesave të bazuara në teknologjinë WebExtension. Në utilitarin webext është shtuar opsioni "—devtools" (webext run —devtools), që lejon hapjen automatikisht të dritares së shfletuesit me mjetet për zhvilluesit web, për shembull, për të identifikuar shkakun e një gabimi. Inspektimi i dritareve të hapura është përmirësuar. Në panel është shtuar butoni Reload për të rifreskuar WebExtension pas ndryshimeve në kod.

- është rritur performanca e paketave Windows në Windows 11 22H2 gjatë përpunimit të kalimeve përmes lidhjeve në nën-sistemet IME (Input Method Editor) dhe Microsoft Defender.
- Përmirësime në versionin për Android:
- Është shtuar një mod i plotë mbrojtjeje për Cookie (Total Cookie Protection), i cili deri më tani ishte përdorur vetëm gjatë hapjes së faqeve në mënyrën private dhe kur zgjidhej moda e fortë e bllokimit të përmbajtjeve të padëshiruara (strict). Në modin Total Cookie Protection, për çdo Cookie të faqes aplikohet një depozitë e veçantë e izoluar, e cila nuk e lejon përdorimin e Cookie për të ndjekur lëvizjet midis faqeve, duke qenë se të gjitha Cookie-t që vendosen nga blloqet e jashtme të ngarkuara në faqen (iframe, js, etj.) lidhen me faqen nga e cila këto blloqe janë ngarkuar, dhe nuk transmetohen kur i qasen këtyre blloqeve nga faqe të tjera.
- Është siguruar ngarkimi parashikues i certifikatave të ndërmjetme për të reduktuar numrin e gabimeve gjatë hapjes së faqeve me HTTPS.
- Në tekstet në faqet është përfshirë rritja e përmbajtjes gjatë përzgjedhjes së tekstit.
- Është shtuar mbështetja për panelet e zgjedhjes së imazheve që janë shfaqur që prej Android 7.1 (Image keyboard, një mekanizëm për dërgimin e imazheve dhe përmbajtjeve të tjera multimediale direkt në formularët e redaktimit të tekstit në aplikacione).
Përveç novacioneve dhe rregullimeve të gabimeve, në Firefox 107 janë eliminuar 21 vulnerabilitete. Dhjetë vulnerabilitete janë shënuar si të rrezikshme. Shtatë vulnerabilitete (të grumbulluara nën CVE-2022-45421, CVE-2022-45409, CVE-2022-45407, CVE-2022-45406, CVE-2022-45405) janë shkaktuar nga problemet e menaxhimit të memories, si mbushjet e tamponëve dhe qasja në zona të memories që janë already liruar. Këto probleme mund të çojnë në ekzekutimin e kodit nga sulmuesi gjatë hapjes së faqeve të organizuara në mënyrë të veçantë. Dy vulnerabilitete (CVE-2022-45408, CVE-2022-45404) lejojnë kalimin e njoftimit për funksionimin në modalitetin e ekranit të plotë, për shembull, për të simuluar ndërfaqen e shfletuesit dhe për të mashtruar përdoruesin gjatë phishingut.
Burimi: opennet.ru
