

Është publikuar shfletuesi web Firefox 143 dhe janë përgatitur përditësime për degët e mëparshme me mbështetje afatgjatë — 140.3.0 dhe 115.28.0. Dega Firefox 144 është kaluar në fazën beta të testimit dhe publikimi i saj është planifikuar për 14 tetor.
Novitetet kryesore në Firefox 143 (1, 2, 3):
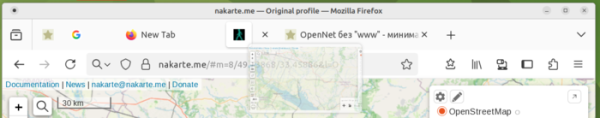
- Është shtuar mundësia e ngjitjes së skedave në formën e shkurtimeve të dukshme vazhdimisht duke tërhequr skedën me miun në fillim të panelit të skedave, pa nevojën për të përdorur menunë kontekstuale. Për të çngjitur skedën, mjafton gjithashtu të lëvizni shkurtesën e ngjitur në zonën kryesore të skedave.

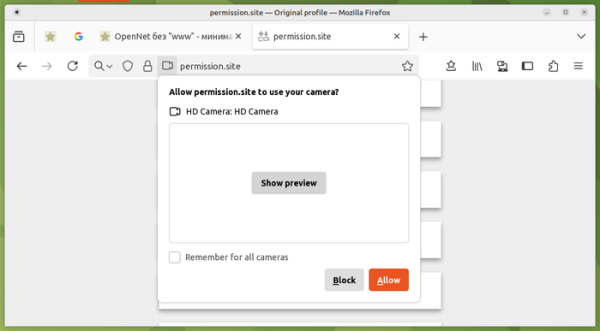
- Kur një faqe kërkon autorizim për qasje në kamerë, është realizuar mundësia e paraparjes së images që kamera jep në dialogun e konfirmimit të veprimit. Paraparja mund të jetë e dobishme për të verifikuar zgjedhjen e pajisjes së duhur në sistemet me disa kamera.

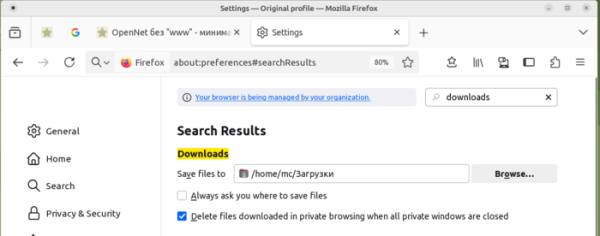
- Janë shtuar opsione në cilësime për fshirjen e skedarëve të shkarkuar në modin privat (Private Browsing), pas mbylljes së dritares. Pas mbylljes së dritares së shfletuesit privat del një kërkesë ku mund të fshini ose ruani skedarët e shkarkuar.

- Është shtuar mbështetje për shfaqjen në shiritin e adresave të datave dhe ngjarjeve të rëndësishme. Aktualisht, mundësia është aktivizuar për shfaqen e ngjarjeve, si Dita e Nënës, për përdoruesit nga SHBA, Britania e Madhe, Gjermania, Franca dhe Italia.
- Janë zgjeruar mundësitë e modit për mbrojtjen nga identifikimi i fshehtë të përdoruesit (Fingerprinting Protection). Sigurohet kthimi i vlerave të qëndrueshme për parametra që mund të përdoren si një tipar shtesë për identifikim. Për shembull, nga lista e fontëve të disponueshëm, përjashtohen fontët e instaluar lokal që nuk janë sistemikë.
- Është shtuar mbështetje për riprodhimin e zërit në formatin xHE-AAC (Extended High-Efficiency AAC, standard ISO/IEC 23003-3), i cili përdoret në transmetimin në rrjedhje Netflix. Kodiç xHE-AAC është aktualisht i disponueshëm vetëm në platformat Windows 11 22H2+, macOS dhe Android 9+.
- Në menunë kontekstuale është shtuar një opsion për të kërkuar imazhe përmes shërbimit Google Lens.
- Në shiritin e adresave është shtuar mbështetje për shfaqjen e ndihmës me kontekst me informacione mbi çmimin e aksioneve dhe të tjera instrumente financiare nga tregu i aksioneve.
- Në listën e chatbotërisë AI, e cila është e integruar në panelin anësor, është shtuar Microsoft Copilot.
- Në ndërtimet për platformën Windows është shtuar mundësia për të punuar me faqet si me aplikacione web, të ngulitura në panelin e detyrave. Për më tepër, është implementuar mbështetje për API-në e Automatizimit të UI të Windows për të përmirësuar mjetet për njerëzit me aftësi të kufizuara.
- Në mjetet për zhvilluesit e web-it është realizuar një cilësim për të çaktivizuar grupimin e mesazheve të ngjashme në konsolën e web-it. Në debugguer është ndaluar hapja e tab-eve të reja për përmbajtjen e formatizuar pas kalimit mes modaliteteve të pamjes së paprekur dhe të formatizuar.
- Algoritmi i llogaritjes së madhësisë së elementeve në CSS Grid është përditësuar, duke përputhur më saktë me specifikacione dhe duke siguruar paraqitjen e saktë të skemave CSS Grid, ku përdoret caktimi i madhësisë së rreshtave në përqindje ose ku ka elemente me raport aspekti të vendosur.
- Te elementet është zbatuar mundësia e përdorimit të varianteve të zgjeruara për përcaktimin e ngjyrave, si p.sh. «rgb(200 200 200)», përveç formatit heksadecimal (#ffffff).
- Janë hequr kufizimet që nuk lejonin vendosjen e vetisë CSS «display» për elementet HTML «». Në CSS është shtuar pseudo-elementi «::details-content» për konfigurimin e pamjes së bllokut që paloset dhe shpaloset.
- Në versionin për platformën Android është shtuar një cilësim për të aktivizuar DoH (DNS mbi HTTPS) dhe është thjeshtuar interfejsi për menaxhimin e shkarkimeve.
Përveç novacioneve dhe rregullimeve të gabimeve, në Firefox 143 janë eliminuar 16 vulnerabilitete. 8 vulnerabilitete janë shkaktuar nga probleme në punën me memorien, siç janë mbushjet e tamponëve dhe aksesimi i zonave të kujtesës që janë çliruar tashmë. Problemet e tilla potencialisht mund të çojnë në ekzekutimin e kodit nga sulmuesi kur hapen faqe të dizajnuara posaçërisht.
Burimi: opennet.ru
