

U publikua versioni i shfletuesit web Firefox 86. Për më tepër, është formuar një përditësim për degën me mbështetje afatgjata 78.8.0. Degë e Firefox 87 tani është në fazën e testimit beta, me një lansim të planifikuar për 23 mars.
Novitetet kryesore:
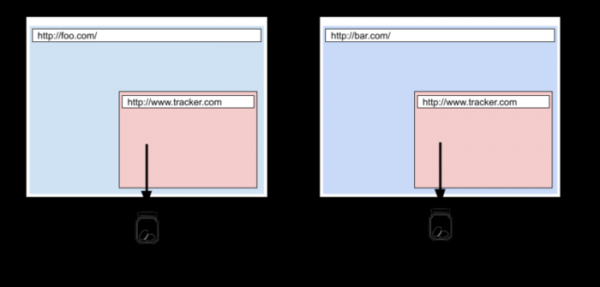
- Në modalitetin e rreptë të bllokimit të përmbajtjes së padëshiruar (strict), është aktivizuar modaliteti i mbrojtjes totale të Cookie-ve (Total Cookie Protection), në të cilin përdoret një depo e veçantë e izoluar për Cookie për çdo faqe. Metoda e propozuar e izolimit nuk lejon përdorimin e Cookie-ve për ndjekjen e lëvizjeve midis faqeve, pasi të gjitha Cookie-t e vendosura nga blloqet e jashtme në faqen e ngarkuar tani lidhen me faqen kryesore dhe nuk kalojnë gjatë përdorimit të këtyre blloqeve nga faqe të tjera. Si përjashtim, mundësia e kalimit ndërfaqesh të Cookie-ve është ruajtur për shërbimet që nuk lidhen me ndjekjen e përdoruesve, për shembull, ato që përdoren për autentifikim të vetëm. Informacioni mbi Cookie-t e bllokuara dhe të lejuara ndërfaqësore shfaqet në menunë që shfaqet kur klikohet mbi simbolin e mbrojtjes në shiritin e adresës.

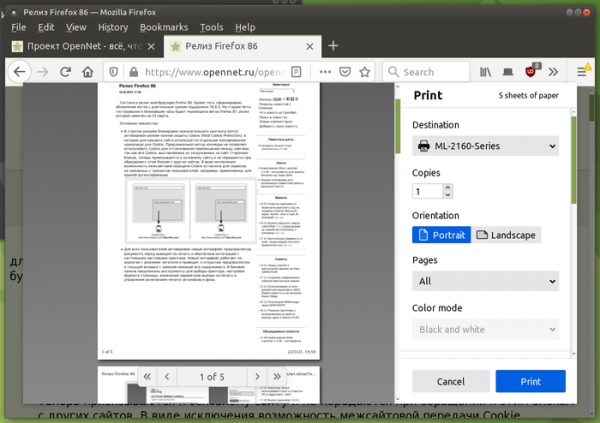
- Për të gjithë përdoruesit është aktivizuar një ndërfaqe e re e parapamjes së dokumenteve para printimit dhe është siguruar integrimi me parametrat e sistemit të printerit. Ndërfaqja e re funksionon në mënyrë të ngjashme me modusin lexues dhe çon në hapjen e parapamjes në skedën aktuale duke zëvendësuar përmbajtjen ekzistuese. Në panelet anësore, ofrohen mjete për zgjedhjen e printerit, cilësimin e formatit të faqes, ndryshimin e parametrave të printimit dhe menaxhimin e aktivizimit të printimit të titujve dhe sfondit.

- Operacionet e vizatimit të elementëve Canvas dhe WebGL janë transferuar në një proces të veçantë që merret me transferimin e operacioneve në GPU. Ky ndryshim ka lejuar rritjen e qëndrueshmërisë dhe performancës së faqeve që përdorin WebGL dhe Canvas.
- E gjithë kodi që lidhet me dekodimin e videove është zhvendosur në një proces të ri RDD, duke rritur sigurinë përmes izolimit të përpunuesve të videove në një proces të veçantë.
- Në mbledhjet për Linux dhe Android, është përfshirë mbrojtja nga sulmet që manipulojnë ndërprerjet e stack-ut dhe heap-it. Mbrojtja bazohet në përdorimin e opsionit "-fstack-clash-protection", përmes të cilit kompajleri vendos thirrje kontrolli (probe) çdo herë që ka ndarje statike ose dinamike të hapësirës për stack-un, të cilat lejojnë identifikimin e faktit të mbingarkesës së stack-ut dhe ndalimin e metodave të sulmeve të bazuara në ndërprerjen e stack-ut dhe heap-it, të lidhura me kalimin e rrjedhës së ekzekutimit përmes faqeve mbrojtëse të stack-ut.
- Në modin lexues është shtuar mundësia për të parë faqet HTML të ruajtura në sistemin lokal.
- Mbështetje për formatin e imazheve AVIF (AV1 Image Format) është aktivizuar si parazgjedhje, që përfshin teknologjitë e kompresionit intra-kadër nga formati i kodimit të videos AV1. Konteineri për shpërndarjen e të dhënave të kompresuara në AVIF është plotësisht analog me HEIF. AVIF mbështet si imazhe në HDR (High Dynamic Range) dhe hapësira ngjyrash Wide-gamut, ashtu edhe në dinamikën standarde të intervalit (SDR). Më parë për aktivizimin e AVIF kërkohej vendosja e opsionit "image.avif.enabled" në about:config.
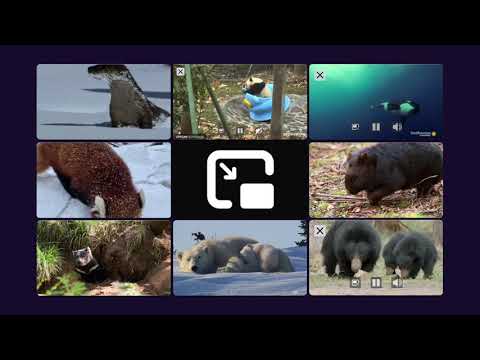
- Teknika për hapjen e disa dritareve me video në modin Picture-in-Picture është aktivizuar.

- Mbështetja për modin eksperimental SSB (Site Specific Browser) është ndalur, e cila lejonte krijimin e një ikonë të veçantë për një сайт për ta nisur pa elementët e ndërfaqes së shfletuesit, me një ikonë të veçantë në panelin e detyrave, si aplikacione të plota të OS. Arsyet për ndalimin e mbështetjes përmenden si mungesa e problemeve të zgjidhura, dobi e dyshimtë për përdoruesit e sistemeve desktop, kufizimi i burimeve dhe dëshira për t'i drejtuar ato në zhvillimin e produkteve kryesore.
- Për lidhjet WebRTC (PeerConnections), mbështetja për protokollin DTLS 1.0 (Datagram Transport Layer Security), i cili është i bazuar në TLS 1.1 dhe është përdorur në WebRTC për transmetimin e zërit dhe videos, është ndalur. Në vend të DTLS 1.0, rekomandohet përdorimi i DTLS 1.2, i bazuar në TLS 1.2 (specifikimi DTLS 1.3 mbi TLS 1.3 ende nuk është gati).
- Në CSS është përfshirë funksioni image-set(), i cili lejon zgjedhjen e një imazhi nga një grup opsionesh me rezolucione të ndryshme, më të përshtatshme për parametrat aktualë të ekranit dhe kapacitetin e lidhjes rrjet. background-image: image-set( "cat.png" 1dppx, "cat-2x.png" 2dppx, "cat-print.png" 600dpi);
- Në pronën CSS «list-style-image», e destinuar për të përcaktuar një imazh për etiketat në një listë, lejohet tregimi i çdo forme të definicionit të imazheve përmes CSS.
- Në CSS është përfshirë pseudo-klasa «:autofill», e cila lejon ndjekjen e plotësimit automatik të fushave në etiketën input nga shfletuesi (kur plotesimi është manual, selektori nuk aktivizohet). input:autofill { border: 3px solid blue; }
- Në JavaScript, objekti i integruar Intl.DisplayNames është aktivizuar nga e drejta, përmes të cilit mund të fitoni emra të lokalizuar të gjuhëve, vendeve, monedhave, elementeve të datave etj. let currencyNames = new Intl.DisplayNames([‘en’], {type: ‘currency’}); currencyNames.of(‘USD’); // «US Dollar» currencyNames.of(‘EUR’); // «Euro»
- Në DOM sigurohet që vlera e pronës «Window.name» të kthehet në një vlerë të zbrazët kur ngarkohet në një skedë të faqes me një tjetër domenit dhe të rikthehet vlera e vjetër kur klikoni në butonin «mbrapa» dhe ktheheni në faqen e vjetër.
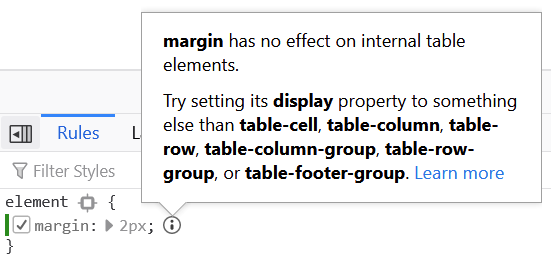
- Në mjetet për zhvilluesit web është shtuar një utilitet, i cili jep një paralajmërim kur vendosen vlera për margjinat (margin ose padding) në CSS për elementet e brendshme të tabelave.

- Në panelin e mjeteve për zhvilluesit web është siguruar shfaqja e numrit të gabimeve në faqen aktuale. Kur klikoni në indikatorin e kuq me numrin e gabimeve, mund të kaloni menjëherë në konsolën web për të parë listën e gabimeve.

Përveç risive dhe korigjimeve të gabimeve, në Firefox 86 janë eliminuar 25 vulnerabilitete, prej të cilave 18 janë shënuar si të rrezikshme. 15 vulnerabilitete (e grumbulluara nën CVE-2021-23979 dhe CVE-2021-23978) shkaktohen nga probleme të punës me memorien, si mbushjet e tamponëve dhe qasjet në zona memorje që janë liruar tashmë. Potencialisht, këto probleme mund të çojnë në ekzekutimin e kodit nga sulmuesit kur hapen faqe të dizajnuara në mënyrë të veçantë.
Shoqëria e kalimit në fazën e beta-testimit të Firefox 87 është e njohur për çaktivizimin e përpunuesit të çelësit Backspace si parazgjedhje jashtë kontekstit të formave të inputit. Heqja e këtij përpunuesi shpjegohet me faktin se çelësi Backspace përdoret aktivisht gjatë shkruajtjes në forma, por jashtë fokusit në formën e inputit përpunon si kalim në faqen e kaluar, gjë që mund të shkaktojë humbjen e tekstit të shkruar për shkak të lëvizjes aksidentale në një faqe tjetër. Për të rikthyer sjelljen e vjetër, në about:config është shtuar opsioni browser.backspace_action. Për më tepër, gjatë përdorimit të funksionit të kërkimit në faqen pranë shiritit të rrotullimit tani shfaqen etiketa për të treguar pozitat e çelzëve të gjetura. Menuja Web Developer është thjeshtuar ndjeshëm dhe elementët e përdorur rrallë janë larguar nga menuja Library.
Burimi: opennet.ru
