

U realizua lëshimi i shfletuesit web Firefox 87. Për më tepër, është formuar një përditësim i degës me një periudhë të gjatë mbështetjeje 78.9.0. Dega Firefox 88 është çuar në fazën e beta-testimit, lëshimi i së cilës është planifikuar për 20 Prill.
Novitetet kryesore:
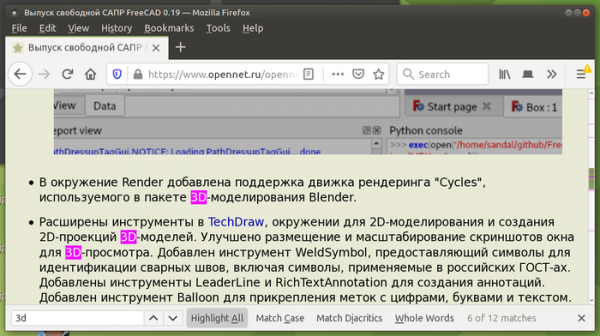
- Kur përdorni funksionin e kërkimit dhe aktivizoni modin e shpjegimit të të gjitha përputhjeve të gjetura (Highlight All), tani shfaqen etiketat në shiritin e rrotullimit për të treguar pozitat e çelsave të gjetura.

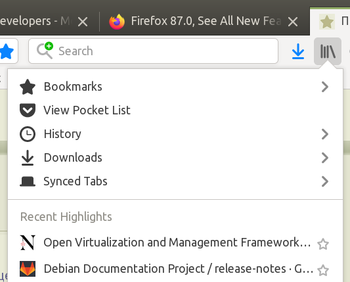
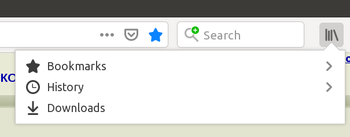
- Elementet të cilat përdoren rrallë janë hequr nga menyja Library. Në menyunë Library janë lënë vetëm lidhjet për shënimet, historinë dhe shkarkimet (janë hequr skedat e sinkronizuara, shënimet e fundit dhe lista Pocket). Në skenën më poshtë, majtas është si ka qenë, ndërsa djathtas si është bërë në Firefox 87:


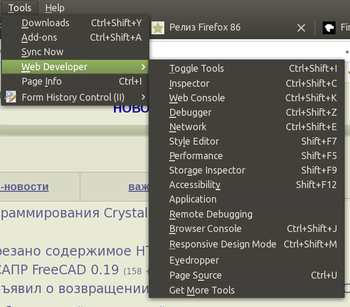
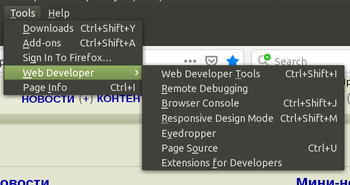
- Menyja e Web Developer është thjeshtuar ndjeshëm — lidhjet e veçanta për mjetet (Inspector, Web Console, Debugger, Network Style Error, Performance, Storage Inspector, Accessibility dhe Application) janë zëvendësuar me një pikë të përgjithshme të Veglave të Zhvilluesëve.


- Menyja Help është thjeshtuar, nga e cila janë hequr lidhjet për faqet e mbështetjes, kombinimet e tastave dhe turin hyrës, të cilat tani janë të disponueshme në faqen e përgjithshme Get Help. Kutia për importimin nga një shfletues tjetër është hequr.
- Mekanizmi SmartBlock është shtuar, duke zgjidhur problemet në faqet që ndodhin për shkak të bllokimit të skripteve të jashtme në modin e shikimit privat ose kur aktivizohet bllokimi i rreptë të përmbajtjeve të padëshiruara. SmartBlock gjithashtu lejon një rritje të dukshme në performancën e disa faqeve, që ngadalësohen për shkak të pamundësisë për të ngarkuar kodin e skripteve për ndjekjen. SmartBlock automatikisht zëvendëson skriptet e ndjekjes me skripta zëvendësuese që sigurojnë ngarkimin korrekt të faqes. Skriptet e zëvendësimit janë përgatitur për disa skripte popullore për ndjekjen e përdoruesve, të listuara në Disconnect, duke përfshirë skriptet me vidjet Facebook, Twitter, Yandex, Vkontakte dhe Google.
- Është çaktivizuar nga e drejta e default-it menaxhuesi i çelësit Backspace jashtë kontekstit të formave të inputit. Heqja e menaxherit shpjegohet me faktin se çelësi Backspace përdoret aktivisht gjatë shkruajtjes në forma, por jashtë fokusit në formën e inputit, trajtohet si kalim në faqen e kaluar, duke shkaktuar humbjen e tekstit të shkruar për shkak të zhvendosjes së padenja në një faqe tjetër. Për të rikthyer sjelljen e mëparshme, në about:config është shtuar mundësia browser.backspace_action.
- Formimi i HTTP-headerit Referer është ndryshuar. Politika «strict-origin-when-cross-origin» është caktuar si e parazgjedhur, e cila nënkupton prerjen e rrugëve dhe parametrave kur dërgohet kërkesa për hoste të tjera gjatë përdorimit të HTTPS, heqjen e Referer kur kalon nga HTTPS në HTTP, dhe transmetimin e Referer-it të plotë për kalimet e brendshme brenda një website. Ky ndryshim do të zbatohet për kërkesat e zakonshme të navigimit (kalimet përmes lidhjeve), redirektimet automatike dhe ngarkimin e burimeve të jashtme (imazheve, CSS, skenarëve). Për shembull, kur kaloni te një website tjetër përmes HTTPS, përveç «Referer: https://www.example.com/path/?argumentet», tani kalon «Referer: https://www.example.com/».
- Për një përqindje të vogël përdoruesish, është aktivizuar mënyra Fission me implementimin e një arhitekture më të avancuar shumëprocesore për një izolim më të rreptë të faqeve. Pasi të aktivizohet Fission, faqet e internetit të ndryshme gjithmonë vendosen në memorie në procese të ndryshme, ku çdo njëri zbaton një sandak të izoluar (sandbox). Ndërsa ndarja sipas proceseve nuk realizohet sipas kartelave, por sipas domain-eve, kjo lejon izolimin e mëtejshëm të përmbajtjes së skripteve të jashtme dhe blloqeve iframe. Mënyra Fission mund të aktivizohet manualisht në faqen about:preferences#experimental ose përmes variablës «fission.autostart=true» në about:config. Kontrolli i aktivizimit mund të bëhet në faqen about:support.
- Implementimi eksperimental i mekanizmit për hapjen e shpejtë të TCP-connection (TFO — TCP Fast Open, RFC 7413) është hequr, i cili lejon të reduktohet numri i hapave për ndërlidhjen duke kombinuar në një kërkesë hapat e parë dhe të dytë të procesit klasik 3-hapësh të pajtimit të ndërlidhjes dhe jep mundësinë e dërgimit të të dhënave në fazën fillestare të vendosjes së ndërlidhjes. Mënyra TCP Fast Open ishte e fikur si e parazgjedhur dhe kërkonte ndryshimin e about:config për aktivizimin (network.tcp.tcp_fastopen_enable).
- Në përputhje me ndryshimet e bëra në specifikim, është ndërprerë përfshirja e elementit në kontrollimet që përdorin pseudo-klasat «:link», «:visited» dhe «:any-link».
- Vlerat e jashtme të parametrave CSS caption-side — left, right, top-outside dhe bottom-outside janë hequr (për ripërtëritje është paraparë një konfigurim layout.css.caption-side-non-standard.enabled).
- Ngjarja «beforeinput» dhe metoda getTargetRanges() janë të aktivizuara në mënyrë të paracaktuar, me të cilat aplikacionet web mund të tejkalojnë sjelljen gjatë redaktimit të tekstit para se të ndryshohet struktura DOM nga shfletuesi dhe të fitojnë më shumë kontroll mbi ngjarjet e hyrit. Ngjarja «beforeinput» dërgohet te trajtuesi ose ndonjë elementi tjetër me atributin «contenteditable» para se vlera e elementit të ndryshohet. Metoda getTargetRanges(), e ofruar nga objekti inputEvent, kthen një array me vlera që lejojnë të caktohet se cili pjesë e DOM do të ndryshohet nëse ngjarja e hyrit nuk anulohet.
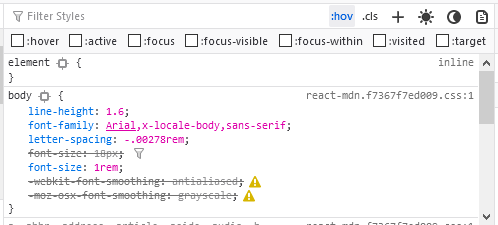
- Për zhvilluesit web në modalitetin e inspektimit të faqeve, është implementuar mundësia për të simuluar kërkesat për media «prefers-color-scheme» për të testuar dizajne të errëta dhe të ndritshme pa kaluar në temat e sistemit operativ. Për të aktivizuar simulimin e temave të errëta dhe të ndritshme, në këndin e sipërm të djathtë të panelit të mjeteve për zhvillues janë shtuar butona me imazhe të diellit dhe hënës.
- Në modalitetin e inspektimit është shtuar mundësia për të aktivizuar pseudo-klasën «:target» për elementin e zgjedhur në mënyrë të ngjashme me pseudo-klasat e mëparshme të mbështetura «:hover», «:active», «:focus», «:focus-within», «:focus-visible» dhe «:visited».

- Në modalitetin e inspektimit CSS është përmirësuar trajtimi i rregullave CSS jo aktive. Në veçanti, pronësia «table-layout» tani bëhet jo aktive për elementet që nuk janë tabela, dhe pronësitë «scroll-padding-*» shënohen si jo aktive për elementet që nuk mbështesin rrotullimin. është hequr shenimi gabim i pronës «text-overflow» për disa vlera.
Përveç risive dhe rregullimit të defekteve në Firefox 87, janë eliminuar 12 vulnerabilitete, nga të cilat 7 janë shënuar si të rrezikshme. 6 vulnerabiliteteve (të mbledhura nën CVE-2021-23988 dhe CVE-2021-23987) janë shkaktuar nga probleme të menaxhimit të memories, si mbushjet e buffer-ave dhe qasja në zona memories që janë liruar. Potencialisht, këto probleme mund të çojnë në ekzekutimin e kodit nga sulmuesi kur hapen faqe të veçanta.
Gjetja në fazën e beta-testimit të Firefox 88 është e njohur për mbështetje të zmadhuar me pincë në touchpad-at në Linux me mjedise grafike të bazuara në protokollin Wayland dhe aktivizimin e mbështetjes për formatin e imazheve AVIF (AV1 Image Format) si parazgjedhje, në të cilin përfshihen teknologjitë e ndërsjella të kompresimit nga formati i kodimit të videos AV1.
Burimi: opennet.ru
