U zhvillua versioni i shfletuesit web Firefox 92. Përveç kësaj, është hartuar një përditësim për degët me periudhë të gjatë mbështetjeje — 78.14.0 dhe 91.1.0. Degë e Firefox 93 është kaluar në fazën e beta-testimit, me publikimin e saj të planifikuar për 5 tetor.
Novitetet kryesore:
- Shtuar mundësia e përndjekjes automatike në HTTPS, duke përdorur regjistrin «HTTPS» në DNS si një analog të headers HTTP Alt-Svc (Shërbimet Alternative HTTP, RFC-7838), i cili lejon serverit të përcaktohet një mënyrë alternative për qasjen në faqen. Kur dërgohen pyetje DNS, përveç regjistrave «A» dhe «AAAA» për përcaktimin IP-adresat, tani gjithashtu kërkohet regjistri DNS «HTTPS», përmes të cilit transmetohen parametra të tjerë për krijimin e lidhjes.
- Implementuar mbështetje për riprodhimin e saktë të videove në gamën e plotë të ngjyrave (Full RGB).
- WebRender është aktivizuar si parazgjedhje për të gjithë përdoruesit të Linux, Windows, macOS dhe Android, pa përjashtime. Në lëshimin e Firefox 93 do të ndërpritet mbështetje për opsionet që ndalojnë WebRender (gfx.webrender.force-legacy-layers dhe MOZ_WEBRENDER=0) dhe ky motor do të bëhet i domosdoshëm. WebRender është shkruar në Rust dhe lejon një rritje të konsiderueshme të shpejtësisë së vizatimit dhe një ulje të ngarkesës në CPU duke e kaluar në anën e GPU operacionet e vizatimit të përmbajtjes së faqes, të cilat realizohen përmes shader-ave të ekzekutuar në GPU. Për sistemet me kartela grafike të vjetra ose me problematikë në drajverët grafikë, në WebRender do të përdoret moda e rasterizimit software (gfx.webrender.software=true).
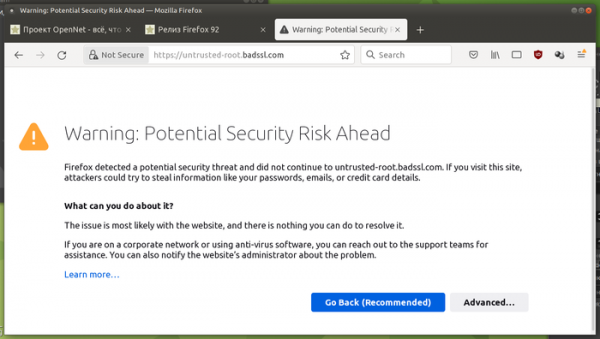
- Krijuar ri-projektimin e faqeve me informacion mbi gabimet në certifikatat.

- Aktivizuar zhvillimet që lidhen me ristrukturimin e menaxhimit të memorie JavaScript, duke lejuar rritjen e performancës dhe reduktimin e konsumit të memories.
- Zgjidhur problemi me rënien e performancës në tabulat, të përpunuar në të njëjtin proces me tabin që ka hapur dritaren e paralajmërimit (alert()).
- Në ndërtimet për macOS: e përfshirë mbështetje për imazhe me profile ngjyrash ICC v4, në menunë File është shtuar një pikë për të aktivizuar funksionin macOS Share, dizajni i panelit të shënimeve është afruar me stilin e përgjithshëm të Firefox.
- Në pronësinë CSS «break-inside», e cila lejon të konfigurohet sjellja e ndarjeve gjatë daljes fragmentare, është shtuar mbështetje për parametrat «avoid-page» dhe «avoid-column» për të ndaluar ndarjet e faqeve dhe kolonave në bllokun kryesor.
- Në pronën CSS font-size-adjust, është realizuar një sintaksë me dy parametra (për shembull, «font-size-adjust: ex-height 0.5»).
- Në rregullin CSS @font-face është shtuar parametri size-adjust, që lejon përshtatjen e madhësive të glyph për një variant të caktuar të fontit, pa ndryshuar vlerën e pronës CSS font-size (zona nën simbol mbetet e njëjtë, por madhësia e glyph në këtë zonë ndryshon).
- është shtuar mbështetje për pronën CSS accent-color, me të cilën mund të specifikoni ngjyrën e treguesit të zgjedhjes së elementeve (për shembull, ngjyra e sfondit të checkbox-it të zgjedhur).
- Në pronën CSS font-family është shtuar mbështetje për parametrin system-ui, kur specifikohet, përdoren gjenet nga fonti sistemik i propozuar si default.
- Në JavaScript është shtuar pronë Object.hasOwn, që paraqet një variant të thjeshtuar të Object.prototype.hasOwnProperty, e realizuar në formën e një metode statike. Object.hasOwn({ prop: 42 }, 'prop') // → true
- Është shtuar parametri «Feature-Policy: speaker-selection», i cili lejon menaxhimin e aksesit në pajisjet e daljes së zërit si altoparlantët dhe kufjet, në WebRTC.
- Për elementët HTML të personalizuar (custom element) është realizuar pronë e re disabledFeatures.
- Është ofruar mundësia për të ndjekur zgjedhjen e tekstit në fushat dhe