

Zhvilluesit e rrjetit anonim Tor publikuan rezultatet e auditit të shfletuesit Tor Browser dhe mjeteve të zhvilluara nga projekti OONI Probe, rdsys, BridgeDB dhe Conjure, të cilat përdoren për të anashkaluar censurimin. Auditi u krye nga kompania Cure53 nga nëntori 2022 deri në prill 2023.
Gjatë kontrollit u identifikuan 9 dobësi, dy prej të cilave u klasifikuan si të rrezikshme, një kishte nivel mesatar rreziku, ndërsa 6 u klasifikuan si probleme me nivel të ulët rreziku. Gjithashtu, në bazën e kodit u gjetën 10 probleme që u klasifikuan si dështime të pa lidhura me sigurinë. Në përgjithësi, kodi i projektit Tor u vlerësua si në përputhje me praktikat e programimit të sigurt.
Dobësia e parë e rrezikshme ndodhte në backend-in e sistemit të shpërndarë rdsys, i cili siguron shërbime për përdoruesit e censuruar, siç janë listat e proxy-ve dhe lidhjet për shkarkim. Dobësia shkaktohej nga mungesa e autentikimit gjatë aksesit në trajtuesin e regjistrimit të burimeve dhe lejonte sulmuesin të regjistronte burimin e tij të keq, për ta shpërndarë atë te përdoruesit. Shfrytëzimi i saj përfshinte dërgimin e një kërkese HTTP në trajtuesin rdsys.
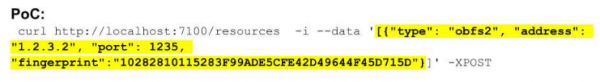
Dobësia e dytë e rrezikshme u gjet në Tor Browser dhe shkaktohej nga mungesa e verifikimit të nënshkrimit digjital gjatë marrjes së listës së nyjave të urës përmes rdsys dhe BridgeDB. Duke qenë se lista shkarkohej në shfletues para lidhjes me rrjetin anonim Tor, mungesa e verifikimit të nënshkrimit digjital kriptografik lejonte sulmuesin të ndryshonte përmbajtjen e listës, për shembull, përmes kapjes së lidhjes ose thyerjes, serverë, përmes të cilës shpërndahej lista. Në rastin e një sulmi të suksesshëm, sulmuesi mund të organizonte lidhjen e përdoruesve përmes një nyjeje ure të komprometuar.
Dobësia me nivel mesatar rreziku ndodhte në nën-sistemin rdsys në skriptin e vendosjes së ndërtimeve dhe lejonte sulmuesin të rrisë privilegjet e tij nga përdoruesi nobody në përdoruesin rdsys, nëse kishte qasje në serverit dhe mundësive për të regjistruar në katalogun e skedarëve përkohësorë. Shfrytëzimi i dobësisë përfshin zëvendësimin e skedarit ekzekutiv të vendosur në katalogun /tmp. Marrja e të drejtave të përdoruesit rdsys i lejon sulmuesit të bëjë ndryshime në skedarët ekzekutivë që ekzekutohen përmes rdsys.
Dobësitë e nivelit të ulët të rrezikut ishin kryesisht të lidhura me përdorimin e varësive të vjetra, të cilat kishin dobësi të njohura, ose me mundësinë e shkaktimit të një refuzimi të shërbimit. Nga dobësitë e vogla në Tor Browser, përmendet mundësia e kalimit të ndalesës së ekzekutimit të JavaScript-it kur niveli më i lartë i mbrojtjes është vendosur, mungesa e kufizimeve për ngarkimin e skedarëve dhe një potencial rrjedhje informacioni përmes faqes së përdoruesit të ciklit, e cila lejon ndjekjen e përdoruesve ndërmjet rilodhjes.
Aktualisht të gjitha dobësitë janë eliminuar, ndër të tjera është realizuar autentifikimi për të gjithë menaxherët rdsys dhe është shtuar kontrolli i listave të ngarkuara në Tor Browser për nënshkrimin digjital.
Shtesë, mund të përmendet lëshimi i Tor Browser 13.0.1. Lëshimi është sinkronizuar me bazën e kodit të Firefox 115.4.0 ESR, në të cilin janë eliminuar 19 dobësi (13 të cilat janë konsideruar të rrezikshme). Në versionin Tor Browser 13.0.1 për Android janë transferuar rregullimet e dobësive nga dega Firefox 119.
Burimi: opennet.ru
