

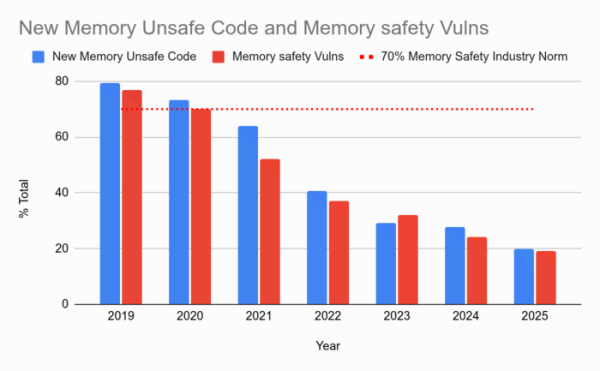
Google publikoi rezultatet e përdorimit të komponentëve të shkruar në gjuhën Rust në platformën Android. Strategjia për zbatimin në Android të metodave të zhvillimit të sigurt për kodin e ri rezultoi e suksesshme. Në vitin 2025, për herë të parë, pjesa e cenueshmërive të shkaktuara nga gabimet në menaxhimin e memories ra nën 20% të numrit total të cenueshmërive. Për krahasim, në vitin 2024 ky tregues në Android ishte 24%, ndërsa në vitin 2019 ishte 76%. Ndërkohë, mesatarja në industri vazhdon të mbetet rreth 70%.
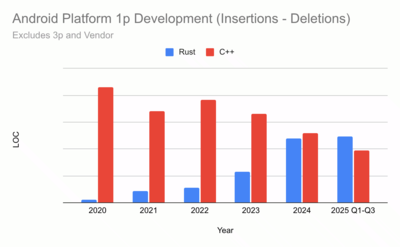
Përdorimi i kodit Rust në zhvillimin e komponentëve sistemorë të Android nisi në vitin 2020. Në vitin 2025, vëllimi i kodit të ri në Rust në Android e tejkaloi vëllimin vjetor të kodit të shtuar në C dhe C++.
Statistikat e grumbulluara konfirmojnë supozimin e shprehur më herët se burimi kryesor i problemeve të sigurisë është kodi i ri, ndërsa për kodin e vjetër vërehet një varësi eksponenciale e sigurisë nga koha: me kalimin e kohës, gabimet në kodin e vjetër zbulohen gjithnjë e më rrallë. Si përfundim, në Google vendosën të mos përpiqen të rishkruajnë kodin e vjetër në gjuhë që menaxhojnë memorien në mënyrë të sigurt, por të përqendrohen te përdorimi i këtyre gjuhëve për kodin e ri.
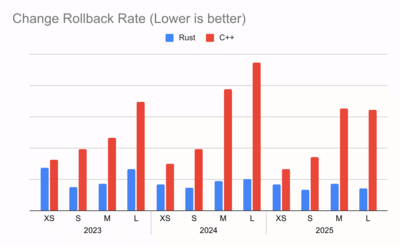
Përveç sigurisë, внедрimi i Rust pati ndikim pozitiv edhe në shpejtësinë, produktivitetin dhe cilësinë e zhvillimit. Për kodin në Rust u regjistruan 4 herë më pak rikthime ndryshimesh si rezultat i zbulimit të gabimeve të paparashikuara, si dhe një ulje prej 25% e kohës së rishikimit.
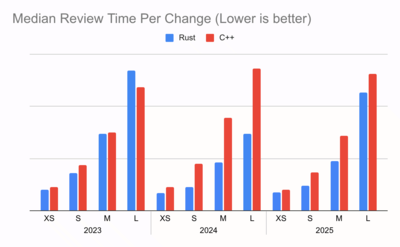
Kur përfshihen në Android ndryshime me madhësi të krahasueshme, ndryshimet në Rust kërkojnë afërsisht 20% më pak rishikime sesa ekuivalentët e tyre në C++.
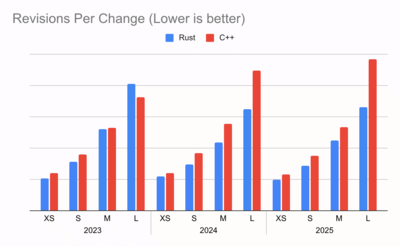
Këta tregues shpjegohen nga thjeshtimi i testimit dhe zhvendosja e zbulimit të gabimeve në fazat e hershme të zhvillimit, ku gabimet bëhen të dukshme edhe përpara se zhvilluesi të nisë rishikimin e kodit. Për më tepër, falë eliminimit të kostove shtesë të izolimit sandbox, kodi në Rust ka arritur përmirësim të performancës.
Nga projektet e fundit që lidhen me përdorimin e Rust në Android, vlen të përmendet integrimi në kernelin Linux 6.12 i drejtuesit të parë gjerësisht të përdorur të shkruar në Rust, si edhe përdorimi i Rust në zhvillimin e firmware-it dhe aplikacioneve. Krahas drejtuesit në Rust që tashmë përdoret në kernel, së bashku me kompanitë ARM dhe Collabora po zhvillohet në këtë gjuhë edhe një drejtues i ri GPU. Në Rust është implementuar edhe protokolli Nearby Presence, i përdorur në Google Play Services për zbulimin e pajisjeve lokale përmes Bluetooth. Për përfshirje në versionin e ardhshëm të aplikacionit Google Messages është planifikuar edhe një implementim i ri i protokollit MLS, i shkruar në Rust. Në engine-in e shfletuesit Chromium përdoren parserë të shkruar në Rust për web-fontet, imazhet PNG dhe formatin JSON.
Aktualisht, në Android janë shkruar në Rust rreth 5 milionë rreshta kodi, ku është identifikuar vetëm një dobësi e mundshme e shkaktuar nga probleme në menaxhimin e memories. Kjo do të thotë se dendësia e këtyre dobësive në kodin Rust ka qenë 0.2 dobësi për një milion rreshta kodi. Për krahasim, në kodin e shkruar në gjuhët C dhe C++ ky tregues është rreth 1000 dobësi për një milion rreshta kodi. Burimi kryesor i problemeve në Rust mbetet kodi që ndodhet brenda blloqeve unsafe. Pesha e këtij kodi vlerësohet në 4% të të gjithë kodit të shkruar në Rust.
Dobësia e përmendur më sipër, CVE-2025-48530, u gjet në bibliotekën Crabby Avif, e cila përfshin një parser dhe dekoder për formatin Avif. Problemi u zbulua nga punonjësit e Google përpara publikimit të versionit dhe nuk preku përdoruesit. Dobësia u shkaktua nga një gabim në një bllok unsafe, i cili çoi në tejmbushje të buffer-it. Theksohet se edhe nëse gabimi nuk do të ishte vënë re, shfrytëzimi i tij do të ishte bllokuar nga sistemi i alokimit të memories Scudo, i shpërndarë me Android dhe i aktivizuar si parazgjedhje në firmware-et për Google Pixel dhe disa pajisje të tjera.
Burimi: opennet.ru
