

Sipas burimeve në internet, faqja e eBay.com po skanon portet e PC-ve të vizitorëve me një skript të veçantë për të zbuluar programe për akses të largët. Shumë nga portet e skanuara përdoren nga mjete të njohura për menaxhim të largët, si Windows Remote Desktop, VNC, TeamViewer etj.
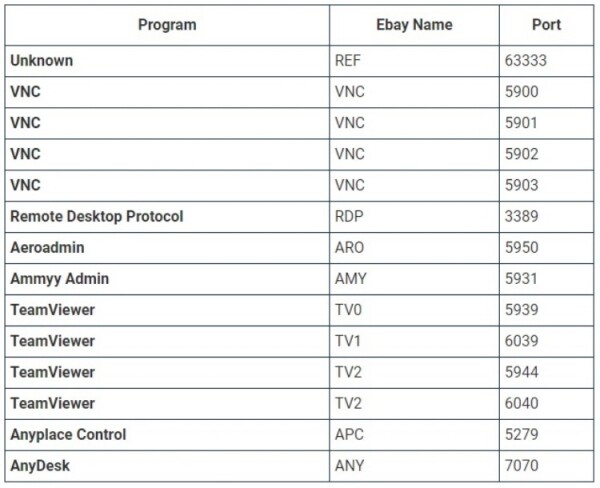
Entuziastët nga Bleeping Computer kryen një studim që konfirmoi se eBay.com vërtet skanon 14 porte të ndryshme kur përdoruesi viziton platformën. Ky proces realizohet përmes skriptit check.js dhe aktivizohet me çdo vizitë në burimin. Skripti realizon skanimin duke përdorur WebSocket për t'u lidhur me 127.0.0.1 përmes portit të caktuar.
Burimi vë në dukje se skanimi i porteve nuk realizohet nëse përdoruesi gjatë vizitës në faqen e eBay përdor një pajisje që funksionon me Linux. Megjithatë, kur vizitohet platforma nga një pajisje që punon në Windows, skanimi evident modifikohet. Supozohet se ky skanim bëhet për të zbuluar kompjuterë të kompromentuar, të cilët mund të përdoren nga të këqij për të kryer aktivitet të paligjshëm në platformën e eBay.
Kujtojmë se në vitin 2016 në internet dolën raporte se të këqijtë me anë të TeamViewer merrnin kontrollin mbi PC-të e përdoruesve për të realizuar blerje të paligjshme në eBay. Duke qenë se shumë përdorues të eBay përdorin cookie-t për të hyrë automatikisht në faqe, të këqijtë mund të kishin menaxhuar për shkak të tyre kompjuterët dhe të fitonin qasje në platformë për të bërë blerje. Përfaqësuesit zyrtarë të eBay shprehen të rezervuar për këtë çështje.
Burimi: 3dnews.ru
