

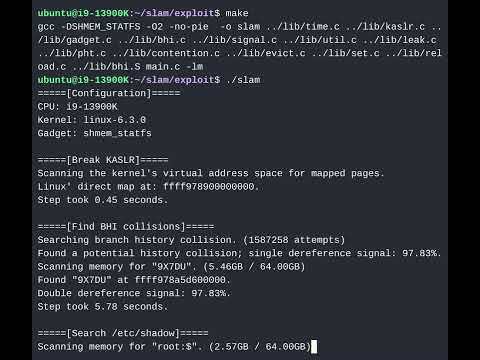
Grupi i studiuesve nga Universiteti i Lirë në Amsterdam prezantoi një teknikë të re sulmi SLAM (Mashtimi i Adresave Lineare Spectre), e cila ofron një mënyrë të re për të shfrytëzuar dobësitë mikroarkitektonike të klasës Spectre, ku rrjedhja e të dhënave ndodh gjatë përkthimit të adresave jo kanonike, dhe për të anashkaluar verifikimet e kanonicitetit janë angazhuar zgjerime të ofruara në procesorët e rinj për mashtimin e adresave lineare. Studiuesit publikuan një mjet me implementimin e metodës dhe ofruan një demonstrim që tregon se si mund të nxirren të dhënat nga memoria e bërthamës që përfshijnë një maskë të caktuar (tregohet se si brenda disa dhjetëra sekondash në Ubuntu mund të nxirret nga memoria e bërthamës një varg me hash të fjalëkalimit të përdoruesit root).
Sulmi mund të realizohet në sisteme me procesorë Intel, që mbështesin zgjerimin LAM (Mashtimi i Adresave Lineare), procesorë AMD me zgjerimin UAI (Injorimi i Adresës Së Sipërme) dhe procesorë ARM me zgjerimin TBI (Injorimi i Byte-it Së Sipërme). Zgjerimet e lartpërmendura lejojnë përdorimin e disa bitëve të treguesve 64-bit për ruajtjen e metadatatave që nuk lidhen me adresimin (për programet normale nuk kërkohet aq shumë memorie që mund të adresojnë tregues 64-bit, prandaj bitët e sipërm mund të angazhohen, për shembull, për verifikime që kanë lidhje me sigurinë). Është interesante që procesorët Intel, AMD dhe ARM që mbështesin LAM, UAI dhe TBI janë vetëm shpallur, por nuk prodhohen masivisht, duke e bërë SLAM sulmin e parë spekulativ ndaj CPU-ve të ardhshme. Sulmi gjithashtu mund të realizohet në CPU-të e vjetra AMD Zen+ dhe Zen 2, të cilat janë të ndjeshme ndaj dobësisë CVE-2020-12965.
Si për analogji me shfrytëzimin e dobësive Spectre, për të realizuar një sulm SLAM nevojitet që në bërthamë të ekzistojnë sekuenca të caktuara instrukcionesh (gadgetë) që çojnë në ekzekutimin spekulativ të instrukcioneve. Instrukcione të tilla çojnë në leximin spekulativ të të dhënave nga memoria në varësi të kushteve të jashtme, të cilat mund të ndikohen nga sulmuesi. Pasi të përcaktohet një parashikim i gabuar, rezultati i ekzekutimit spekulativ hidhet poshtë, por të dhënat e përpunuara mbeten në cache dhe mund të nxirren më vonë përmes analizës përmes kanaleve të tjera. Për të nxjerrë të dhënat e ngelura në cache, studiuesit përdorin metodën Evict+Reload, e cila bazohet në krijimin e kushteve për të dëbuar të dhënat nga cache (për shembull, krijohet aktivitet që mbush barazim cache me përmbajtje standarde) dhe ekzekutimin e operacioneve, koha e realizimit të cilave lejon të jepet një gjykim mbi prani të dhënash në cache-in e procesorit.
Për të realizuar një sulm SLAM, përdoren pajisje të bazuara në kod, në të cilin të dhënat e kontrolluara nga sulmuesi (në vargun që po quhet «secret») përdoren si tregues. Për shembull: void unmasked_gadget(long **secret) { **secret; }
Vërehet se këto modele të kodit shpesh përdoren në programe, për shembull, në bërthamën Linux janë identifikuar dhjetëra mijëra gadgetë të tillë, nga të cilët të paktën disa qindra janë të përdorshëm në eksploitë. Shpërthimi mund të bllokohet përmes shtimit të instrukcioneve të tjera në gadgetët e tillë, të cilat bllokojnë ekzekutimin spekulativ. Kompania Intel ka për qëllim të ofrojë një metodë programore për bllokimin e shpërthimeve para fillimit të dërgesave të procesorëve me mbështetje për LAM. Kompania AMD rekomandoi përdorimin e metodave ekzistuese për bllokimin e sulmeve të klasës Spectre v2. Zhvilluesit e bërthamës Linux për mbrojtje nga sulmi vendosën të çaktivizojnë mbështetje për LAM si parazgjedhje deri në publikimin e rekomandimeve nga Intel për bllokimin e dobësisë.
Burimi: opennet.ru
